Grok Build lộ hơn 35.000 app: bài học khi đăng app vibe code
Hơn 35.000 app làm bằng Grok Build mở cho bất kỳ ai, lộ cả dữ liệu SpaceXSI. Vì sao link bị tìm ra qua DNS và 6 việc cần làm trước khi bấm Publish.
Trong bài này
- 15 phút đọc
- 11 phần
- 3 mẫu sao chép được
Mục lục
- Chuyện gì đã xảy ra với Grok Build
- Vì sao link "không ai biết" vẫn bị tìm ra
- Những dữ liệu nào bị lộ
- Lỗi thứ hai: có đăng nhập vẫn không an toàn
- SpaceXSI phản hồi thế nào
- Không chỉ Grok: các nền tảng vibe code khác
- Checklist 6 bước trước khi bấm Publish
- Việc cần làm nếu bạn quản lý đội nhóm
- Hiểu lầm phổ biến
- Câu hỏi thường gặp
- Kết luận
Cách bài viết này được thực hiện: bài dựa trên báo cáo “GhostShares 2” của công ty bảo mật Claroc (10/11/2026), tin của Engadget ngày 11/11/2026 và bản tin bảo mật của Cloud Security Alliance, kiểm tra ngày 12/11/2026. Mmo.vn không truy cập các app bị lộ. Đoạn code trong bài là ví dụ minh hoạ do mmo.vn viết, không phải code của Grok.
Bạn gõ vài câu mô tả, AI viết xong app quản lý khách hàng, bạn bấm Publish và gửi link cho đồng nghiệp. Link toàn chữ ngẫu nhiên, chẳng ai đoán được, nên chắc là an toàn? Vụ việc vừa xảy ra với Grok Build cho thấy câu trả lời là không.
Công ty bảo mật Claroc phát hiện hơn 35.000 app làm bằng chế độ Build của Grok đang mở cho bất kỳ ai, kể cả app nội bộ của chính SpaceXSI (tên mới của xAI). Bên trong có danh sách nhân viên bệnh viện, mật khẩu dạng chữ thường, kế hoạch bán hàng và đề xuất quảng cáo ghi “mật”. Đây là bài học trực tiếp cho bất kỳ ai đang vibe code rồi đăng app lên mạng bằng Grok, Lovable, Replit, v0 hay Bolt.
Câu trả lời ngắn: Grok Build cấp cho mỗi app một tên miền con dạng tên.grok.me và chọn sẵn chế độ “ai có link đều xem”. Tên miền con đi qua hệ thống DNS và bị các dịch vụ DNS thụ động ghi lại, nên người lạ tìm ra hàng loạt app mà không cần ai gửi link. Muốn an toàn, app có dữ liệu thật phải đặt chế độ riêng tư, có đăng nhập kèm danh sách người được phép, và được thử bằng một tài khoản lạ trước khi chia sẻ.
Tóm tắt nhanh
- Claroc tìm thấy 37.571 app Grok Build còn chạy, trong đó 35.578 app (94,7%) mở cho mọi người, không cần đăng nhập.
- Khoảng 1/10 app mở chứa tài liệu nhạy cảm; Claroc ước tính 650–800 app có dữ liệu riêng tư.
- 24 app của nhân viên SpaceXSI và X bị lộ, gồm bản đồ 594 khách hàng chiến lược và đề xuất quảng cáo.
- Nguyên nhân chính: link nằm ở tên miền con nên lộ qua DNS thụ động, cộng với lựa chọn chia sẻ công khai được chọn sẵn.
- SpaceXSI đã gỡ 24 app nội bộ nhưng chưa gỡ app của người dùng khác hay đổi mặc định.
Nội dung chính:
- Chuyện gì đã xảy ra với Grok Build
- Vì sao link “không ai biết” vẫn bị tìm ra
- Những dữ liệu nào bị lộ
- Lỗi thứ hai: có đăng nhập vẫn không an toàn
- SpaceXSI phản hồi thế nào
- Không chỉ Grok: các nền tảng vibe code khác
- Checklist 6 bước trước khi bấm Publish
- Việc cần làm nếu bạn quản lý đội nhóm
- Hiểu lầm phổ biến
- Câu hỏi thường gặp
Chuyện gì đã xảy ra với Grok Build
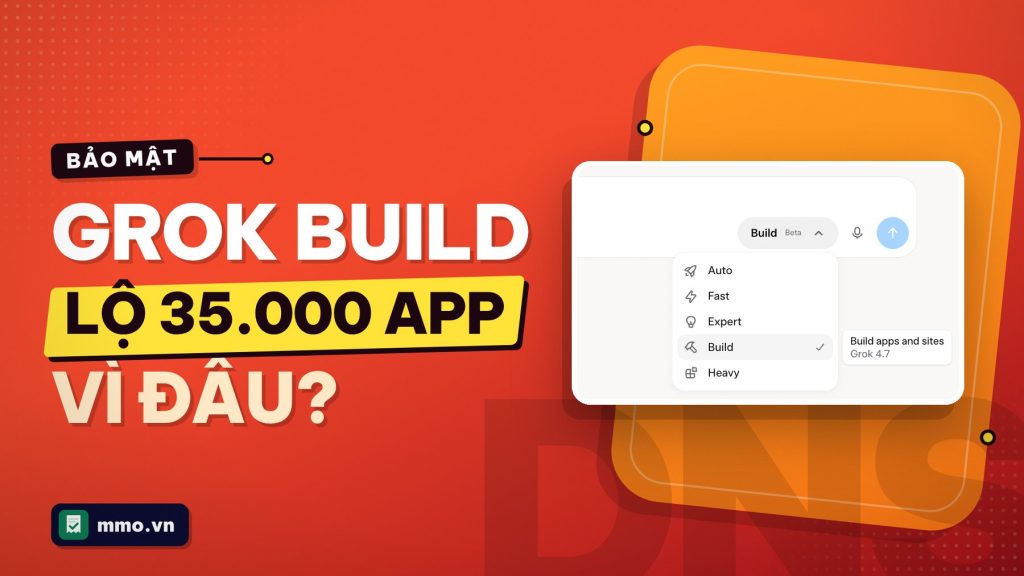
Grok là trợ lý AI của SpaceXSI. Chế độ Build cho phép bạn mô tả một ứng dụng trong khung chat, Grok viết code và đăng app lên mạng ngay từ cửa sổ đó. Mỗi app nhận một địa chỉ riêng dưới tên miền grok.me.
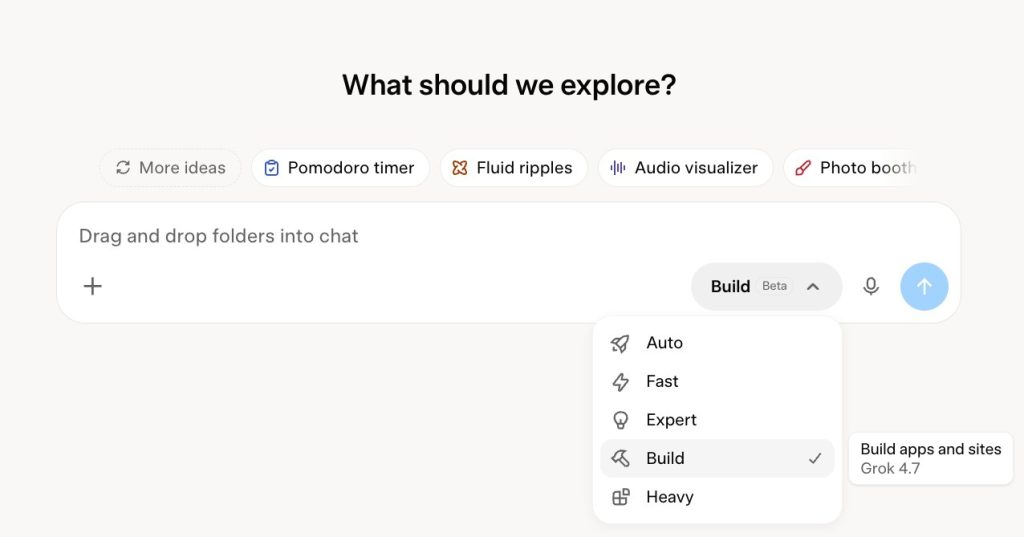
Khi bấm Publish ở tài khoản trả phí, người dùng thấy ba lựa chọn: Anyone with the link (ai có link đều xem), Invited users (người được mời) và Only you (chỉ mình bạn). Lựa chọn đầu tiên được chọn sẵn. Theo Claroc, chính chi tiết nhỏ này cộng với cách đặt địa chỉ app đã tạo nên vụ lộ dữ liệu hàng loạt.
Nhóm nghiên cứu tìm ra 43.601 tên dưới grok.me. Trong 37.571 app còn hoạt động, 35.578 app mở cho bất kỳ ai, chỉ 1.993 app trả về lỗi 401 (chặn người lạ). Trong số app mở, khoảng 1/10 chứa tài liệu nhạy cảm và khoảng 2% ở mức nghiêm trọng. Chỉ đúng một app được đặt mật khẩu.
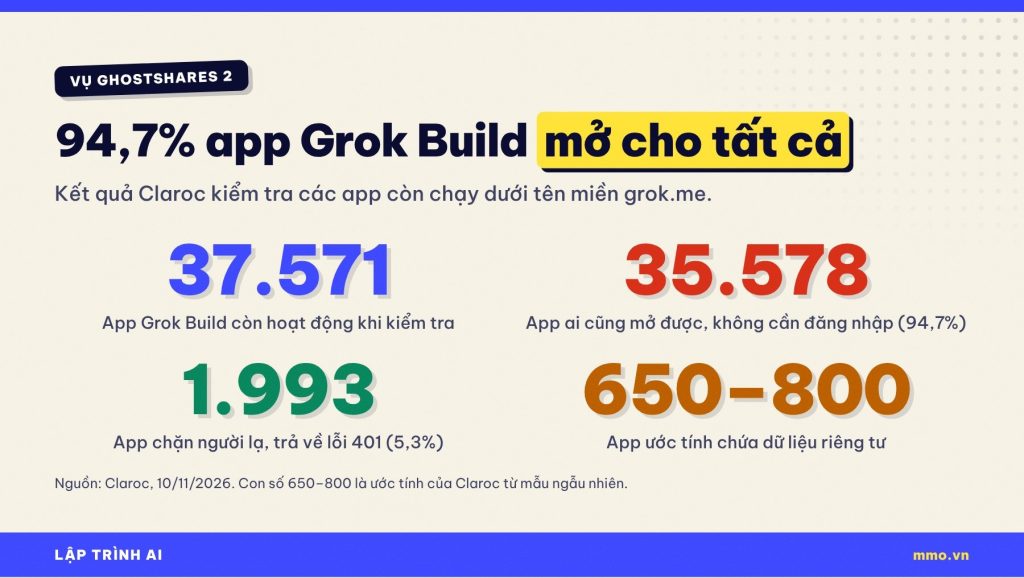
Claroc đặt tên vụ này là “GhostShares 2”, tức những trang “chia sẻ ma”: không ai gửi link cho bạn nhưng bạn vẫn tìm và mở được. Phần 1 của loạt nghiên cứu, công bố tháng trước, nói về Muse của Meta.
Vì sao link “không ai biết” vẫn bị tìm ra
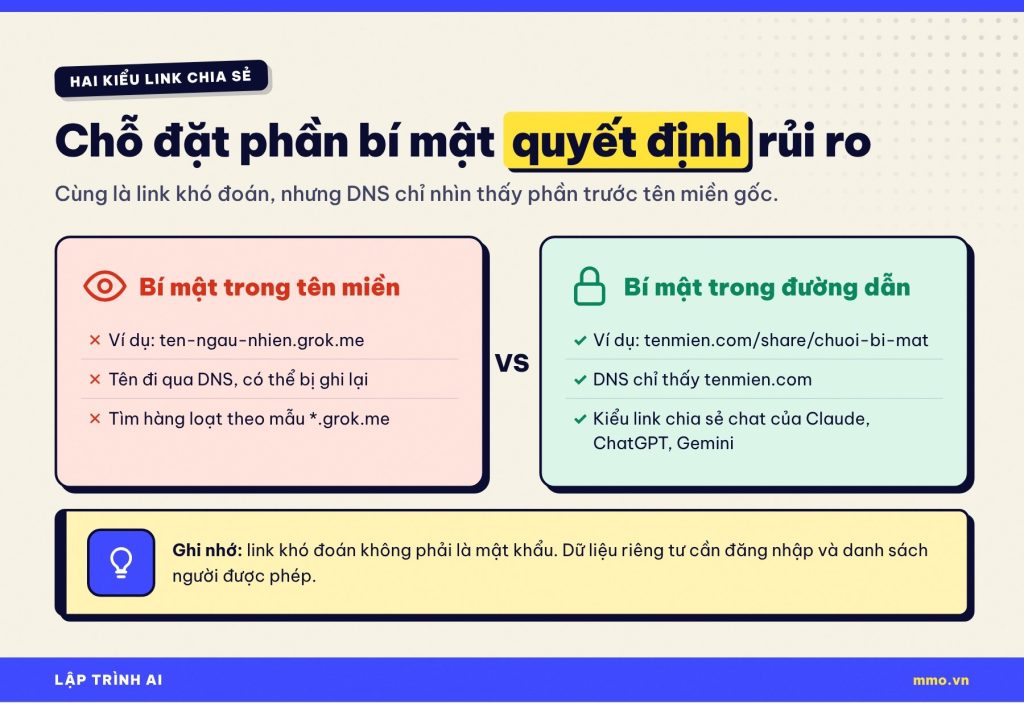
Để hiểu, bạn cần biết một chút về DNS. Mỗi khi trình duyệt mở một địa chỉ như abc.grok.me, máy tính phải hỏi máy chủ DNS xem tên đó ứng với máy chủ nào. Có những dịch vụ gọi là DNS thụ động (passive DNS) thu thập các lượt hỏi này từ nhiều nơi và lưu lại để tra cứu. Ai có quyền truy cập dịch vụ đó có thể tìm theo mẫu, ví dụ mọi tên kết thúc bằng .grok.me.
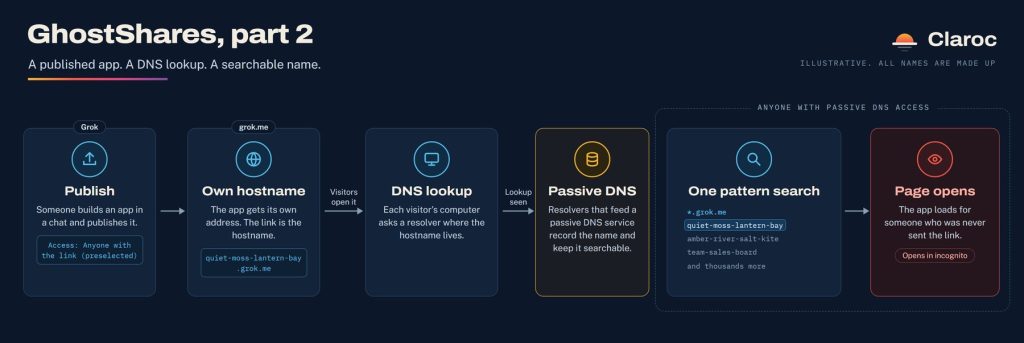
Grok đề xuất bốn từ ngẫu nhiên làm tên app, và khoảng một nửa số tên Claroc thấy đúng là như vậy. Link nhìn có vẻ khó đoán, nhưng vấn đề không phải đoán: chỉ cần một người mở app một lần, tên đó có thể đã nằm trong cơ sở dữ liệu DNS thụ động. Engadget nhận xét Google Gemini đặt phần ngẫu nhiên ở bên phải tên miền, tức trong đường dẫn, nên tránh được chuyện này.
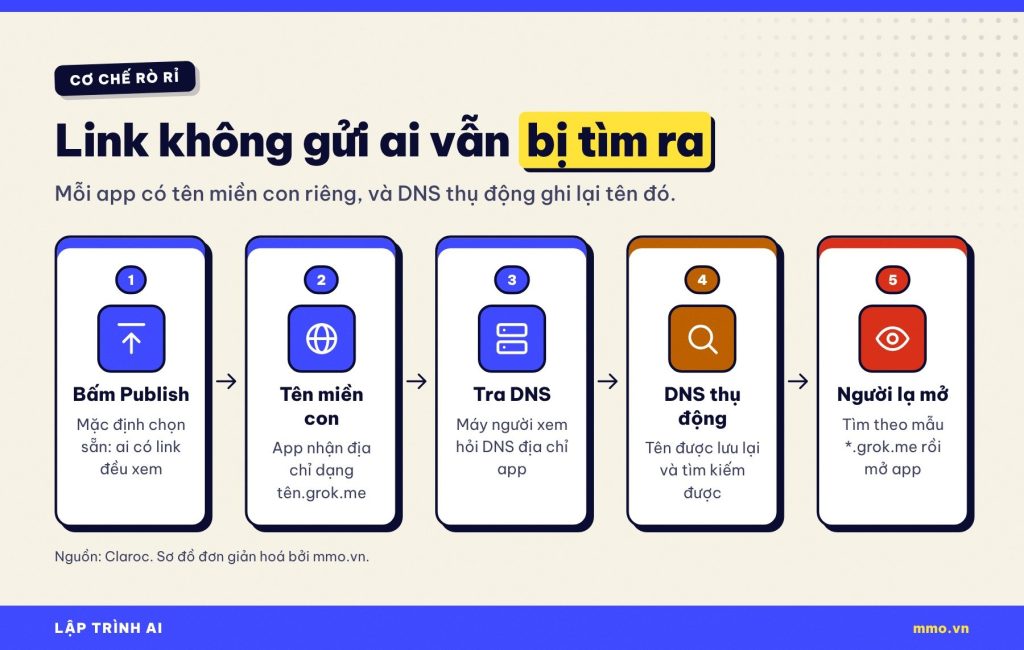
So sánh với link chia sẻ cuộc chat của Claude, ChatGPT hay Gemini: phần bí mật nằm sau dấu gạch chéo, ví dụ tenmien.com/share/chuoi-bi-mat. DNS chỉ thấy tenmien.com, nên không lộ theo cách này. ChatGPT cũng dùng tên miền con cho app, nhưng có hai cấp (tên app và tên người dùng) và mặc định là “Only me”.
Những dữ liệu nào bị lộ
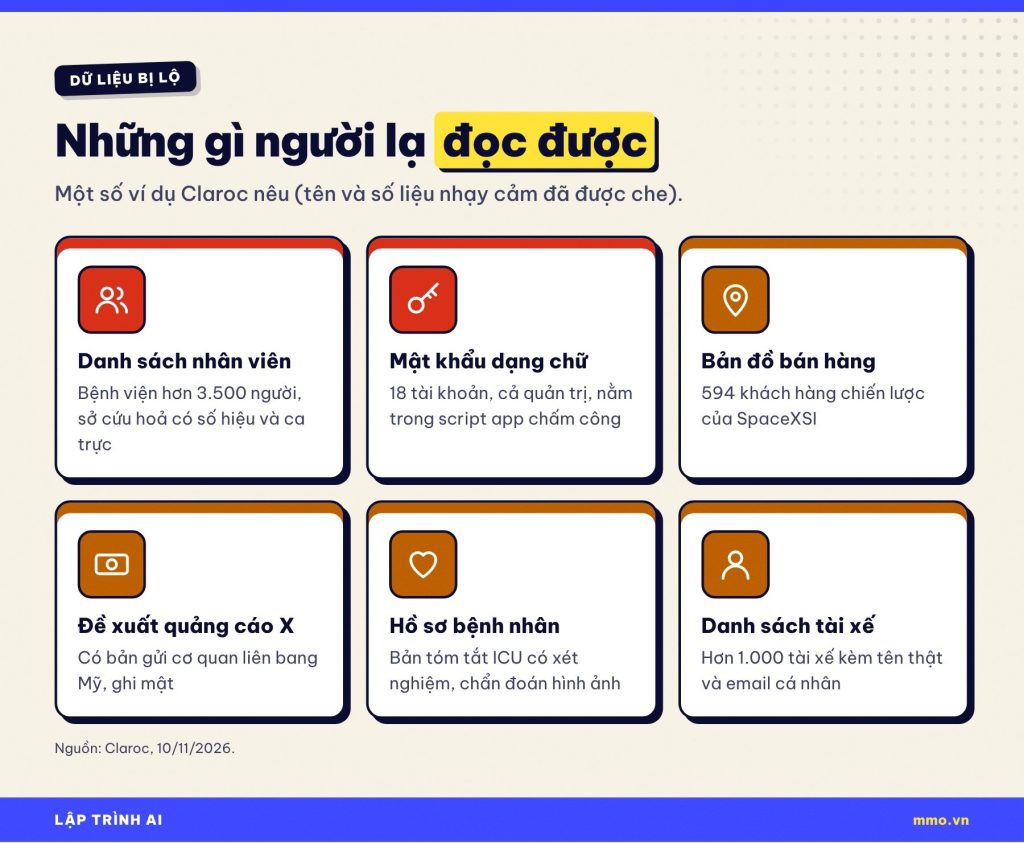
Claroc liệt kê nhiều loại tài liệu (đã che tên và số nhạy cảm trong ảnh minh hoạ):
- Của SpaceXSI: kế hoạch onboarding nhân viên mới ghi rõ quyền truy cập hệ thống, và bản đồ vùng bán hàng với 594 khách hàng chiến lược kèm dữ liệu cơ hội bán hàng.
- Của X: 8 đề xuất quảng cáo có mức ngân sách, trong đó một bản gửi cơ quan liên bang Mỹ ghi “confidential”; 4 bảng theo dõi tài khoản nhà quảng cáo; 2 bản sổ tay an toàn thương hiệu.
- Y tế: danh sách hơn 3.500 nhân viên của một nhóm bệnh viện, và một bản tóm tắt ICU về một bệnh nhân.
- Doanh nghiệp khác: danh sách thuyền viên tàu du lịch kèm mã nhân viên, bảng ca trực của sở cứu hoả, danh sách hơn 1.000 tài xế xe tải kèm email cá nhân.
- Mật khẩu: một app chấm công của nhà thầu có script chứa 18 tài khoản, kể cả quản trị viên, với mật khẩu dạng chữ thường. Ai mở app cũng tải script này về.
Ngoài SpaceXSI, 30 tổ chức khác có dữ liệu nội bộ bị lộ: 26 tổ chức có hơn 1.000 nhân viên, 6 tổ chức thuộc danh sách Fortune 500, 18 ở Mỹ và 12 ở 11 nước khác. Nhiều nhất là xây dựng và bất động sản (7), năng lượng (5), công nghệ (4).
Điểm đáng chú ý: phần lớn người làm app không phải lập trình viên chuyên nghiệp. Họ chỉ muốn một bảng theo dõi tiện hơn Excel. Đây cũng là chân dung của rất nhiều người Việt mới vibe code.
Lỗi thứ hai: có đăng nhập vẫn không an toàn
Claroc còn tự thử nhờ Grok làm một app danh sách khách hàng cho nhóm 4 người. Grok thêm nút “Continue with Google” và “Continue with X”. Nghe có vẻ an toàn, nhưng code Grok viết lại thêm mọi người đã đăng nhập vào nhóm trước, rồi mới kiểm tra họ có trong nhóm không. Kết quả là phép kiểm tra luôn đúng: một tài khoản Google bên ngoài đọc, sửa và xoá được mọi bản ghi.
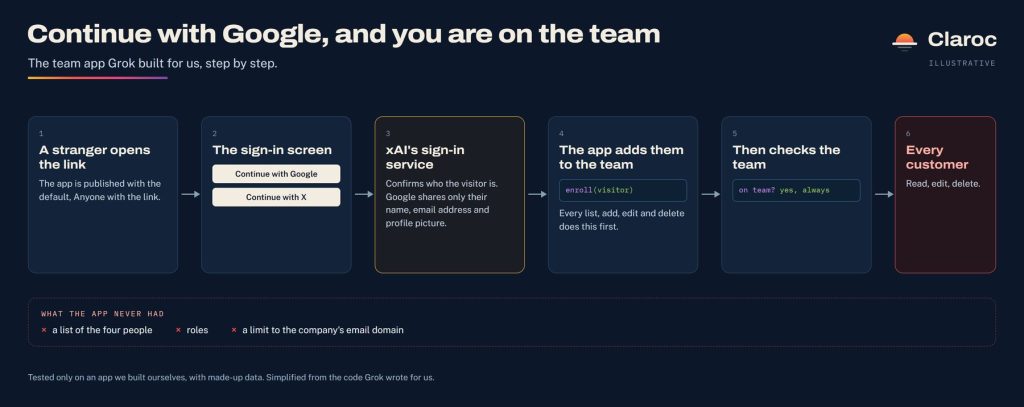
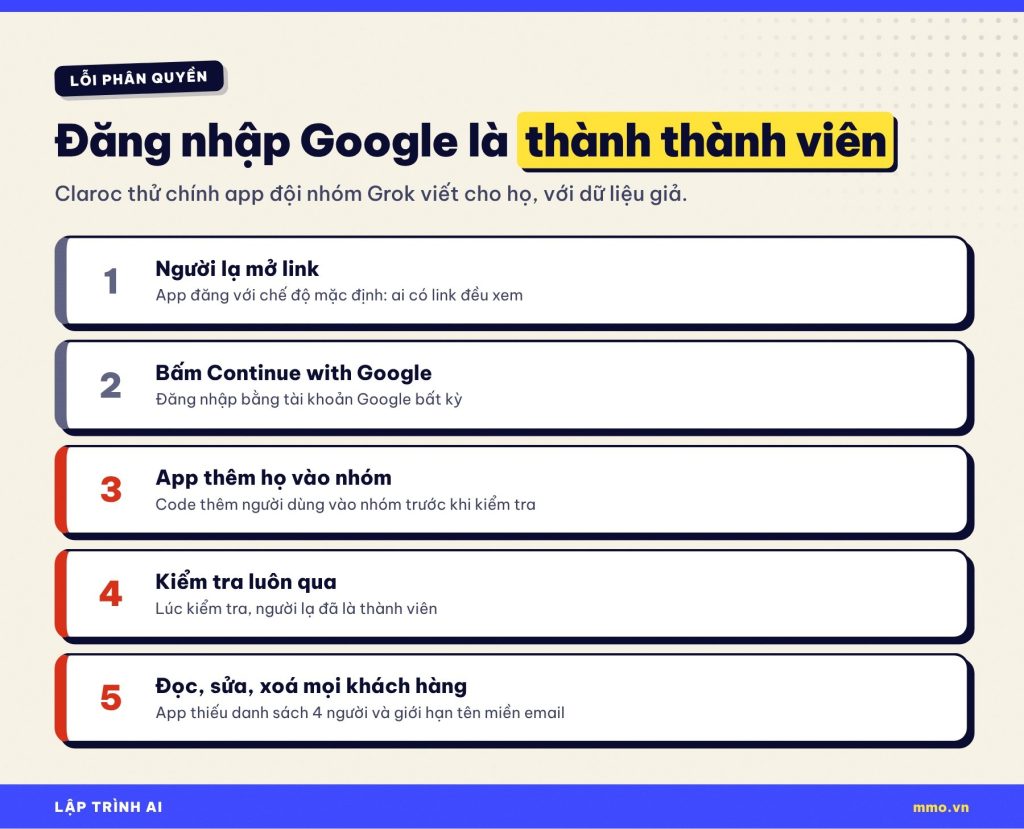
Đây là lỗi kinh điển: nhầm giữa xác thực (bạn là ai) và phân quyền (bạn được làm gì). Đăng nhập Google chỉ chứng minh người đó có tài khoản Google, không chứng minh họ thuộc công ty bạn. Ví dụ minh hoạ bằng JavaScript (kiểu Express) dưới đây cho thấy sự khác nhau:
// SAI: thêm người dùng vào nhóm trước, rồi mới kiểm tra
app.get('/api/customers', requireLogin, async (req, res) => {
  await team.add(req.user.email);           // ai đăng nhập cũng thành thành viên
  if (!(await team.has(req.user.email))) {  // nên dòng này luôn qua
    return res.status(403).end();
  }
  res.json(await db.customers.findAll());
});

// ĐÚNG: chỉ email nằm trong danh sách cho phép mới được xem
const ALLOWED = new Set(['an@congty.vn', 'binh@congty.vn']);

app.get('/api/customers', requireLogin, async (req, res) => {
  if (!ALLOWED.has(req.user.email)) {
    return res.status(403).json({ error: 'Không có quyền truy cập' });
  }
  res.json(await db.customers.findAll());
});
Giải thích: requireLogin, team và db là các thành phần giả định của app. Ở bản sai, dòng team.add chạy trước nên mọi người đăng nhập đều thành thành viên. Ở bản đúng, danh sách ALLOWED do bạn quyết định, người ngoài danh sách nhận lỗi 403. Trong app thật, danh sách này nên lưu trong cơ sở dữ liệu và chỉ quản trị viên được sửa. Kiểm tra phải chạy ở máy chủ (API), không chỉ ẩn nút trên giao diện.
SpaceXSI phản hồi thế nào
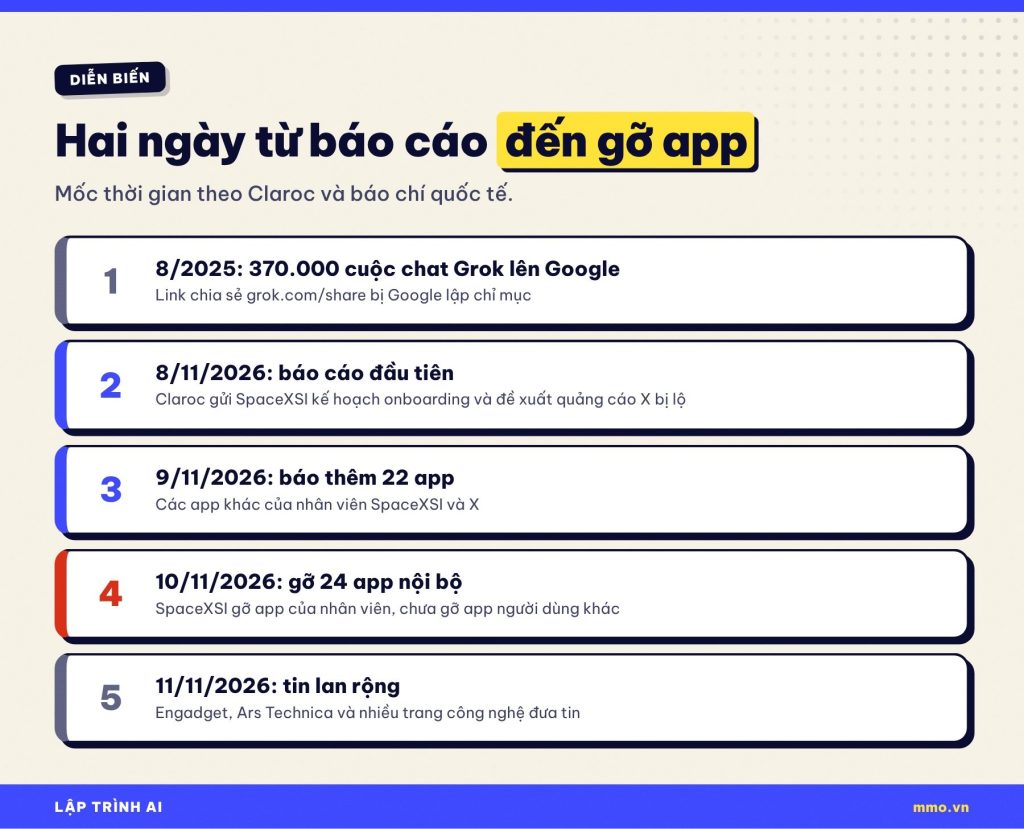
Claroc báo cho SpaceXSI chiều 8/11/2026, kèm số liệu, app thử nghiệm và bốn đề xuất sửa. Ngày 9/11, họ báo thêm 22 app của nhân viên SpaceXSI và X. Theo Engadget, SpaceXSI không phản hồi cho đến khi Claroc gắn tên Elon Musk và một lãnh đạo khác trên X. Ngày 10/11, SpaceXSI trả lời câu hỏi của phóng viên và gỡ 24 app nội bộ, nhưng không gỡ app của người dùng khác.
SpaceXSI cho rằng app ở chế độ riêng tư cho tới khi người tạo chia sẻ, việc đăng app cần nhiều bước, và tài khoản nhân viên mặc định là Only you. Claroc đáp lại rằng ở bước chọn quyền truy cập, Anyone with the link vẫn là lựa chọn được chọn sẵn, và 35.578 app công khai đều đi qua đúng luồng đó. Đến thời điểm bài báo, SpaceXSI chưa cho biết sẽ báo cho chủ các app khác hay đổi mặc định cho người dùng thường.
Đây không phải lần đầu Grok gặp chuyện với link chia sẻ: tháng 8/2025, hơn 370.000 cuộc chat chia sẻ qua link grok.com/share/ đã xuất hiện trên kết quả tìm kiếm Google. Bạn có thể đọc thêm bối cảnh trong bài review Grok chi tiết 2026 trên mmo.vn.
Không chỉ Grok: các nền tảng vibe code khác
Claroc liệt kê các nền tảng cũng cấp tên miền con riêng cho từng app: Lovable, Replit, Base44, Google AI Studio, Muse của Meta, v0 và Bolt. Điều đó không có nghĩa các nền tảng này đã bị lộ dữ liệu như Grok; báo cáo không nói vậy. Nhưng nó có nghĩa là bạn không nên coi link app là bí mật trên bất kỳ nền tảng nào.
Bài học chung: mức an toàn của app phụ thuộc vào ba thứ bạn kiểm soát được, đó là chế độ chia sẻ khi đăng, cơ chế đăng nhập kèm phân quyền, và việc có đưa dữ liệu thật vào app hay không.
Checklist 6 bước trước khi bấm Publish
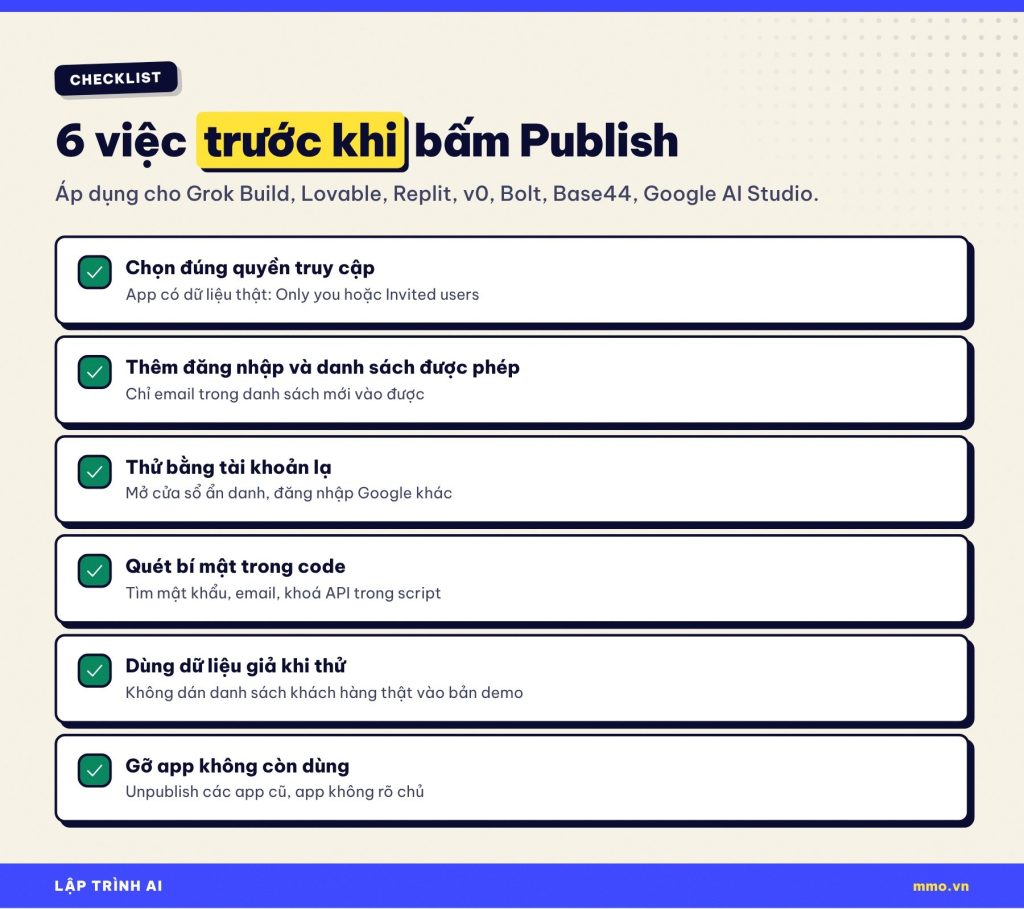
1. Chọn đúng chế độ chia sẻ
App có bất kỳ dữ liệu thật nào (khách hàng, nhân viên, doanh thu) thì chọn Only you hoặc Invited users. Chỉ dùng “ai có link đều xem” cho trang giới thiệu, game nhỏ, công cụ không lưu dữ liệu.
2. Yêu cầu AI thêm đăng nhập và danh sách người được phép
Đừng chỉ nói “thêm đăng nhập”. Hãy nói rõ ai được vào. Mẫu prompt:
Thêm đăng nhập bằng Google cho app này.
Chỉ các email sau được truy cập: an@congty.vn, binh@congty.vn.
Kiểm tra quyền ở phía máy chủ cho MỌI thao tác đọc, thêm, sửa, xoá.
Người đăng nhập nhưng không có trong danh sách phải nhận lỗi 403
và KHÔNG được tự động thêm vào nhóm.
Sau khi sửa, giải thích ngắn đoạn code kiểm tra quyền nằm ở đâu.
Dòng “không được tự động thêm vào nhóm” nhắm thẳng vào lỗi Claroc phát hiện. Yêu cầu AI chỉ ra đoạn kiểm tra quyền giúp bạn tự đọc lại.
3. Thử bằng một tài khoản lạ
Mở cửa sổ ẩn danh (Ctrl+Shift+N trên Chrome), dán link app. Nếu thấy dữ liệu mà không cần đăng nhập là có vấn đề. Tiếp theo, đăng nhập bằng một tài khoản Google khác không nằm trong danh sách. Nếu vẫn vào được, app cần sửa phân quyền.
4. Quét bí mật trong code
Mật khẩu hay khoá API nằm trong code phía trình duyệt thì ai mở app cũng tải về được. Nếu tải được code về máy, bạn có thể tìm nhanh bằng lệnh:
grep -rniE "(password|passwd|api[_-]?key|secret|token)[[:space:]]*[:=]" .Lệnh tìm (không phân biệt hoa thường, trong mọi file thư mục hiện tại) những dòng gán giá trị cho biến có tên kiểu password, api_key, secret, token. Kết quả chỉ là gợi ý cần xem lại, không phải danh sách chắc chắn. Bí mật thật phải để trong biến môi trường hoặc phần cài đặt bí mật của nền tảng, không bao giờ nằm trong code. Xem thêm cách cấu hình AI coding agent để không lộ API key.
5. Dùng dữ liệu giả khi thử
Khi đang làm thử, hãy nhờ AI tạo dữ liệu mẫu thay vì dán danh sách khách hàng thật. App thử thường bị quên và vẫn sống trên mạng nhiều tháng.
6. Gỡ app không còn dùng
Định kỳ vào trang quản lý app của nền tảng, gỡ (Unpublish) app cũ. Claroc cho biết khi họ gỡ app thử nghiệm, nó biến mất khỏi mạng chỉ sau vài giây.
Việc cần làm nếu bạn quản lý đội nhóm
Claroc đưa ra năm khuyến nghị cho tổ chức, có thể áp dụng cho công ty Việt Nam:
- Tìm hiểu nhân viên đang dùng những công cụ làm app bằng AI nào (Grok, Lovable, Replit, v0, Bolt, Base44, Google AI Studio).
- Tìm trong dữ liệu DNS thụ động các tên miền của những công cụ đó, mở kết quả trong cửa sổ ẩn danh để kiểm tra.
- Bảo đảm mọi app chứa dữ liệu nội bộ ở chế độ Invited users hoặc Only you.
- Thử đăng nhập bằng tài khoản bên ngoài; nếu vào được, app cần danh sách truy cập.
- Tìm tên, email, mật khẩu trong script của app và gỡ những app không có người chịu trách nhiệm.
Claroc cũng đề xuất các nền tảng nên phục vụ app trên đường dẫn khó đoán dưới một tên miền chung, thêm lựa chọn “mọi người trong tổ chức” giới hạn theo tên miền email, đặt Only you làm mặc định, và cảnh báo khi app có cơ sở dữ liệu mà không có đăng nhập.
Hiểu lầm phổ biến
- “Link dài, ngẫu nhiên thì không ai tìm ra.” Với tên miền con, tên app có thể bị ghi lại bởi DNS thụ động ngay khi có người mở. Link khó đoán không thay được mật khẩu.
- “Có nút đăng nhập Google là an toàn.” Đăng nhập chỉ xác nhận danh tính. Không có danh sách người được phép thì ai có tài khoản Google cũng vào được.
- “App nhỏ, không ai để ý.” Claroc tìm ra hàng chục nghìn app bằng một lệnh tìm theo mẫu. Kẻ xấu cũng làm được như vậy.
- “Gỡ app là xong.” Gỡ app chặn truy cập tiếp, nhưng nếu mật khẩu hay khoá API đã lộ thì vẫn phải đổi ngay.
Câu hỏi thường gặp
Tôi từng đăng app bằng Grok Build, phải làm gì ngay?
Mở trang quản lý app, kiểm tra chế độ chia sẻ của từng app. App có dữ liệu thật thì chuyển sang Only you hoặc Invited users, hoặc gỡ hẳn. Nếu app từng chứa mật khẩu hay khoá API, hãy đổi chúng.
App làm bằng Lovable, Replit hay v0 có bị lộ như vậy không?
Báo cáo của Claroc chỉ nêu các nền tảng này cũng dùng tên miền con riêng cho từng app, không nói chúng đã bị lộ. Dù vậy, nguyên tắc vẫn giống nhau: đừng coi link là bí mật, hãy dùng chế độ riêng tư và phân quyền.
DNS thụ động là gì, ai tra cứu được?
Đó là dữ liệu tổng hợp từ các lượt hỏi tên miền, được nhiều công ty bảo mật thu thập và cung cấp cho khách hàng để điều tra. Ai có quyền truy cập dịch vụ như vậy đều có thể tìm tên miền con theo mẫu.
Link chia sẻ cuộc chat với Claude hay ChatGPT có bị như vậy không?
Theo Claroc, link chia sẻ chat của Claude, ChatGPT và Gemini để phần bí mật trong đường dẫn nên DNS không nhìn thấy. Tuy vậy, ai có link vẫn đọc được, nên đừng chia sẻ cuộc chat có thông tin nhạy cảm.
Làm sao biết app của mình có lộ mật khẩu trong code?
Mở app, bấm F12, vào tab Sources hoặc Network để xem file script trình duyệt tải về và tìm chữ password, key, token. Hoặc tải code về và chạy lệnh grep ở trên. Có thể nhờ chính AI rà: “Liệt kê mọi bí mật đang nằm trong code phía trình duyệt”.
Kết luận
Vụ Grok Build không đến từ một lỗ hổng phức tạp mà từ những mặc định tiện lợi: tên miền con riêng cho mỗi app, chia sẻ công khai được chọn sẵn, và code đăng nhập do AI viết mà không ai đọc lại. Kết quả là hàng chục nghìn app, trong đó có app của chính SpaceXSI, mở cho bất kỳ ai.
Vibe code giúp bạn làm app nhanh hơn bao giờ hết, nhưng bước bấm Publish vẫn cần vài phút kiểm tra của con người. Hãy chọn chế độ riêng tư, yêu cầu AI làm danh sách người được phép, thử bằng tài khoản lạ và không bao giờ để mật khẩu trong code.
Bạn đã từng đăng app làm bằng AI lên mạng chưa, và bạn kiểm tra quyền truy cập thế nào? Hãy chia sẻ trong phần bình luận, và theo dõi mmo.vn để cập nhật thêm tin và mẹo lập trình AI an toàn.