Rủi ro bảo mật khi dùng antidetect browser: bài học từ sự cố AdsPower tháng 1/2025
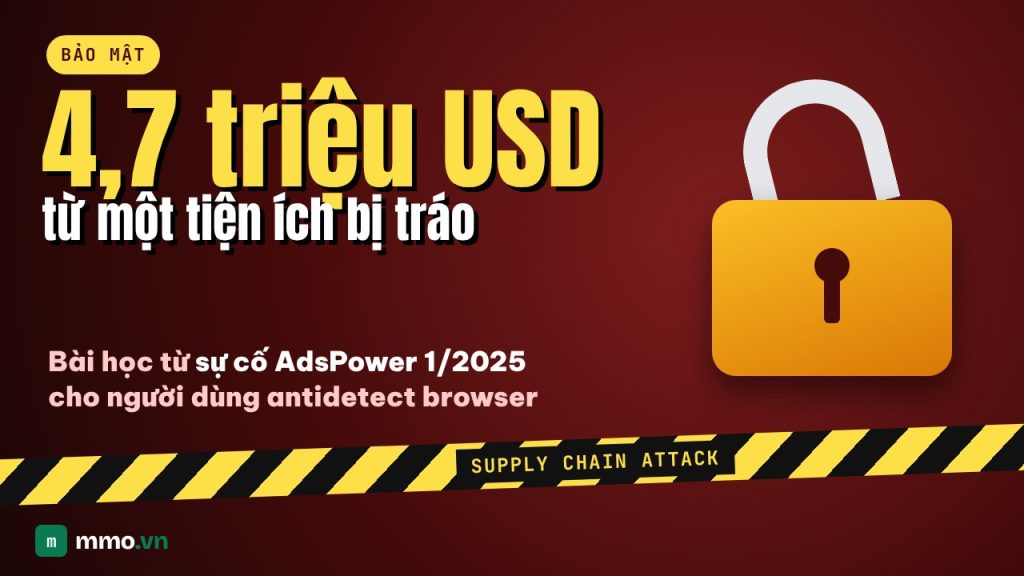
Tháng 1/2025, tiện ích ví trên kênh chính thức của AdsPower bị tráo, thiệt hại ước tính 4,7 triệu USD. Bốn nguồn rủi ro khi dùng antidetect browser và danh sách việc nên làm để giảm rủi ro.
Trong bài này
- 3 phút đọc
- 5 phần
- 1 bảng tra cứu
Cách bài viết này được thực hiện: bài hướng dẫn, phân tích của mmo.vn, có tham khảo 2 nguồn (halborn.com, news.risky.biz), danh sách ở cuối bài. Cập nhật 14/11/2026.
Antidetect browser giữ thứ quý nhất của bạn trên mạng: phiên đăng nhập của hàng chục, có khi hàng trăm tài khoản. Ai có được cookie đăng nhập thì gần như có được tài khoản, kể cả khi không biết mật khẩu. Tháng 1/2025, sự cố tại AdsPower cho thấy rủi ro này không chỉ là lý thuyết. Bài này tóm tắt sự cố đó và đưa ra danh sách việc nên làm để giảm rủi ro khi dùng bất kỳ antidetect browser nào.
Bối cảnh: sự cố AdsPower#
- Ngày 21/1/2025, kẻ tấn công thay bản tải về của tiện ích ví tiền mã hoá trên kênh chính thức của AdsPower bằng một phiên bản độc hại.
- Ngày 24/1/2025, AdsPower phát hiện, khoảng ba ngày sau. Người dùng tải hoặc cập nhật tiện ích trong khoảng thời gian đó nhận bản độc hại, có thể làm lộ cụm từ khôi phục và khoá riêng của ví.
- Theo phân tích của công ty bảo mật Halborn, thiệt hại ước tính khoảng 4,7 triệu USD từ năm ví.
- AdsPower thay lại bản tiện ích sạch và khuyến cáo người dùng cài lại, chuyển tài sản sang ví mới.
Bài học lớn nhất: kẻ tấn công không phá mật khẩu của ai cả. Họ tấn công vào kênh phân phối chính thức của nhà cung cấp. Người dùng làm đúng mọi thứ, tải từ đúng nguồn, vẫn bị ảnh hưởng.
Bốn nguồn rủi ro chính#
| Nguồn rủi ro | Vì sao nguy hiểm |
|---|---|
| Nhà cung cấp bị tấn công | Phiên đăng nhập, tiện ích, bản cập nhật đều đi qua hạ tầng của họ. Sự cố AdsPower là ví dụ. |
| Đồng bộ đám mây | Cookie của mọi hồ sơ được lưu trên máy chủ nhà cung cấp để dùng trên nhiều máy. Tiện, nhưng là một mục tiêu lớn. |
| Bản bẻ khoá (crack) và nguồn tải không chính thức | Phần mềm đã bị chỉnh sửa có thể gửi cookie, mật khẩu ra ngoài. Đây là cách mất tài khoản phổ biến nhất. |
| Tiện ích mở rộng và thành viên nhóm | Mỗi tiện ích trong hồ sơ đọc được dữ liệu trang. Mỗi thành viên được chia sẻ là thêm một điểm có thể bị lộ. |
Danh sách việc nên làm#
Với tài khoản antidetect browser
- Bật xác thực hai lớp cho tài khoản chính của antidetect browser.
- Chỉ tải phần mềm từ website chính thức. Không bao giờ dùng bản bẻ khoá.
- Cấp quyền thấp nhất đủ để làm việc. Quyền xuất cookie và xoá hồ sơ chỉ dành cho người quản lý.
- Rà soát danh sách thành viên mỗi tháng, gỡ ngay người đã nghỉ.
Với từng hồ sơ
- Cài ít tiện ích nhất có thể, chỉ từ kho tiện ích chính thức.
- Không lưu ví tiền mã hoá hay cụm từ khôi phục trong hồ sơ antidetect. Sự cố AdsPower nhắm đúng vào loại tài sản này.
- Không lưu thông tin thẻ thanh toán trong hồ sơ nếu không thật sự cần.
Với các tài khoản bên trong
- Bật xác thực hai lớp cho từng tài khoản quan trọng: quảng cáo, thanh toán, email.
- Theo dõi cảnh báo đăng nhập lạ từ nền tảng.
- Khi nghi ngờ bị lộ: đăng xuất khỏi mọi phiên từ trang bảo mật của nền tảng, đổi mật khẩu, sau đó mới đăng nhập lại trong hồ sơ.
Khi nhà cung cấp gặp sự cố#
- Đọc thông báo chính thức, xác định phần nào bị ảnh hưởng: tiện ích, bản cập nhật hay dữ liệu đồng bộ.
- Đăng xuất khỏi mọi phiên đăng nhập trên các tài khoản quan trọng, từ trang bảo mật của từng nền tảng.
- Đổi mật khẩu và kiểm tra lại xác thực hai lớp.
- Với tài sản số (ví, tài khoản có số dư), chuyển sang nơi lưu trữ mới trước, điều tra sau.
Kết luận#
Antidetect browser tập trung rất nhiều phiên đăng nhập vào một chỗ. Điều đó giúp làm việc nhanh hơn, nhưng cũng tạo ra một điểm mà nếu bị tấn công thì mất nhiều thứ cùng lúc. Chọn nhà cung cấp có uy tín, không dùng bản bẻ khoá, cấp quyền tối thiểu và không giữ tài sản tài chính trong hồ sơ là bốn việc giảm phần lớn rủi ro.
Nguồn: Halborn: Explained, the AdsPower hack (January 2025); Risky Bulletin: Supply chain attack at AdsPower.