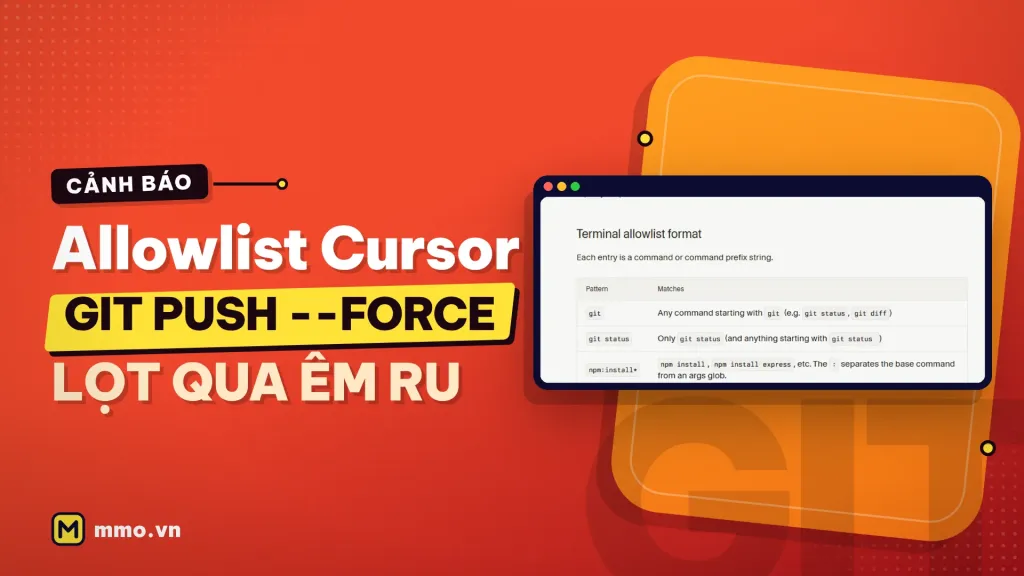
Allowlist Cursor ghi git là duyệt cả git push –force
Allowlist lệnh của Cursor so khớp theo tiền tố nên mục git duyệt luôn git push --force. Hướng dẫn cấu hình permissions.json, sandbox.json an toàn.
Trong bài này
- 14 phút đọc
- 11 phần
- 4 mẫu sao chép được
Mục lục
- Allowlist trong Cursor là gì
- So khớp theo tiền tố: vì sao git lọt cả push --force
- Ba chế độ chạy và vị trí của allowlist
- Hai file permissions.json được cộng dồn
- Cấu hình permissions.json an toàn từng bước
- Khoá mạng bằng sandbox.json
- Giấu file bí mật bằng .cursorignore
- Script nhỏ soát allowlist quá rộng
- Hiểu lầm phổ biến
- Câu hỏi thường gặp
- Kết luận
Cách bài viết này được thực hiện: bài dựa trên tài liệu chính thức của Cursor (permissions.json Reference, Run Modes, Agent Security, sandbox.json Reference và Ignore File), đọc ngày 22/11/2026, cùng bài phân tích đăng trên DEV Community ngày 21/11/2026 về cách allowlist lệnh của Cursor so khớp. Ảnh chụp màn hình do mmo.vn chụp từ trang tài liệu chính thức của Cursor.
Bạn mở Cursor, agent hỏi xin chạy git status, rồi git diff, rồi git log. Bấm duyệt mãi cũng mỏi tay, nên bạn thêm chữ git vào danh sách cho phép (allowlist) để agent tự chạy. Nghe hợp lý, nhưng chính chữ git ngắn gọn đó cũng mở cửa cho git push --force và git reset --hard, hai lệnh có thể xoá sạch công sức cả buổi.
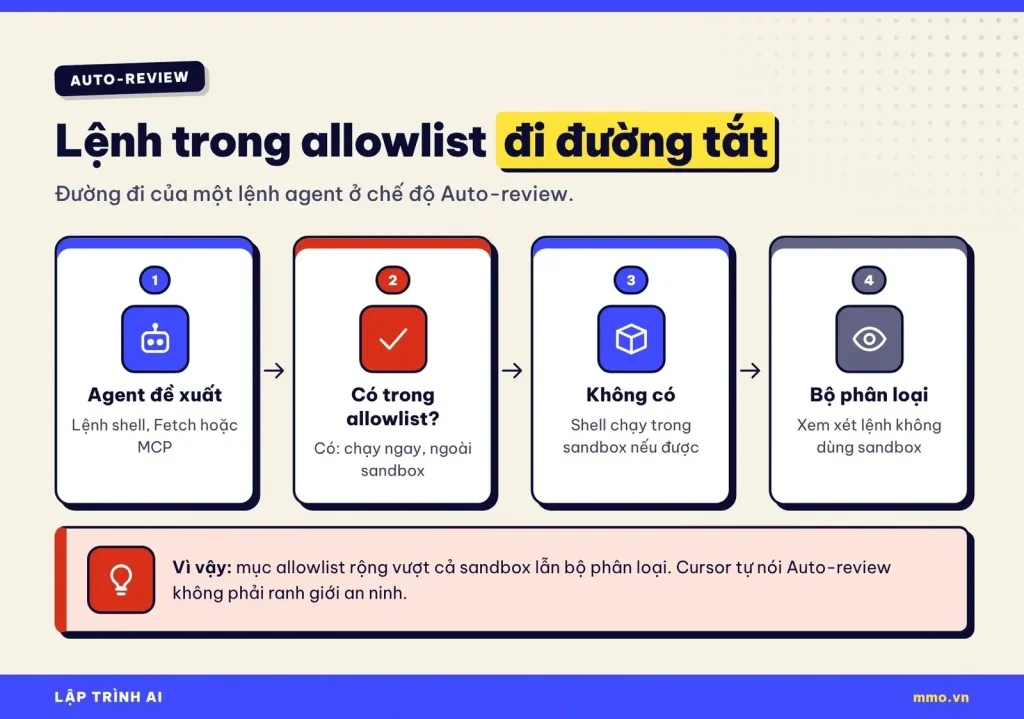
Lý do nằm ở cách Cursor so khớp: mỗi mục trong allowlist lệnh terminal là một tiền tố (prefix). Lệnh nào bắt đầu bằng tiền tố đó đều được chạy ngay, không hỏi lại. Ở chế độ Auto-review mà Cursor khuyên dùng, lệnh nằm trong allowlist còn chạy thẳng bên ngoài sandbox và không qua bộ phân loại an toàn.
Bài này giải thích allowlist của Cursor hoạt động ra sao, vì sao một mục quá rộng nguy hiểm, rồi hướng dẫn từng bước viết permissions.json, sandbox.json và .cursorignore an toàn hơn cho người mới vibe code, kèm một đoạn script nhỏ để tự soát cấu hình.
Câu trả lời ngắn: Allowlist lệnh terminal của Cursor so khớp theo tiền tố và phân biệt hoa thường, nên mục git duyệt mọi lệnh bắt đầu bằng git, kể cả git push --force. Hãy ghi lệnh cụ thể, chỉ đọc như git status, git diff, để các lệnh ghi, đẩy, xuất bản đi qua bước duyệt, và bật sandbox chặn mạng mặc định.
Tóm tắt nhanh
- Allowlist lệnh của Cursor là danh sách tiền tố, phân biệt hoa thường:
gitkhớpgit statusnhưng không khớpgitk.- Mục
gitduyệt luôngit push --force, mụcnpmduyệt luônnpm publish.- Ở chế độ Auto-review, lệnh trong allowlist chạy ngay, bên ngoài sandbox, không qua bộ phân loại.
- File
~/.cursor/permissions.jsonvà.cursor/permissions.jsoncủa dự án được cộng dồn, nên một repo bạn clone về cũng có thể thêm mục.- Cursor tự nói allowlist chỉ là tiện ích theo kiểu cố gắng tối đa, không phải bảo đảm an ninh.
Nội dung chính:
- Allowlist trong Cursor là gì
- So khớp theo tiền tố: vì sao git lọt cả push –force
- Ba chế độ chạy và vị trí của allowlist
- Hai file permissions.json được cộng dồn
- Cấu hình permissions.json an toàn từng bước
- Khoá mạng bằng sandbox.json
- Giấu file bí mật bằng .cursorignore
- Script nhỏ soát allowlist quá rộng
- Hiểu lầm phổ biến
- Câu hỏi thường gặp
Allowlist trong Cursor là gì
Khi agent của Cursor muốn chạy một lệnh terminal, gọi một công cụ MCP hay tải một trang web, nó cần được cho phép. Allowlist là danh sách những thứ bạn cho phép trước, để agent khỏi hỏi lại lần nào cũng như lần nào. Cursor có hai danh sách riêng: terminalAllowlist cho lệnh terminal và mcpAllowlist cho công cụ MCP.
Bạn có thể thêm mục bằng nút “Add to allowlist” ngay trong ô duyệt lệnh, hoặc khai báo trong file permissions.json. Khi file này định nghĩa một danh sách, danh sách trong phần cài đặt của Cursor sẽ chuyển sang chỉ đọc và nút thêm nhanh bị ẩn. Nói cách khác, file thắng giao diện.
Ngoài hai danh sách, file còn có mục autoRun gồm allow_instructions và block_instructions. Đây là hướng dẫn bằng lời cho bộ phân loại của chế độ Auto-review, chỉ được dùng khi bạn đang ở chế độ đó.
So khớp theo tiền tố: vì sao git lọt cả push –force
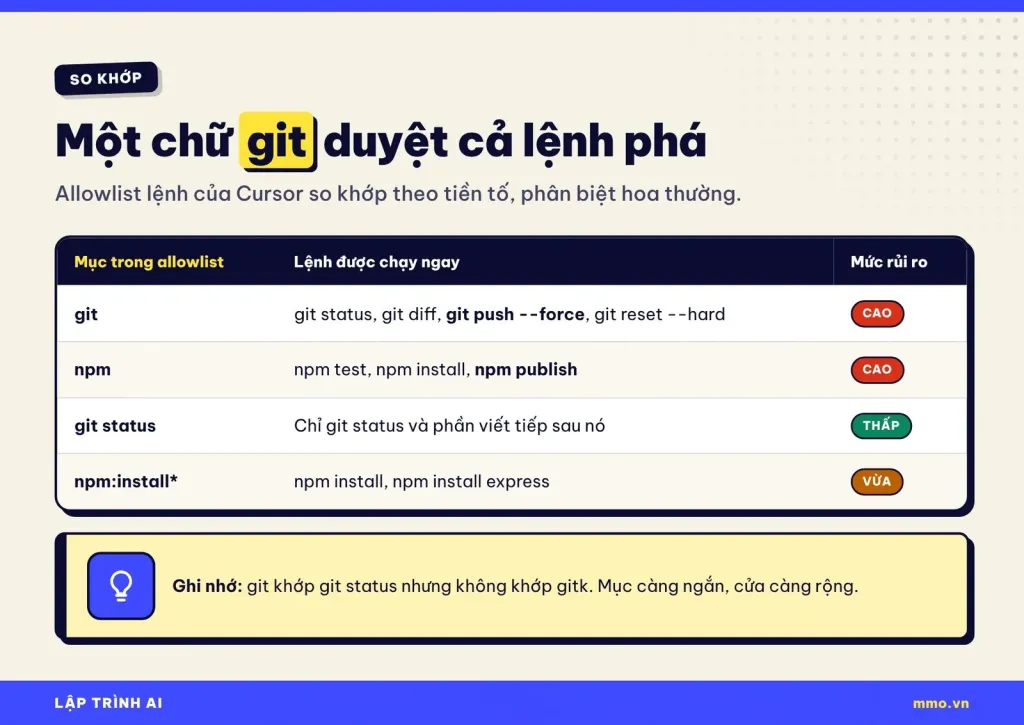
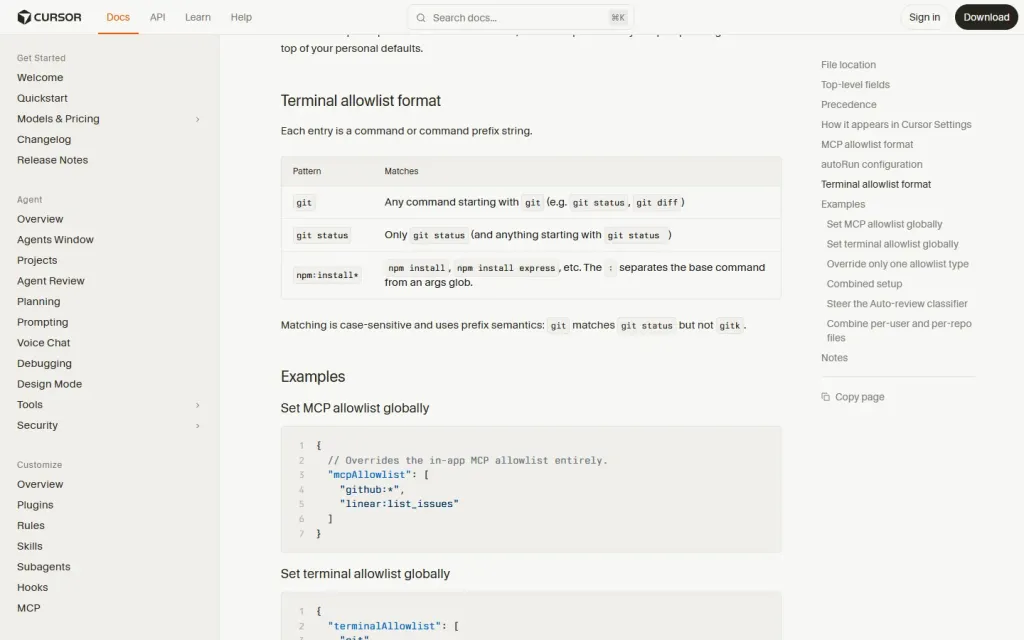
Tài liệu của Cursor ghi rõ: mỗi mục trong allowlist lệnh là một lệnh hoặc một tiền tố lệnh, so khớp phân biệt hoa thường và theo kiểu tiền tố. Ví dụ chính thức: git khớp git status nhưng không khớp gitk; còn git status chỉ khớp git status và những gì viết tiếp sau nó.
Hệ quả là chữ git đứng một mình không phân biệt lệnh xem với lệnh phá. Nó khớp git status, git diff, nhưng cũng khớp git push --force (ghi đè lịch sử trên remote), git reset --hard (bỏ toàn bộ thay đổi chưa commit) và git clean -fd (xoá file chưa theo dõi). Tương tự, mục npm khớp cả npm publish, lệnh đưa gói của bạn lên kho npm công khai.
Cursor còn có cú pháp dấu hai chấm để tách lệnh gốc với phần đối số: npm:install* khớp npm install và npm install express. Cú pháp này hữu ích khi bạn muốn cho phép một họ lệnh hẹp, thay vì cả công cụ.
Ba chế độ chạy và vị trí của allowlist
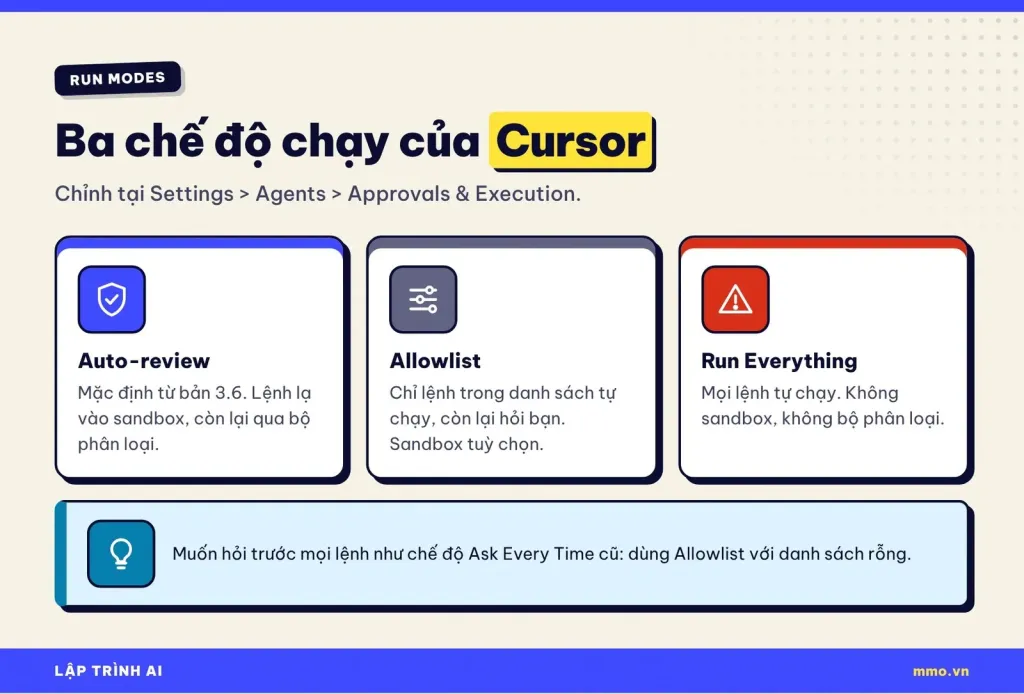
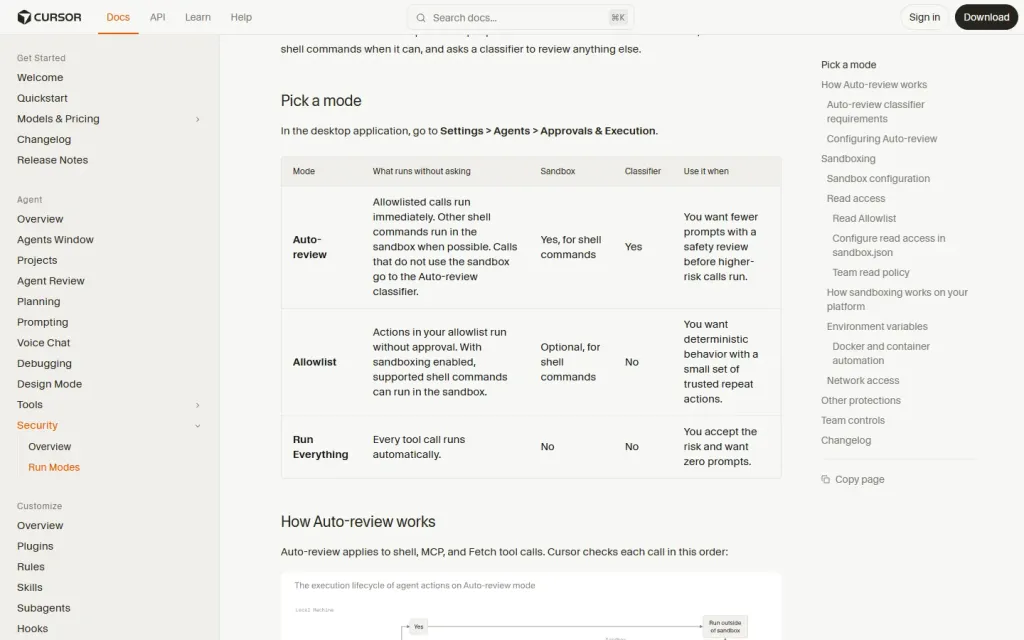
Cursor gọi phần này là Run Modes, chỉnh trong ứng dụng desktop tại Settings > Agents > Approvals & Execution. Hiện có ba chế độ:
- Auto-review: chế độ Cursor khuyên dùng và đặt mặc định từ bản 3.6. Lệnh trong allowlist chạy ngay. Lệnh shell khác chạy trong sandbox khi có thể. Những lệnh không dùng được sandbox thì được một bộ phân loại (classifier) xem xét trước.
- Allowlist: chỉ những gì trong allowlist chạy không cần duyệt, còn lại sẽ hỏi bạn. Có thể bật sandbox cho lệnh shell được hỗ trợ.
- Run Everything: mọi lệnh tự chạy, không sandbox, không bộ phân loại.
Chế độ “Ask Every Time” cũ đã bị bỏ từ bản 3.5. Nếu muốn agent hỏi trước mọi lệnh như xưa, tài liệu khuyên dùng chế độ Allowlist với allowlist rỗng.
Điểm quan trọng nhất nằm ở sơ đồ vòng đời của Auto-review: lệnh shell, Fetch và MCP nằm trong allowlist chạy bên ngoài sandbox. Tức là khi bạn thêm git vào allowlist, git push --force vừa không bị hỏi, vừa không bị sandbox giới hạn, vừa không qua bộ phân loại. Ba lớp bảo vệ bị vượt qua chỉ bằng một mục ba chữ cái.
Cursor cũng có thêm vài lớp bảo vệ riêng có thể bắt agent xin phép ngay cả khi chế độ cho tự chạy: Browser Protection (không tự chạy công cụ trình duyệt), File-Deletion Protection (không tự xoá file, kể cả lệnh rm) và External-File Protection (không tự tạo, sửa, xoá file ngoài thư mục dự án). Các lớp này chặn được rm, nhưng không phải lớp nào cũng hiểu git push --force là nguy hiểm.
Hai file permissions.json được cộng dồn
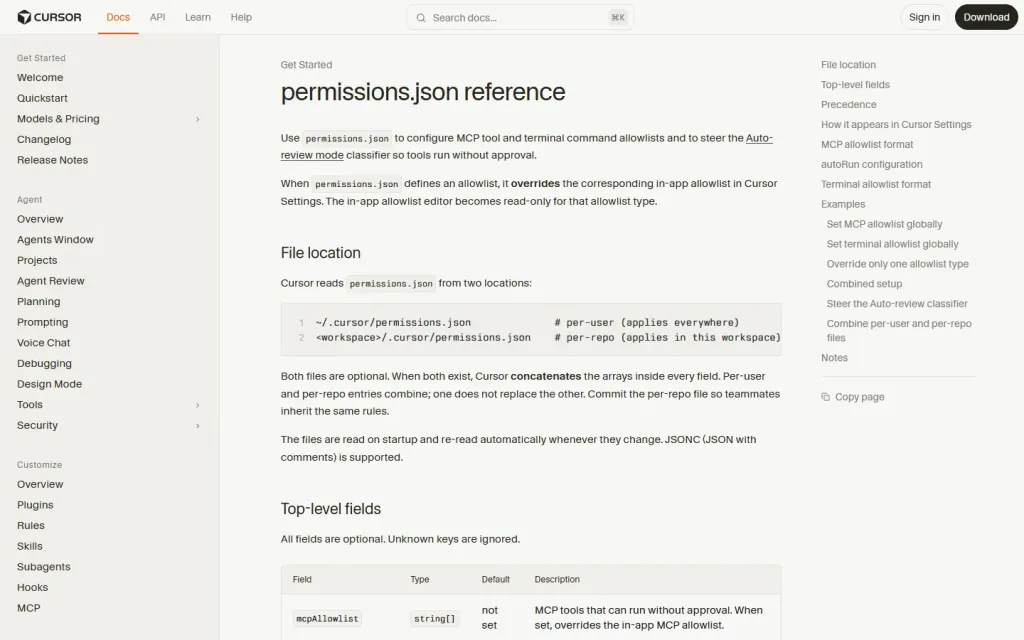
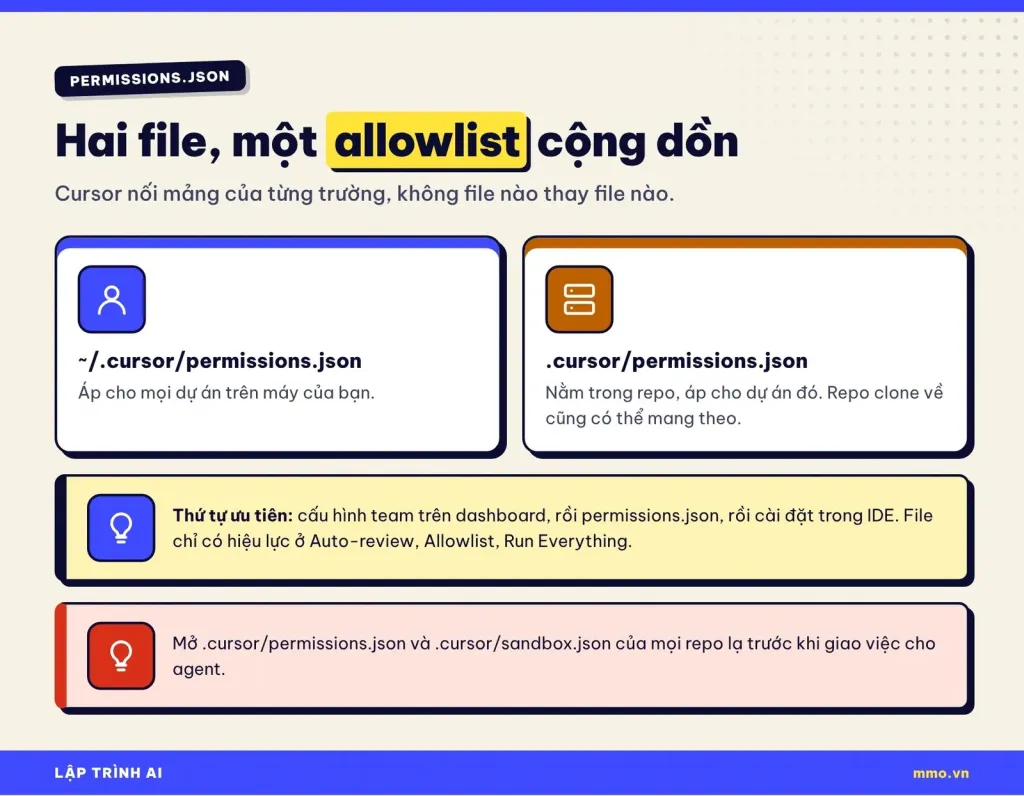
Cursor đọc permissions.json ở hai nơi: ~/.cursor/permissions.json áp cho mọi dự án trên máy, và <thư mục dự án>/.cursor/permissions.json áp riêng cho một repo. Cả hai đều không bắt buộc, hỗ trợ chú thích kiểu JSONC, được đọc khi khởi động và tự đọc lại mỗi khi file đổi.
Khi cả hai file cùng tồn tại, Cursor nối các mảng của từng trường lại với nhau, không file nào thay thế file nào. Tài liệu còn khuyên commit file của repo để đồng đội dùng chung quy tắc. Mặt trái của tiện lợi này: một repo bạn clone về từ Internet có thể mang sẵn .cursor/permissions.json thêm vài mục vào allowlist của bạn mà bạn không để ý.
Thứ tự ưu tiên là: cấu hình quản trị của team trên dashboard, rồi permissions.json, rồi cài đặt trong IDE. Khi team đã đặt cấu hình trên dashboard, Cursor bỏ qua file của người dùng và dự án. Một lưu ý nhỏ: file chỉ có hiệu lực khi bạn ở chế độ Auto-review, Allowlist hoặc Run Everything.
Cấu hình permissions.json an toàn từng bước
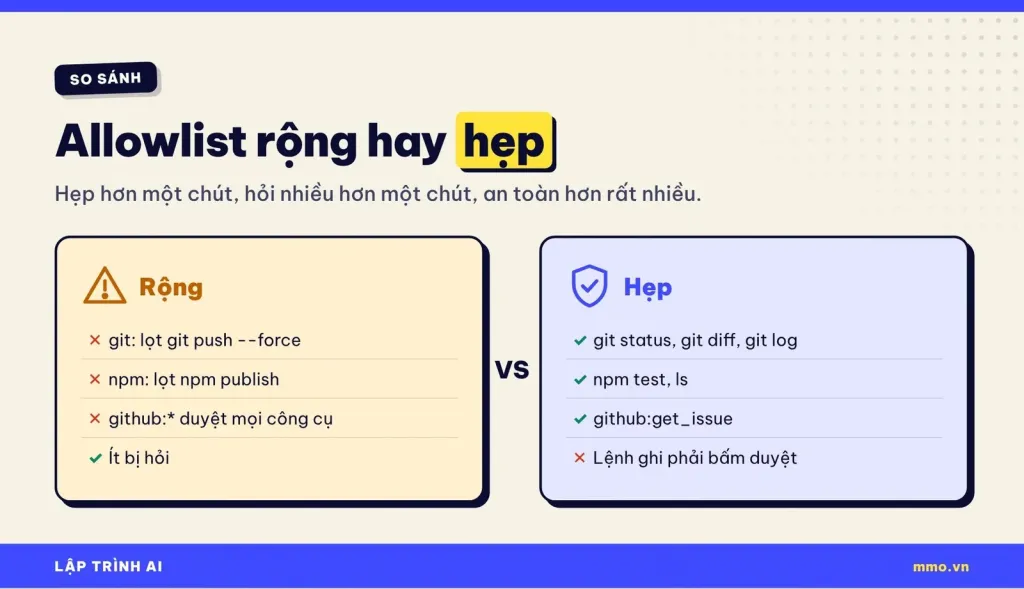
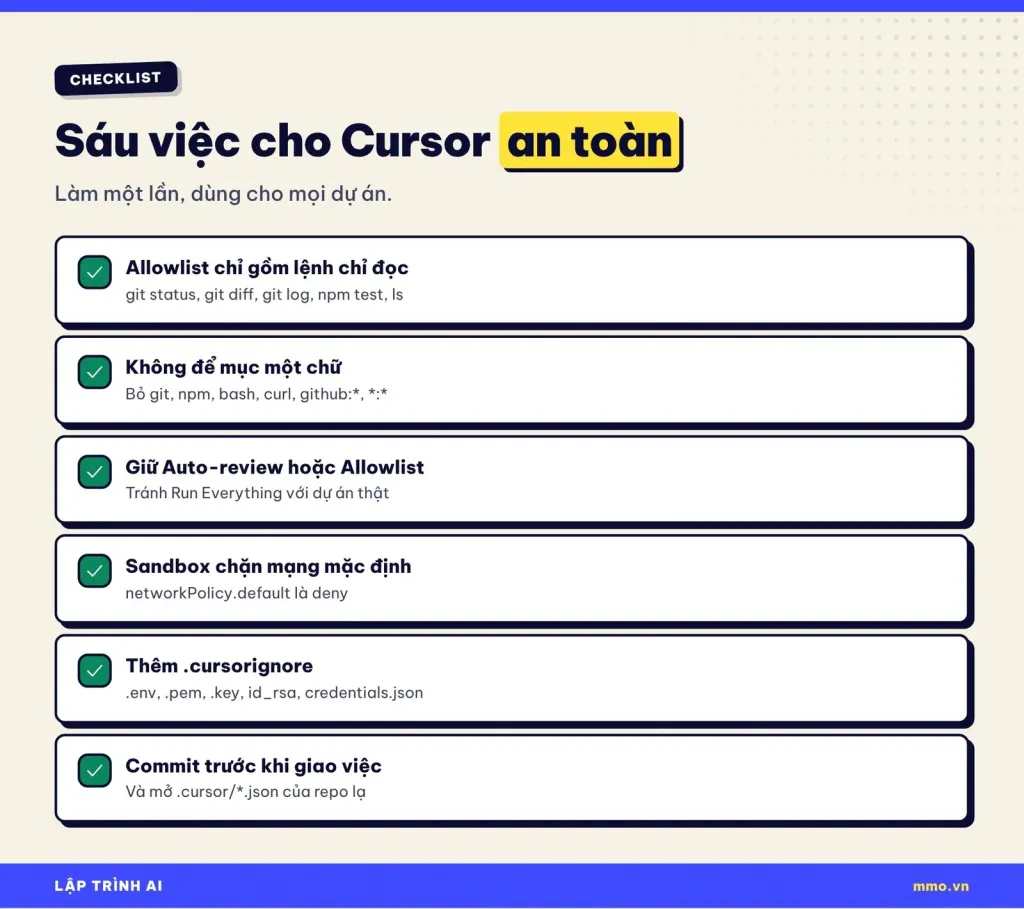
Nguyên tắc chung rất đơn giản: chỉ cho tự chạy những lệnh chỉ đọc và ghi càng cụ thể càng tốt. Mọi lệnh ghi lên remote, xoá dữ liệu hay xuất bản gói đều phải qua bước bạn bấm duyệt.
Bước 1: Xem allowlist hiện tại
Mở Settings > Agents > Approvals & Execution để xem chế độ đang dùng và danh sách lệnh đã cho phép. Sau đó kiểm tra xem máy đã có file ~/.cursor/permissions.json chưa. Trên Windows, thư mục ~ là C:\Users\<tên bạn>.
Bước 2: Thay mục rộng bằng lệnh cụ thể
Tạo hoặc sửa ~/.cursor/permissions.json như sau. Đây là cấu hình gợi ý trong bài phân tích trên DEV Community, đã đối chiếu với tên trường trong tài liệu của Cursor:
{
  // Chỉ những lệnh xem, không ghi, không đẩy lên remote
  "terminalAllowlist": ["git status", "git diff", "git log", "npm test", "ls"],
  // MCP ghi theo dạng server:tool, không dùng github:* hay *:*
  "mcpAllowlist": ["github:get_issue", "linear:list_issues"],
  "autoRun": {
    "allow_instructions": [],
    "block_instructions": [
      "Any git push, git reset or git rebase should go through approval first.",
      "Any command that publishes a package should go through approval first."
    ]
  }
}
Giải thích từng phần:
terminalAllowlistgiữ năm lệnh chỉ đọc. Vì so khớp theo tiền tố,git diffvẫn khớpgit diff --stat, nhưnggit pushkhông còn khớp mục nào nên sẽ phải hỏi bạn.mcpAllowlistdùng định dạngserver:tool. Tên server là khoá trong filemcp.jsoncủa bạn. Mụcgithub:*nghĩa là duyệt mọi công cụ của server github, còn*:*là duyệt tất cả, nên tránh.autoRun.block_instructionslà lời dặn cho bộ phân loại Auto-review. Nó chỉ nắn hướng, không phải quy tắc cứng, và chỉ có tác dụng ở chế độ Auto-review.- Dòng bắt đầu bằng
//là chú thích, Cursor chấp nhận vì file hỗ trợ JSONC.
Bước 3: Dùng cú pháp dấu hai chấm cho họ lệnh hẹp
Nếu bạn muốn agent tự cài gói mà không hỏi, hãy ghi npm:install* thay cho npm. Mục này khớp npm install và npm install express, nhưng không khớp npm publish. Dù vậy, cài gói vẫn là hành động có rủi ro chuỗi cung ứng, nên với dự án quan trọng bạn có thể để nó qua bước duyệt.
Bước 4: Commit trước khi giao việc lớn
Thói quen rẻ nhất mà hiệu quả nhất: trước khi nhờ agent sửa nhiều file, hãy git add -A rồi git commit -m "truoc khi giao agent". Nếu agent làm hỏng, bạn quay về được. Tài liệu Agent Security của Cursor cũng nhắc: agent sửa file trong thư mục dự án mà không cần duyệt (trừ file cấu hình), thay đổi được lưu ngay, nên hãy dùng quản lý phiên bản.
Khoá mạng bằng sandbox.json
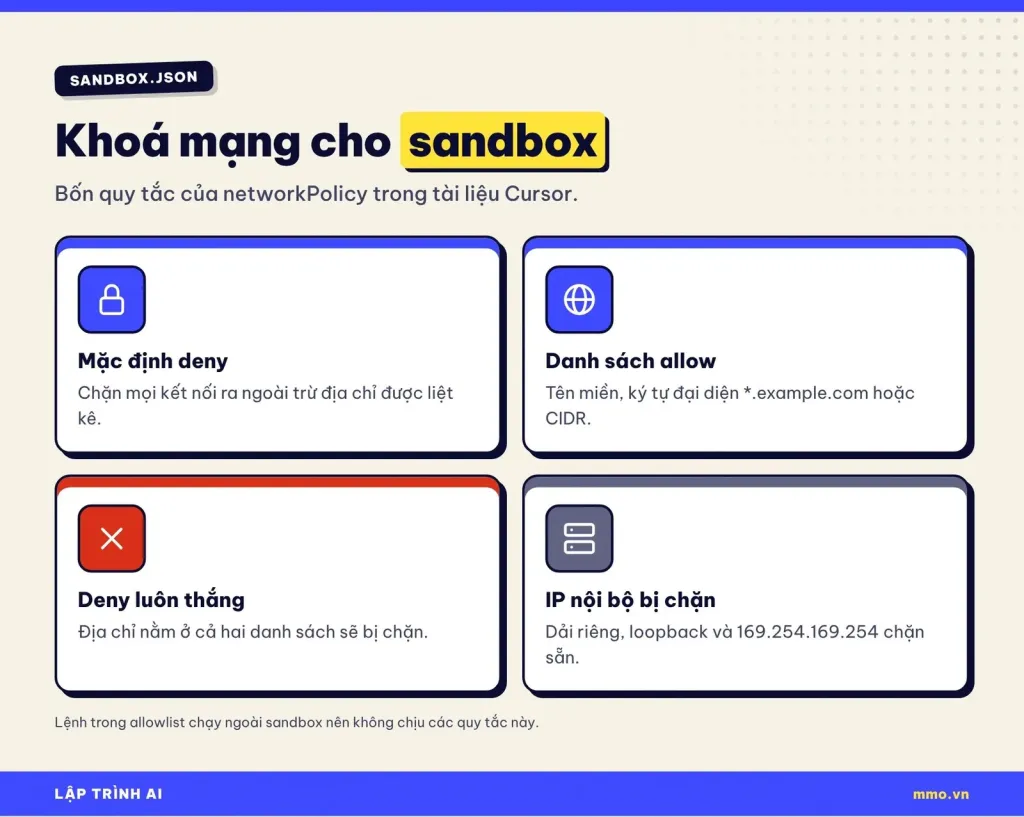
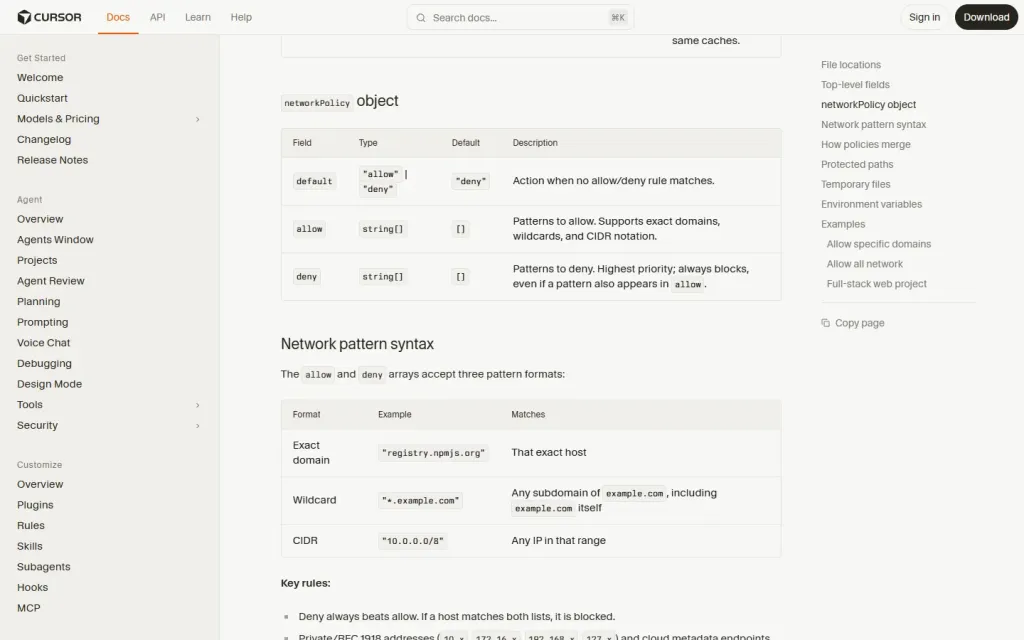
Với những lệnh không nằm trong allowlist, chế độ Auto-review sẽ cố chạy chúng trong sandbox. Bạn chỉnh sandbox bằng file ~/.cursor/sandbox.json (cho mọi dự án) hoặc .cursor/sandbox.json trong repo (ưu tiên cao hơn). Phần quan trọng nhất là networkPolicy, quyết định lệnh trong sandbox được gọi ra những địa chỉ nào.
{
  "type": "workspace_readwrite",
  "readBoundary": "workspace",
  "networkPolicy": {
    "default": "deny",
    "allow": ["registry.npmjs.org", "pypi.org", "*.githubusercontent.com"]
  }
}type:workspace_readwritelà mặc định, cho ghi trong thư mục dự án. Tránhinsecure_nonevì giá trị này tắt hẳn sandbox.readBoundary:workspacegiới hạn sandbox chỉ đọc trong thư mục dự án thay vì cả máy (mặc địnhsystem). Tính năng này cần Cursor 3.23 trở lên.networkPolicy.default:denychặn mọi kết nối ra ngoài trừ địa chỉ trongallow. Mẫu có thể là tên miền chính xác, ký tự đại diện như*.example.com, hoặc dải IP dạng CIDR.- Nếu một địa chỉ vừa nằm trong
allowvừa nằm trongdeny,denyluôn thắng. Dải IP nội bộ, loopback và địa chỉ metadata đám mây169.254.169.254bị chặn sẵn.
Một chi tiết hay: sandbox luôn khoá ghi vào các đường dẫn nhạy cảm như .cursor/*.json, .claude/*.json, .vscode/, .git/hooks/, .git/config và .cursorignore. Nhờ vậy, lệnh chạy trong sandbox không tự sửa được allowlist hay cài hook git lén. Nhưng nhớ rằng lệnh trong allowlist chạy ngoài sandbox, nên lớp khoá này không bảo vệ chúng.
Giấu file bí mật bằng .cursorignore
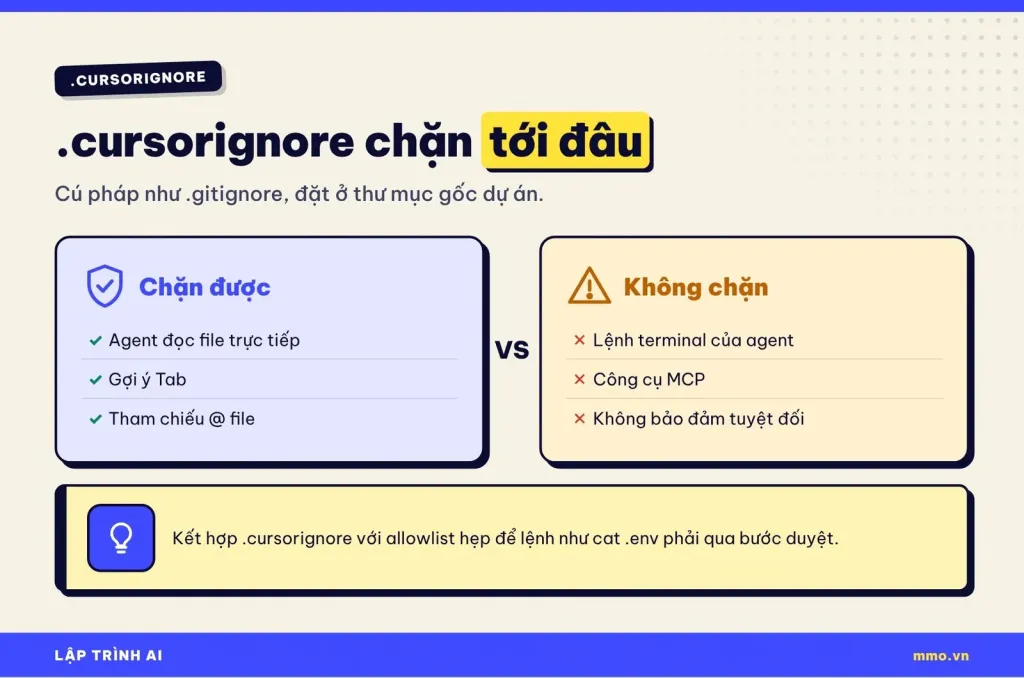
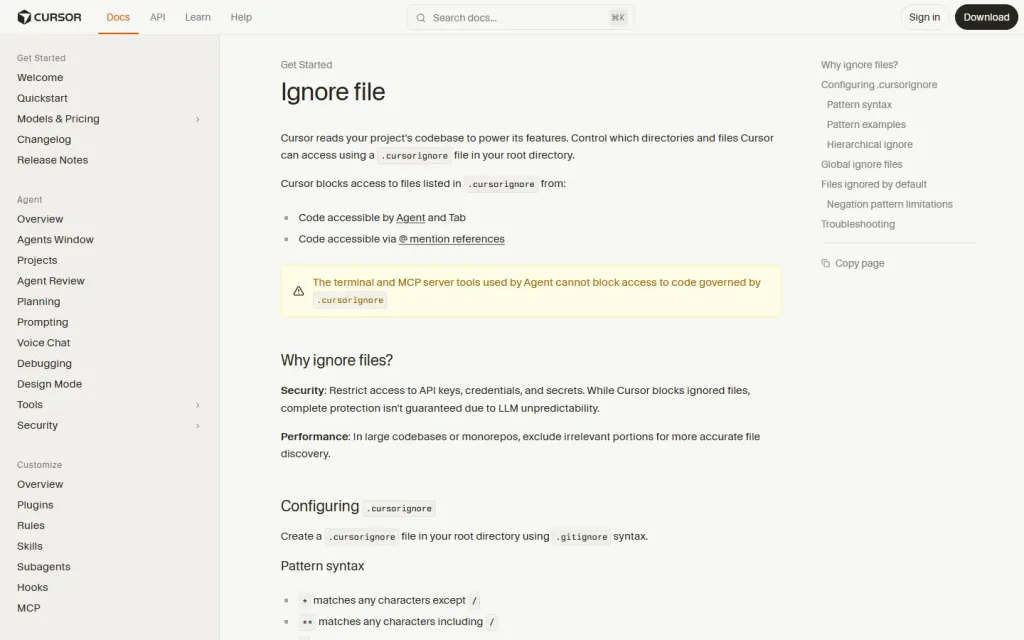
File .cursorignore đặt ở thư mục gốc dự án, viết theo cú pháp giống .gitignore. Những file liệt kê trong đó bị chặn khỏi Agent, Tab và tham chiếu @. Danh sách gợi ý cho người vibe code:
# Biến môi trường và khoá bí mật
**/.env
**/.env.*
**/*.pem
**/*.key
**/id_rsa
**/credentials.json
**/secrets.json
Cursor vốn đã bỏ qua sẵn một số file như .env*, .git/, node_modules/, nhưng ghi rõ trong .cursorignore giúp bạn chủ động và áp được cho cả file khoá, file chứng chỉ.
Giới hạn cần biết: tài liệu Cursor cảnh báo công cụ terminal và MCP mà agent dùng không chặn được file trong .cursorignore. Agent vẫn có thể chạy cat .env nếu lệnh đó được phép. Cursor cũng nói bảo vệ không hoàn toàn được bảo đảm vì mô hình ngôn ngữ khó đoán trước. Vì vậy .cursorignore phải đi cùng allowlist hẹp, không thay thế được nó. Muốn kiểm tra một file có đang bị bỏ qua không, dùng git check-ignore -v <file> như tài liệu gợi ý.
Script nhỏ soát allowlist quá rộng
Nếu bạn có nhiều dự án, đoạn Python dưới đây đọc hai file permissions.json (của máy và của thư mục hiện tại) rồi cảnh báo những mục quá rộng. Lưu thành soat_cursor.py và chạy python soat_cursor.py trong thư mục dự án. Script chỉ đọc, không sửa gì.
import json, pathlib, re

# Tên công cụ mà nếu đứng một mình trong allowlist sẽ duyệt cả lệnh nguy hiểm
RONG = {"git", "npm", "npx", "pnpm", "yarn", "node", "python", "bash", "sh", "curl", "rm", "docker"}

def doc(p):
    if not p.exists():
        return {}
    s = p.read_text(encoding="utf-8")
    s = re.sub(r"(?m)^\s*//.*$", "", s)  # bỏ dòng chú thích JSONC đứng riêng
    return json.loads(s)

files = [pathlib.Path.home() / ".cursor" / "permissions.json",
         pathlib.Path(".cursor") / "permissions.json"]
for f in files:
    d = doc(f)
    for cmd in d.get("terminalAllowlist", []):
        if cmd.strip() in RONG:
            print(f"[!] {f}: '{cmd}' duyệt mọi lệnh bắt đầu bằng {cmd}")
    for tool in d.get("mcpAllowlist", []):
        if tool.endswith(":*") or tool.startswith("*:"):
            print(f"[!] {f}: '{tool}' duyệt cả nhóm công cụ MCP")
print("Đã soát xong.")
Cách hoạt động: hàm doc bỏ các dòng chú thích bắt đầu bằng // rồi đọc JSON. Vòng lặp đầu so từng mục lệnh với tập RONG, vòng lặp sau tìm mục MCP có ký tự đại diện. Script chỉ xử lý chú thích nằm trên một dòng riêng; nếu bạn viết chú thích cuối dòng hoặc dạng /* */, hãy bỏ chúng trước khi chạy. Bạn có thể thêm tên công cụ hay dùng vào tập RONG.
Hiểu lầm phổ biến
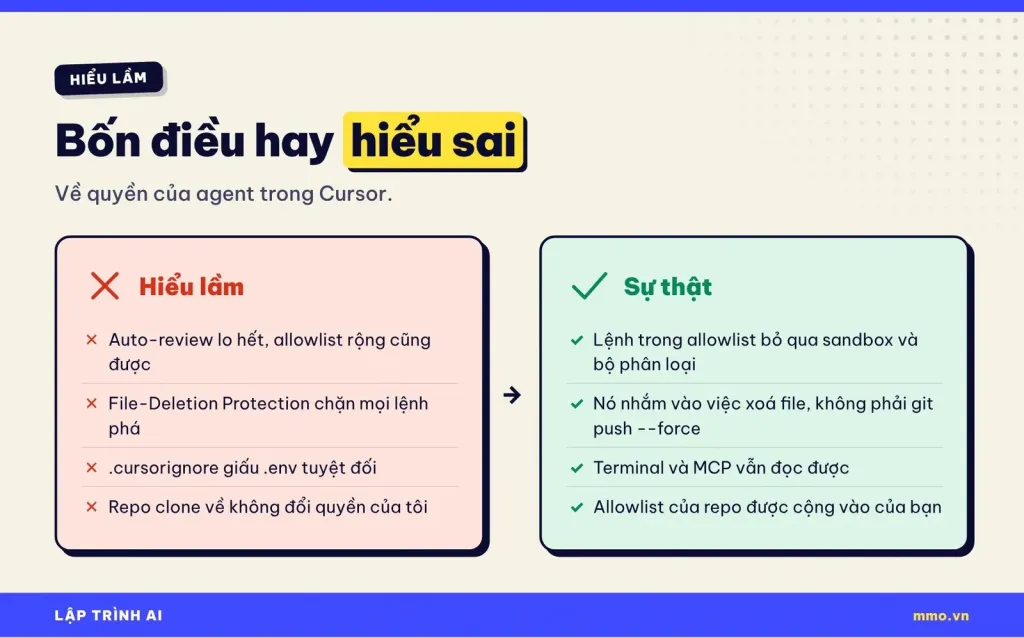
“Auto-review có bộ phân loại nên allowlist rộng cũng không sao”
Sai. Lệnh trong allowlist đi thẳng, không qua bộ phân loại và không vào sandbox. Bản thân Cursor cũng viết rằng Auto-review không phải ranh giới an ninh.
“File-Deletion Protection chặn được mọi lệnh phá”
Lớp này nhắm vào việc xoá file, gồm cả lệnh rm. Nó không được mô tả là chặn git push --force hay git reset --hard, nên đừng dựa vào nó cho thao tác git.
“.cursorignore làm agent không bao giờ đọc được .env”
Không. Terminal và công cụ MCP vẫn có thể đọc file bị bỏ qua. Cần kết hợp allowlist hẹp để cat hay type file bí mật phải qua bước duyệt.
“Repo clone về không ảnh hưởng gì tới quyền trên máy tôi”
Allowlist của repo được cộng vào allowlist của bạn. Hãy mở .cursor/permissions.json và .cursor/sandbox.json của repo lạ trước khi giao việc cho agent.
Câu hỏi thường gặp
Tôi chỉ dùng chế độ Allowlist, có cần lo không?
Có. Ở chế độ Allowlist, mọi lệnh trong danh sách chạy không cần duyệt, nên mục git vẫn duyệt luôn git push --force. Cách sửa giống hệt: ghi lệnh cụ thể.
Ghi “git push” vào allowlist có an toàn hơn không?
Không nhiều. Vì so khớp tiền tố, git push khớp luôn git push --force. Lệnh đẩy code lên remote nên để bạn duyệt mỗi lần.
permissions.json có áp dụng cho Cursor CLI không?
Tài liệu cho biết Cursor CLI có cơ chế quyền riêng, được mô tả ở trang tài liệu CLI. Bài này nói về ứng dụng desktop của Cursor.
Công ty tôi quản lý Cursor qua dashboard thì sao?
Cấu hình quản trị của team được ưu tiên cao nhất. Khi team đã đặt quy tắc, Cursor bỏ qua file của người dùng và dự án, nên bạn cần nhờ quản trị viên chỉnh.
Làm sao biết một lệnh đang chạy ngoài sandbox?
Trang sandbox của Cursor cho biết một số lệnh cần quyền hệ thống đầy đủ và sẽ chạy ngoài sandbox; khi đó Cursor báo cho bạn và xin phép. Riêng lệnh trong allowlist ở chế độ Auto-review thì chạy ngay, nên hãy giữ danh sách này ngắn.
Kết luận
Allowlist là tính năng giúp vibe code trôi chảy, nhưng một mục quá ngắn như git hay npm biến nó thành tấm vé thông hành cho cả những lệnh phá dữ liệu. Chỉ mất mười phút để chuyển sang allowlist hẹp gồm lệnh chỉ đọc, bật sandbox chặn mạng mặc định, thêm .cursorignore và tập thói quen commit trước khi giao việc. Đổi lại, bạn vẫn giữ được tốc độ mà không phải đánh cược lịch sử git của mình.
Allowlist Cursor của bạn đang có những mục nào? Hãy chia sẻ ở phần bình luận và theo dõi mmo.vn để nhận thêm hướng dẫn dùng trợ lý lập trình AI an toàn cho người mới.
Nguồn tham khảo: tài liệu Cursor (permissions.json Reference, Run Modes, Agent Security, sandbox.json Reference, Ignore File), đọc ngày 22/11/2026; bài “Your Cursor Allowlist Says git. It Also Approves git push –force” trên DEV Community, 21/11/2026.