Gói agent-framework trên PyPI bị chiếm: cách kiểm tra và xử lý
Hai bản agent-framework 1.26.1, 1.26.2 của Microsoft chứa mã đánh cắp token. Cách tìm file .pth độc, gỡ, cài lại 1.26.0 và đổi bí mật.
Trong bài này
- 16 phút đọc
- 11 phần
- 5 mẫu sao chép được
Cách bài viết này được thực hiện: bài tổng hợp từ The Hacker News (18/11/2026), các báo cáo phân tích của OX Security, Socket, StepSecurity, Aikido, Wiz, JFrog, SafeDep, Endor Labs, Chainguard và Elastic, bình luận của Microsoft trên GitHub và với The Register, cùng trang PyPI và tài liệu Microsoft Learn, đọc ngày 21/11/2026. Lệnh trong bài là lệnh kiểm tra, không chứa mã độc hay khoá thật.
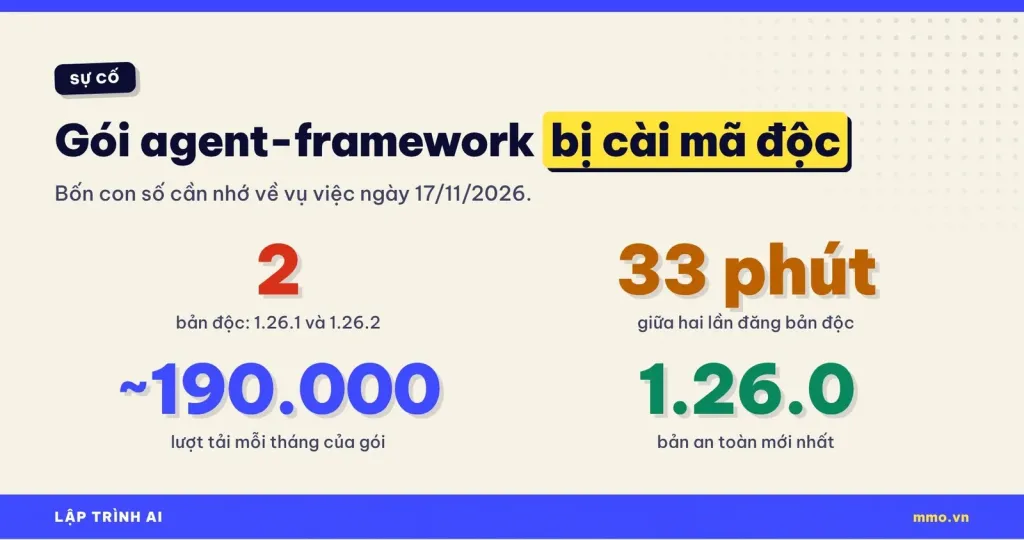
Nếu bạn đang học làm agent bằng Python, rất có thể bạn từng gõ pip install agent-framework. Đây là bộ thư viện chính thức của Microsoft để dựng AI agent và quy trình nhiều agent, kế nhiệm Semantic Kernel và AutoGen. Tối 17/11/2026 theo giờ UTC, tức rạng sáng 18/11 giờ Việt Nam, hai phiên bản giả mạo của gói này đã được đăng lên PyPI và chứa mã đánh cắp mật khẩu, token.
Hai bản độc chỉ tồn tại chưa tới một giờ, nhưng gói có khoảng 190.000 lượt tải mỗi tháng và nhiều hệ thống CI tự động nâng phiên bản chỉ vài phút sau khi bản mới xuất hiện. Điểm đáng sợ nhất: mã độc chạy mỗi lần Python khởi động, kể cả khi code của bạn không hề import gói.
Bài này giải thích chuyện gì đã xảy ra, cơ chế file .pth cho người mới, rồi hướng dẫn từng bước kiểm tra máy Windows, macOS, Linux, xử lý nếu đã dính và các thói quen phòng ngừa cho mọi dự án vibe code dùng gói từ PyPI hay npm.
Câu trả lời ngắn: hai bản agent-framework 1.26.1 và 1.26.2 trên PyPI chứa mã đánh cắp biến môi trường, file chứng thực và token Azure, GitHub Actions. Bản an toàn là 1.26.0. Hãy đặt biến _AF_TEL=1, tìm trong lockfile và site-packages các file agent_framework_meta.pth, af_runtime_diag.pth, nếu thấy thì gỡ, cài lại 1.26.0 và đổi toàn bộ bí mật.
Tóm tắt nhanh
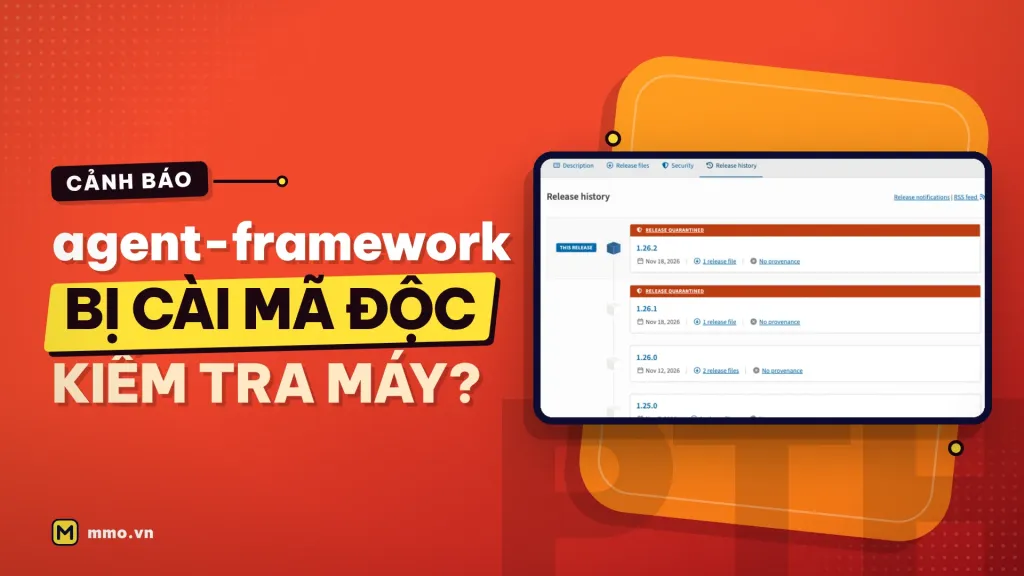
- Bản độc 1.26.1 lên PyPI lúc 20:35 UTC ngày 17/11/2026, bản 1.26.2 lúc 21:08; cả hai bị cách ly trước khoảng 21:20.
- Mã độc nằm trong file
.pth, tự chạy mỗi lần Python khởi động, gửi dữ liệu tới một địa chỉ webhook.site.- Thứ bị nhắm tới: biến môi trường chứa khoá, file như
.npmrc,.git-credentials,.env, token Azure managed identity, token OIDC của GitHub Actions.- Microsoft xác nhận đã gỡ hai bản và đang điều tra; nguyên nhân gốc chưa được công bố chính thức.
- Gỡ gói chỉ chặn lần chạy sau. Bí mật đã lộ phải đổi hết từ một máy sạch.
Nội dung chính:
- Chuyện gì đã xảy ra
- Microsoft Agent Framework là gì
- File .pth: vì sao không import vẫn dính
- Mã độc lấy những gì
- Ai bị ảnh hưởng
- Kiểm tra máy từng bước
- Xử lý khi đã dính
- Phòng ngừa cho dự án vibe code
- Hiểu lầm phổ biến
- Câu hỏi thường gặp
Chuyện gì đã xảy ra
Bản hợp lệ cuối cùng, 1.26.0, được đăng ngày 12/11/2026. Ngày 17/11, theo StepSecurity và JFrog, bản 1.26.1 được đăng lên PyPI lúc 20:35 UTC. Bản này chỉ có file wheel, không kèm mã nguồn và không có chứng nhận nguồn gốc (provenance), cũng không có code tương ứng trong kho GitHub của dự án.
Các hệ thống giám sát chuỗi cung ứng phát hiện rất nhanh: Chainguard chặn bản này lúc 20:36, Elastic gắn cờ lúc 20:41, SafeDep lúc 20:57. PyPI cách ly (quarantine) bản 1.26.1 lúc 21:06. Chỉ hơn hai phút sau, lúc 21:08, bản 1.26.2 xuất hiện và tiếp tục bị cách ly lúc 21:16. Hai lần đăng cách nhau 33 phút.
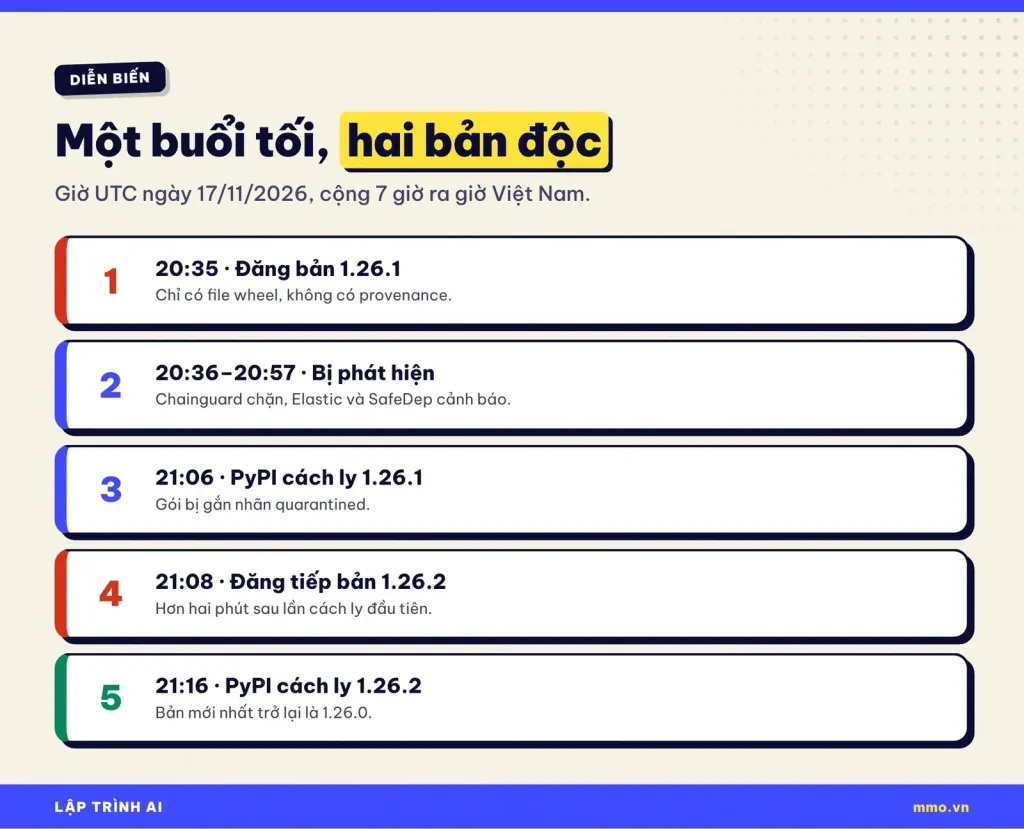
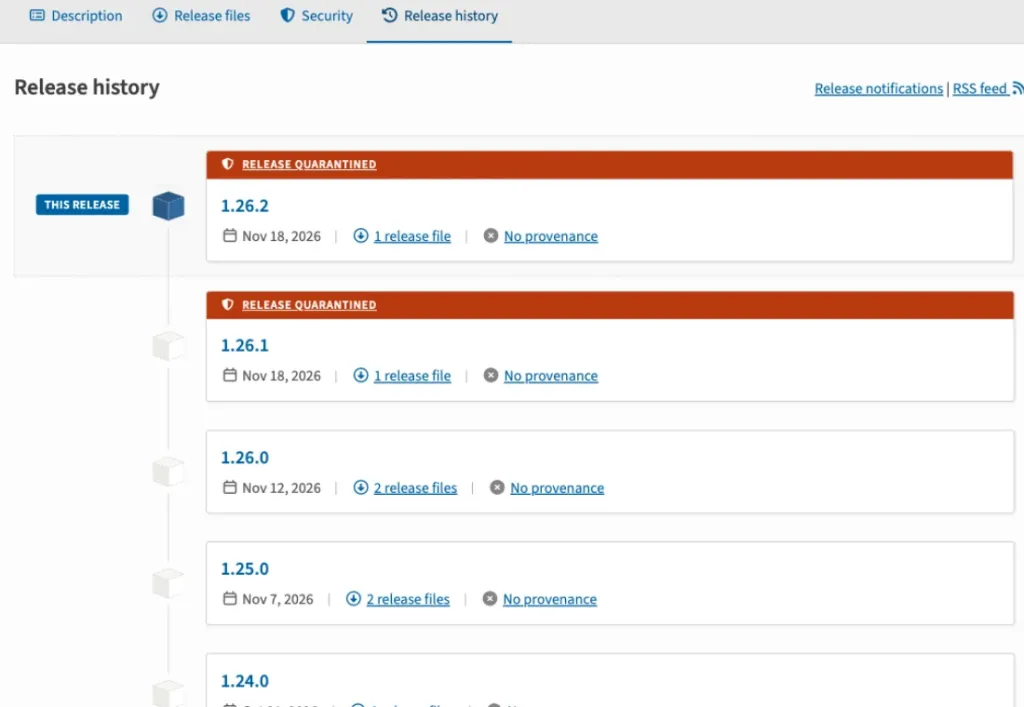
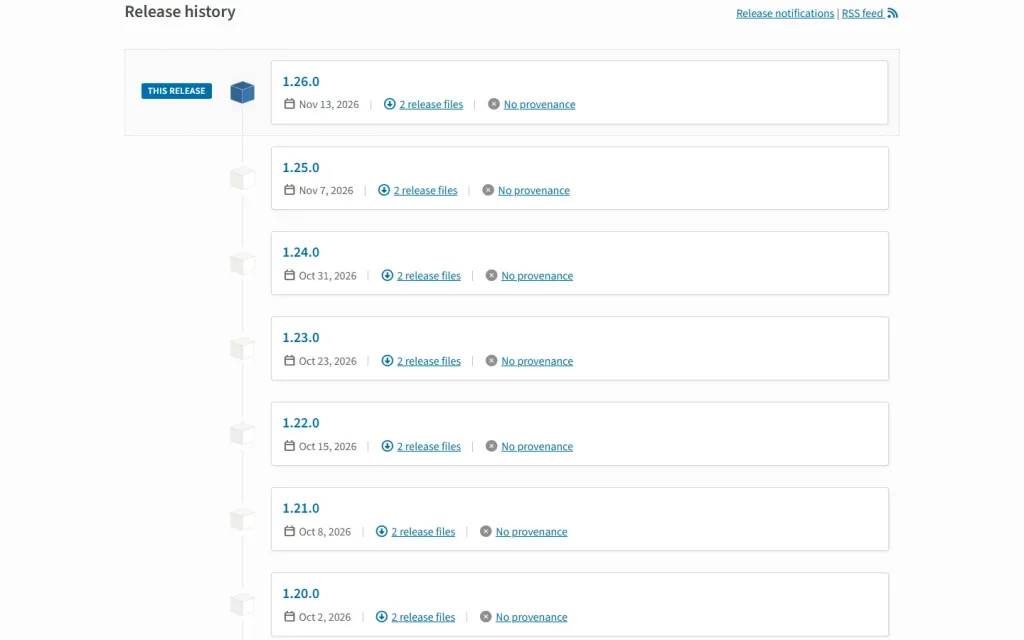
Các nguồn ghi giờ gỡ hơi khác nhau: StepSecurity và JFrog ghi 21:16, Aikido khoảng 21:20, Wiz khoảng 21:30. The Hacker News khuyên kiểm tra khung từ khoảng 20:35 đến 21:20 UTC. Hiện bản mới nhất trên PyPI đã trở lại là 1.26.0.
Về phía Microsoft, một thành viên dự án xác nhận trên GitHub rằng hai bản 1.26.1 và 1.26.2 “đã bị gỡ khỏi kho gói” và nhóm “đang tích cực điều tra”. Trả lời The Register, Microsoft cho biết đã tạm chuyển một số kho mã sang chế độ riêng tư trong lúc điều tra. Cách kẻ tấn công có quyền đăng gói vẫn chưa được công bố chính thức. Wiz đánh giá nguyên nhân là chứng chỉ máy khách và khoá riêng của hệ thống phát hành nội bộ ESRP của Microsoft bị lộ; The Register thì cho rằng có vẻ một tài khoản quản trị tổ chức GitHub bị chiếm. Đây đều là nhận định của bên thứ ba.
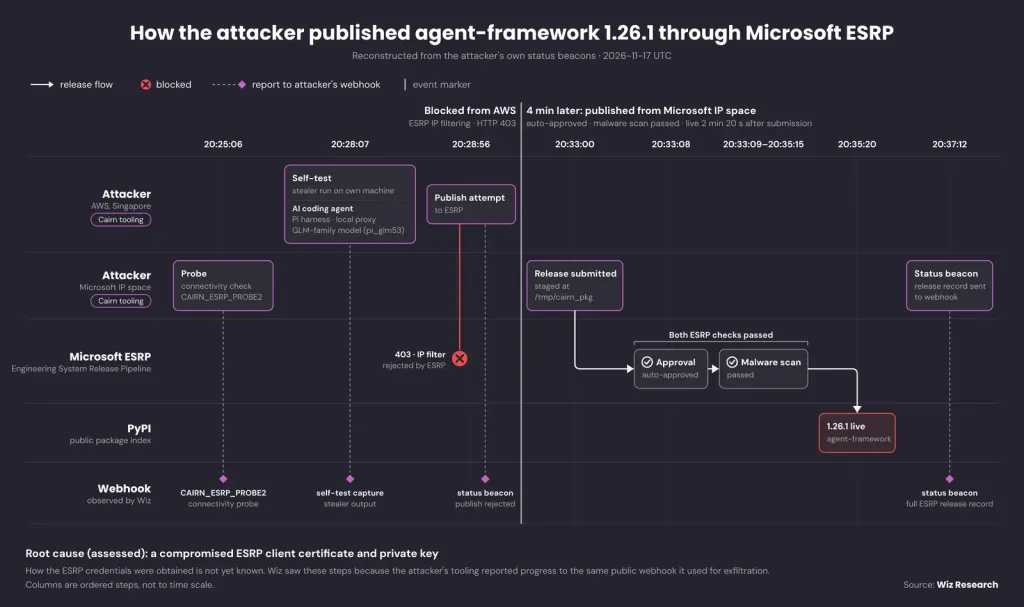
Đây là gói PyPI thứ hai của Microsoft bị xâm nhập trong năm. Trước đó, tháng 5/2026, gói durabletask bị nhóm TeamPCP chiếm để phát tán sâu Mini Shai-Hulud. Chưa có nguồn nào gán vụ agent-framework cho cùng nhóm này.
Microsoft Agent Framework là gì
Theo Microsoft Learn, Agent Framework là bộ khung dựng AI agent và quy trình nhiều agent cho .NET, Python và Go (Go đang ở bản xem trước). Microsoft gọi nó là “thế hệ kế tiếp của cả Semantic Kernel và AutoGen”, do chính các nhóm làm hai dự án đó phát triển. Bản Python cài bằng pip install agent-framework, cần Python 3.11 trở lên, giấy phép MIT.
Vì là công cụ chính thức của Microsoft và tích hợp sâu với Azure, Foundry, OpenAI, gói này thường được cài trên máy dev có sẵn khoá API, trong pipeline CI có quyền triển khai lên Azure và trên máy chủ có managed identity. Đó chính là những nơi chứa thứ kẻ tấn công muốn lấy.
File .pth: vì sao không import vẫn dính
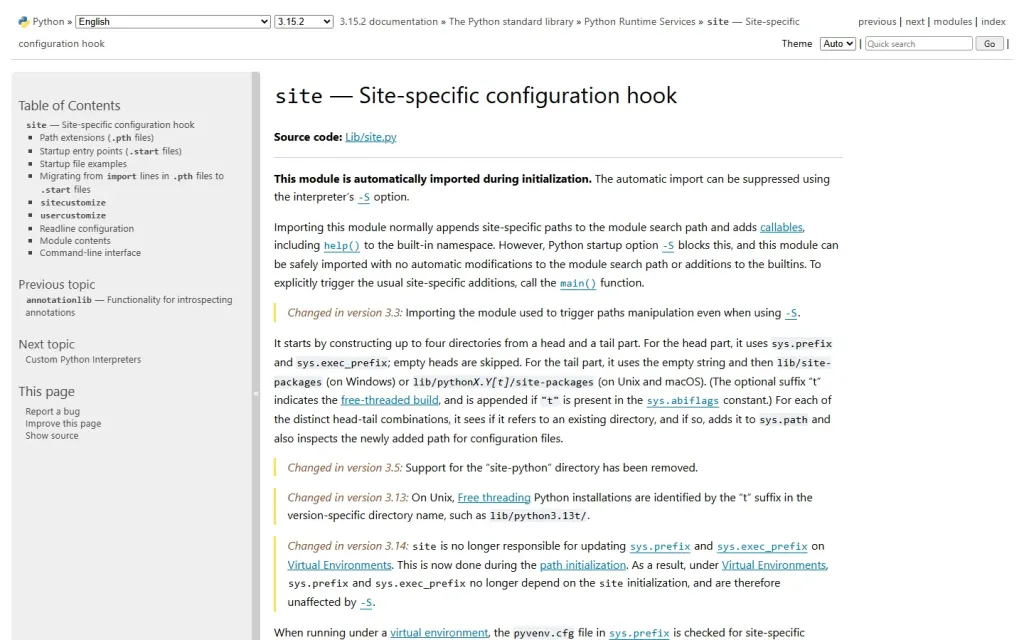
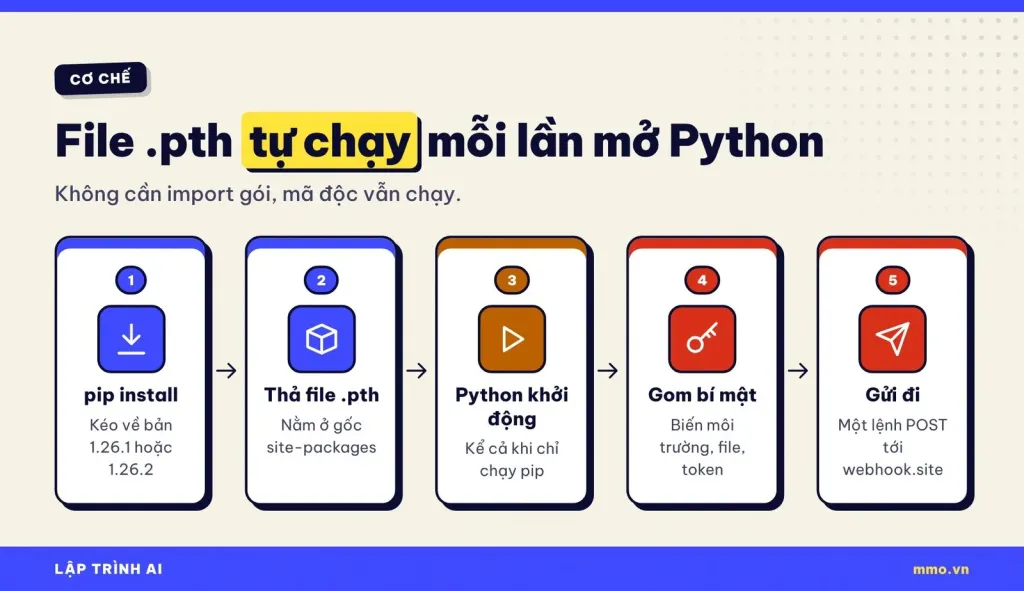
Hầu hết người mới nghĩ một gói chỉ chạy khi code gọi import. File .pth phá vỡ giả định đó. Theo tài liệu module site của Python, file .pth nằm ở gốc thư mục site-packages được đọc mỗi khi trình thông dịch khởi động, và dòng nào bắt đầu bằng import sẽ được thực thi ngay. Tính năng này vốn để thêm đường dẫn, nhưng cũng là chỗ lý tưởng để cài mã tự chạy.
Bản 1.26.1 thả file agent_framework_meta.pth chứa dòng import agent_framework_meta, gọi tới bộ đánh cắp trong agent_framework_meta/_telemetry.py. Bản 1.26.2 đổi tên thành af_runtime_diag.pth và af_runtime_diag.py, đồng thời trả file __init__.py về nội dung sạch, nên ai chỉ soi file đó sẽ không thấy gì.
Mã độc đặt biến môi trường _AF_TEL=1 để chỉ chạy một lần cho mỗi cây tiến trình, tự tách ra chạy nền, nuốt mọi lỗi và không in gì ra log. Cả hai bản đều kéo theo agent-framework-core[all]==1.26.0 thật, nên thư viện vẫn chạy bình thường và bạn không có lý do gì để nghi ngờ.
Mã độc lấy những gì
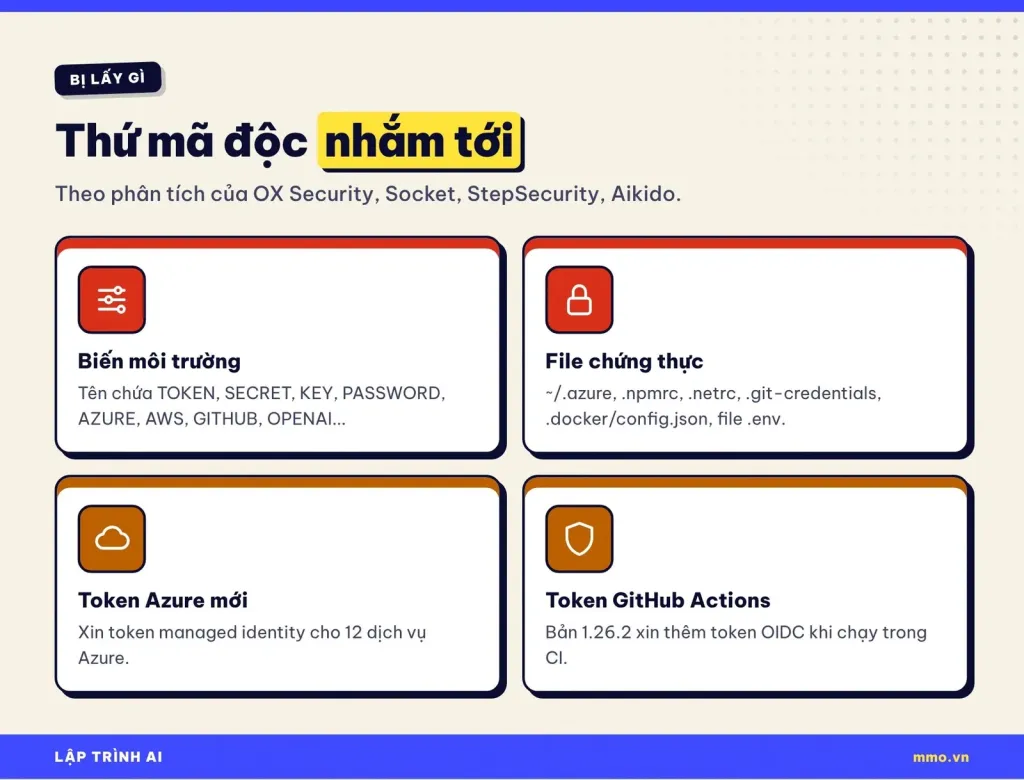
Theo phân tích của OX Security, Socket, StepSecurity và Aikido, bộ đánh cắp gom bốn nhóm dữ liệu:
- Biến môi trường có tên chứa các chuỗi như TOKEN, SECRET, KEY, PASSWORD, AZURE, AWS, GITHUB, OPENAI, NPM, HF_ (31 mẫu ở bản 1.26.1, 35 mẫu ở 1.26.2 theo StepSecurity), kèm biến môi trường của tới 300 tiến trình khác đọc từ
/proctrên Linux. - File chứng thực nhỏ hơn 256 KB:
~/.azure/*.json,pip.conf,.npmrc,.netrc,.git-credentials,.docker/config.json, token Hugging Face, file.envở/appvà/workspace. - Token Azure mới: mã độc tự xin token managed identity cho 12 dịch vụ Azure như Key Vault, Storage, Graph, cùng token OIDC của Azure DevOps.
- Token GitHub Actions: bản 1.26.2 xin thêm token OIDC khi chạy trong workflow có quyền
id-token: write.
Dữ liệu được đóng gói JSON, nén zlib, mã hoá base64 rồi gửi bằng một lệnh POST tới địa chỉ webhook[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb (đã viết theo dạng vô hiệu hoá). SafeDep lưu ý: đổi bí mật đã lưu không thu hồi được các token đã cấp ra trước đó, nên phải xử lý cả hai.
Ai bị ảnh hưởng
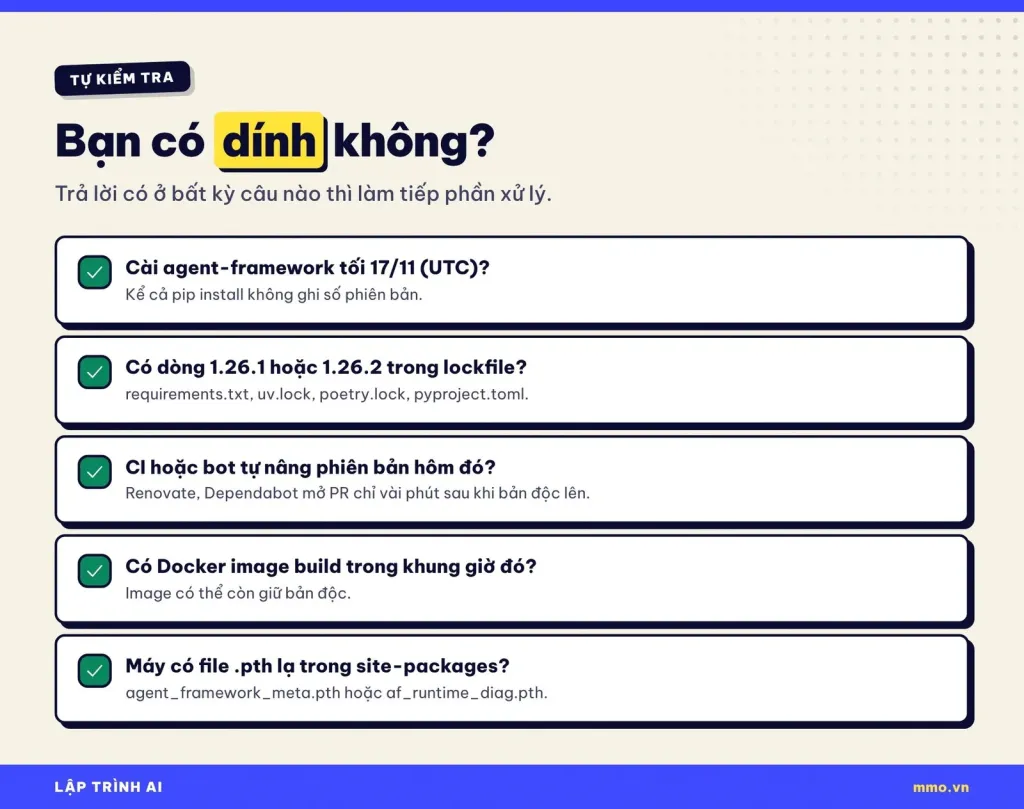
Bạn có nguy cơ nếu đã cài 1.26.1 hoặc 1.26.2 trong khung giờ trên. Theo Endor Labs, lệnh pip install agent-framework không ghi phiên bản khi đó sẽ lấy bản 1.26.2; khai báo lỏng như agent-framework>=1.26 cũng vậy. JFrog nhắc thêm những chỗ bản độc có thể còn nằm lại: lockfile, PR nâng phiên bản do Renovate hay Dependabot mở ngày 17/11, Docker image build trong khung giờ đó, và bộ nhớ đệm hoặc kho gói nội bộ.
Máy dev cá nhân cũng không ngoại lệ: chỉ cần thư mục dự án có file .env chứa khoá OpenAI hay Azure, hoặc máy có .git-credentials, là đủ để mất. Với runner CI dùng chung, bí mật của các job khác chạy cùng lúc cũng có thể bị đọc. Các gói anh em như agent-framework-core được StepSecurity và Endor kiểm tra, chưa thấy bản độc.
Kiểm tra máy từng bước
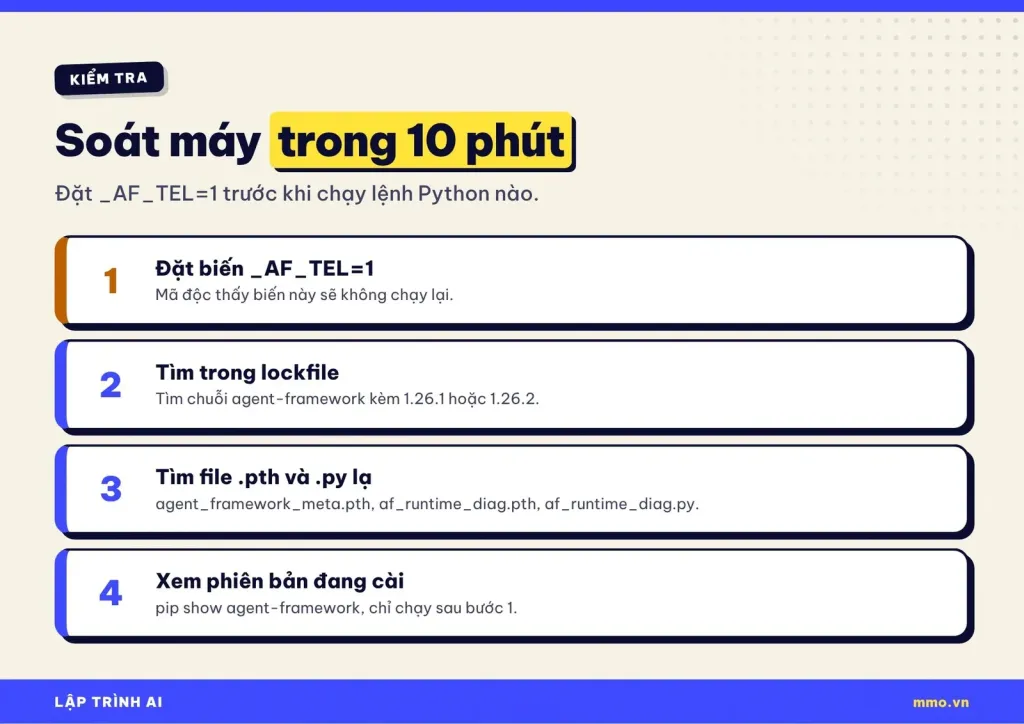
Nguyên tắc quan trọng nhất: đừng chạy lệnh Python nào trước khi đặt biến _AF_TEL=1. Ngay cả pip cũng là Python, và Chainguard, JFrog đều cảnh báo việc chạy pip trên môi trường nghi nhiễm sẽ kích hoạt mã độc. Mã độc thấy biến này sẽ nghĩ mình đã chạy rồi và bỏ qua.
1. Trên macOS và Linux
Mở Terminal, chuyển vào thư mục dự án rồi chạy lần lượt:
# Bước 1: chặn mã độc chạy trong phiên terminal này
export _AF_TEL=1

# Bước 2: tìm phiên bản độc trong lockfile của dự án hiện tại
grep -rnE 'agent[-_]framework.{0,20}1\.26\.[12]\b' \
  --include='*.txt' --include='*.lock' --include='*.toml' --include='*.cfg' .

# Bước 3: tìm file .pth và .py của mã độc trong mọi site-packages
find "$HOME" /usr /opt -path '*site-packages/*' \
  \( -name 'agent_framework_meta.pth' -o -name 'af_runtime_diag.pth' -o -name 'af_runtime_diag.py' \) \
  -type f 2>/dev/null

# Bước 4: xem phiên bản đang cài (chỉ chạy sau bước 1)
python3 -m pip show agent-framework
Giải thích: lệnh grep tìm chuỗi “agent-framework” hoặc “agent_framework” theo sau là 1.26.1 hay 1.26.2 trong các file requirements, uv.lock, poetry.lock, pyproject.toml. Lệnh find quét thư mục người dùng và thư mục hệ thống, bỏ qua thông báo lỗi quyền truy cập. Không có dòng nào in ra ở bước 2 và 3 là dấu hiệu tốt. Ở bước 4, nếu thấy Version: 1.26.1 hoặc 1.26.2 thì chuyển sang phần xử lý.
2. Trên Windows (PowerShell)
# Bước 1: chặn mã độc trong phiên PowerShell này
$env:_AF_TEL = "1"

# Bước 2: tìm phiên bản độc trong lockfile của dự án hiện tại
Get-ChildItem -Recurse -Include *.txt,*.lock,*.toml,*.cfg -ErrorAction SilentlyContinue |
  Select-String -Pattern 'agent[-_]framework.{0,20}1\.26\.[12]\b'

# Bước 3: tìm file của mã độc trong thư mục người dùng (gồm cả Python cài cho user)
Get-ChildItem -Path $env:USERPROFILE -Recurse -Force -ErrorAction SilentlyContinue `
  -Include agent_framework_meta.pth, af_runtime_diag.pth, af_runtime_diag.py |
  Select-Object FullName

# Bước 4: xem phiên bản đang cài
python -m pip show agent-framework
Nếu bạn cài Python cho mọi người dùng (thường ở C:\Program Files\Python3xx), lặp lại bước 3 với đường dẫn đó. Lệnh quét cả thư mục người dùng có thể mất vài phút.
3. Trong CI và Docker
Mở lịch sử các lần chạy pipeline ngày 17/11 và tìm dòng log cài agent-framework 1.26.1 hoặc 1.26.2. Với Docker, liệt kê image build từ tối 17/11 (UTC) và kiểm tra bằng cùng lệnh find bên trong container. Nếu tổ chức có nhật ký proxy hoặc DNS, tìm truy cập tới webhook.site kèm chuỗi UUID ở trên.
Xử lý khi đã dính
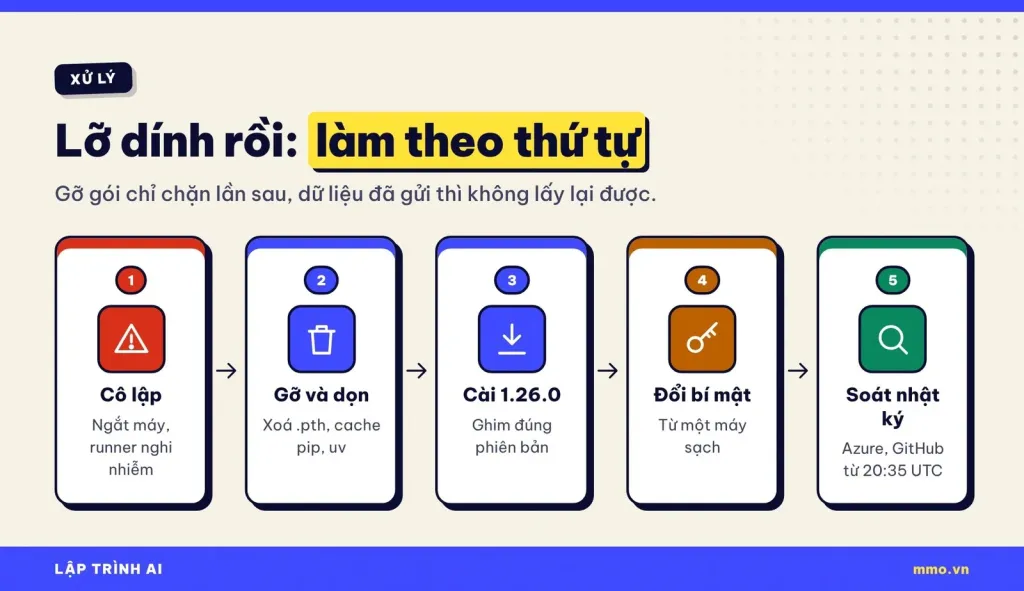
Làm đúng thứ tự dưới đây. Lý do: gỡ gói chỉ chặn những lần chạy sau, còn dữ liệu đã gửi đi thì không lấy lại được, nên việc đổi bí mật là bắt buộc.
Bước 1: cô lập
Ngắt mạng hoặc tạm dừng máy, runner nghi nhiễm. Với runner tự host dùng chung, dừng hẳn và dựng lại từ image sạch.
Bước 2: gỡ gói, xoá file hook, dọn cache
export _AF_TEL=1

# Gỡ gói và xoá bản đã tải trong bộ nhớ đệm của pip
python3 -m pip uninstall -y agent-framework
python3 -m pip cache remove agent_framework

# Kiểm tra lại: nếu file hook còn sót, xoá thủ công
find "$HOME" /usr /opt -path '*site-packages/*' \
  \( -name 'agent_framework_meta.pth' -o -name 'af_runtime_diag.pth' -o -name 'af_runtime_diag.py' \) \
  -type f -print -delete 2>/dev/null

# Cài lại đúng bản an toàn, không dùng cache
python3 -m pip install --no-cache-dir "agent-framework==1.26.0"
Dòng find ... -print -delete in ra rồi xoá từng file tìm thấy; nếu thư mục agent_framework_meta còn lại, xoá cả thư mục đó. Dự án dùng uv thì ghi agent-framework==1.26.0 trong pyproject.toml, chạy uv cache clean agent-framework rồi uv sync. Cách an toàn nhất vẫn là xoá hẳn môi trường ảo (.venv) và tạo lại.
Bước 3: đổi toàn bộ bí mật từ một máy sạch
Đổi mọi thứ mã độc có thể chạm tới: service principal và khoá Azure, PAT và service connection của Azure DevOps, token GitHub, npm, PyPI, Docker, Hugging Face, khoá OpenAI và các khoá API khác trong .env. Làm việc này trên máy chưa từng cài bản độc.
Bước 4: soát nhật ký
Xem nhật ký đăng nhập và hoạt động của Entra ID, Azure cho managed identity và federated credential từ 20:35 UTC ngày 17/11. Rà các workflow GitHub Actions triển khai lên Azure. Nếu dùng GitHub, bật quét secret để phát hiện khoá cũ còn nằm trong mã; bài Copilot quét secret trước khi merge có hướng dẫn chi tiết.
Phòng ngừa cho dự án vibe code
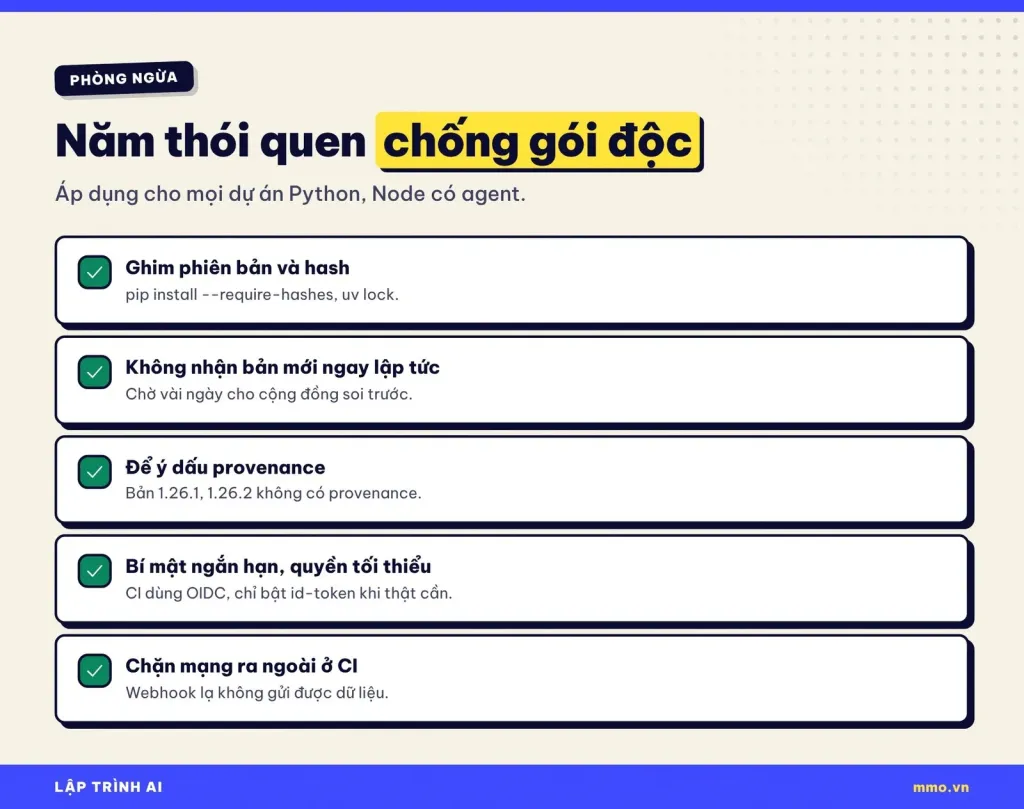
Agent lập trình như Claude Code, Cursor hay Copilot thường tự chạy pip install hoặc npm install mà không ghi phiên bản. Đó là cửa vào thuận lợi cho kiểu tấn công này. Năm thói quen sau giảm rủi ro đáng kể.
1. Ghim phiên bản và hash
Đừng để file phụ thuộc ghi tên gói trần. Với pip, tạo file khoá có hash rồi bắt pip kiểm tra hash khi cài:
# requirements.in chỉ ghi gói bạn cần, ví dụ: agent-framework==1.26.0
uv pip compile requirements.in --generate-hashes -o requirements.txt

# Cài và từ chối mọi file có hash khác với file khoá
python3 -m pip install --require-hashes -r requirements.txt
Lệnh đầu sinh requirements.txt có dòng --hash=sha256:... cho từng gói. Nếu ai đó thay file trên PyPI, hash không khớp và pip dừng cài. Dự án dùng uv thì uv lock đã ghi hash sẵn trong uv.lock.
2. Đừng nhận bản mới ngay lập tức
Bot nâng phiên bản mở PR chỉ vài phút sau khi bản độc lên PyPI. Hãy cấu hình để chờ vài ngày với bản mới, đủ để cộng đồng bảo mật kịp soi.
3. Để ý chứng nhận nguồn gốc
Hai bản độc không có provenance và không khớp code trong kho GitHub. Gói phát hành qua Trusted Publishing thường hiển thị thông tin nguồn gốc trên PyPI; bản mới bỗng thiếu dấu này là tín hiệu nên chờ.
4. Bí mật ngắn hạn, quyền tối thiểu
Trong GitHub Actions, chỉ cấp quyền cần thiết và chỉ bật id-token: write ở job thật sự triển khai:
permissions:
  contents: read      # mặc định cho mọi job: chỉ đọc mã

jobs:
  deploy:
    runs-on: ubuntu-latest
    permissions:
      contents: read
      id-token: write  # chỉ job deploy mới được xin token OIDC
    steps:
      - uses: actions/checkout@v4
Đoạn trên đặt quyền mặc định chỉ đọc cho toàn workflow, rồi mở quyền xin token OIDC riêng cho job deploy. Job chạy test không có quyền này nên mã độc trong đó không xin được token. Muốn khoá thêm phiên bản action, xem bài khoá GitHub Actions bằng lockfile.
5. Giới hạn mạng ra ngoài
Runner CI chỉ cần nói chuyện với PyPI, GitHub và nơi triển khai. Chặn các địa chỉ khác, đặc biệt các dịch vụ webhook công khai, thì mã độc có chạy cũng không gửi được dữ liệu.
Nếu bạn vibe code bằng agent, hãy thêm vào CLAUDE.md hay file hướng dẫn agent một dòng yêu cầu luôn ghi phiên bản cụ thể khi cài gói và không tự nâng phiên bản. Bài cấu hình Claude Code, Cursor, Copilot để không lộ API key có thêm cách giữ khoá ngoài tầm với của agent.
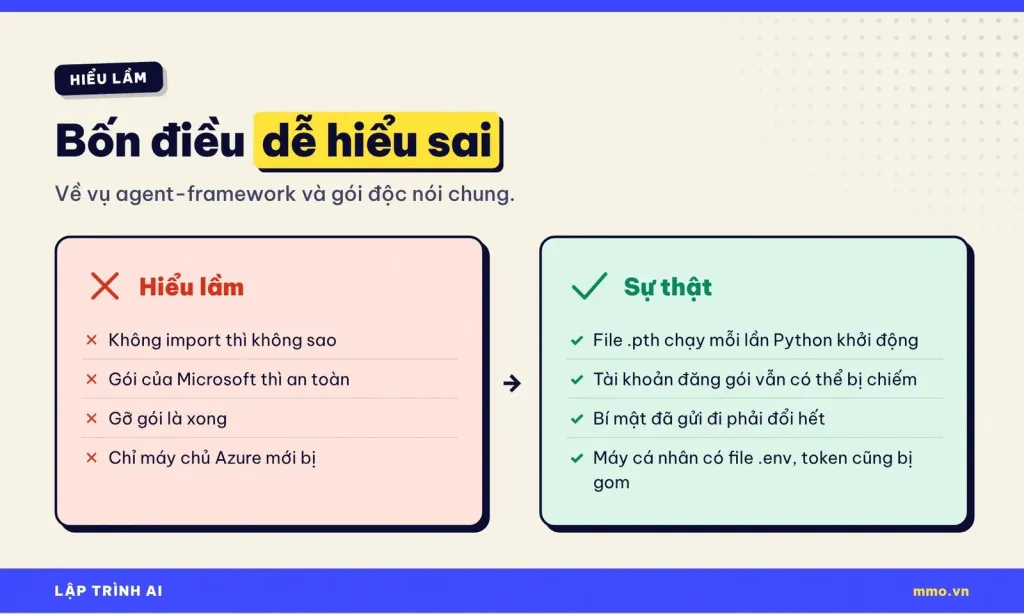
Hiểu lầm phổ biến
“Tôi không import agent_framework nên không sao”
Sai. File .pth chạy mỗi lần Python khởi động trong môi trường đó, kể cả khi bạn chỉ chạy pip hay một script không liên quan.
“Gói của Microsoft thì chắc chắn an toàn”
Tên tuổi nhà phát hành không ngăn được việc tài khoản hay hệ thống phát hành bị chiếm. Phiên bản, hash và provenance mới là thứ kiểm chứng được.
“Gỡ gói là xong”
Gỡ gói chặn lần chạy sau. Những gì đã gửi đi, như khoá API hay token, vẫn nằm trong tay kẻ tấn công cho tới khi bạn đổi hoặc thu hồi.
“Chỉ máy chủ Azure mới bị”
Máy cá nhân có .env, .npmrc, .git-credentials cũng là mục tiêu. Token Azure chỉ là phần thưởng thêm.
Câu hỏi thường gặp
Tôi cài agent-framework từ tháng trước, có cần lo không?
Nếu môi trường của bạn không cài lại hay nâng phiên bản trong tối 17/11 (UTC), nhiều khả năng bạn đang dùng bản cũ sạch. Vẫn nên chạy các lệnh kiểm tra ở trên cho chắc.
Bản .NET hay Go của Agent Framework có bị ảnh hưởng?
Các báo cáo hiện có chỉ nói về gói Python agent-framework trên PyPI. Các gói anh em trên PyPI được kiểm tra chưa thấy bản độc.
Đặt biến _AF_TEL=1 có thay cho việc gỡ gói không?
Không. Đó chỉ là biện pháp tạm để chạy lệnh kiểm tra an toàn. Mã độc vẫn nằm trong máy cho tới khi bạn gỡ và xoá file hook.
Làm sao biết dữ liệu của tôi đã bị gửi đi chưa?
Trên máy cá nhân rất khó biết chắc vì mã độc không ghi log. Hãy coi mọi bí mật trên máy đã cài bản độc là đã lộ và đổi hết.
Microsoft đã công bố CVE hay mã cảnh báo chưa?
Tới ngày 21/11/2026, các nguồn chúng tôi đọc chưa thấy mã CVE hay GHSA cụ thể. Microsoft mới xác nhận gỡ hai bản và đang điều tra.
Kết luận
Vụ agent-framework cho thấy một gói chính thức, phổ biến vẫn có thể biến thành công cụ đánh cắp chỉ trong vài chục phút, và file .pth khiến mã độc chạy ngay cả khi bạn không gọi tới nó. Nếu bạn làm agent bằng Python, hãy dành mười phút soát máy theo hướng dẫn trên, đổi khoá nếu dính, rồi tập thói quen ghim phiên bản và hash cho mọi dự án, kể cả dự án vibe code cá nhân.
Máy bạn có cài agent-framework không, và bạn đã kiểm tra chưa? Chia sẻ ở phần bình luận và theo dõi mmo.vn để nhận cảnh báo bảo mật cho người lập trình với AI. Bạn cũng có thể đọc thêm vụ Claude Code giả trên Cursor cài cửa hậu SSH để thấy kẻ tấn công đang nhắm vào công cụ của dân code AI thế nào.
Nguồn tham khảo: The Hacker News (18/11/2026); OX Security, Socket, StepSecurity, Aikido, Wiz, JFrog, SafeDep, Endor Labs, Chainguard, Elastic Security Labs (phân tích ngày 17–18/11/2026); The Register (18/11/2026); GitHub issue microsoft/agent-framework #10411; PyPI; Microsoft Learn (Agent Framework overview); tài liệu Python (module site).