24.664 app Lovable lộ dữ liệu: cách bật Supabase RLS đúng
Nghiên cứu mới: 24.664 app Lovable dùng Supabase trả dữ liệu cho người lạ vì thiếu RLS. Hướng dẫn tự kiểm tra, bật RLS và viết policy đúng cho app vibe code.
Trong bài này
- 17 phút đọc
- 12 phần
- 8 mẫu sao chép được
- 1 bảng tra cứu
Mục lục
Cách bài viết này được thực hiện: bài dựa trên nghiên cứu của công ty bảo mật Đức Crissy Field về các ứng dụng làm bằng Lovable (được Handelsblatt, Techzine ngày 4/11/2026 và Cybernews đưa tin), tài liệu Row Level Security và API keys chính thức của Supabase (đọc ngày 16/11/2026), cùng hướng dẫn kiểm tra quyền của Wavect. Câu lệnh SQL và lệnh kiểm tra trong bài là ví dụ minh hoạ, không chứa khoá hay mật khẩu thật.
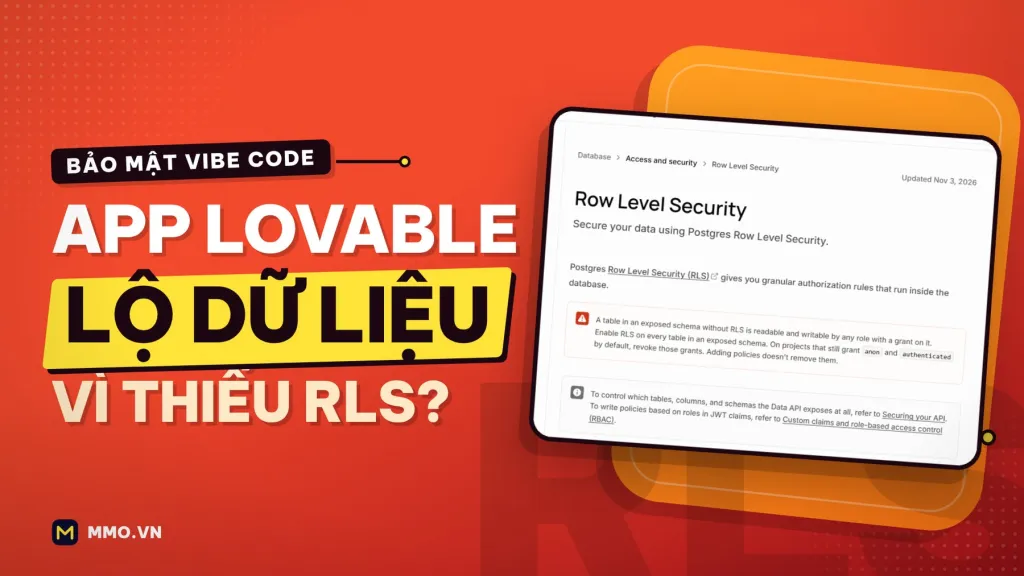
Bạn gõ vài câu mô tả, Lovable dựng xong một trang đặt vé có đăng nhập, cơ sở dữ liệu và trang quản trị trong một buổi chiều. Đó là sức hút của vibe code. Nhưng một nghiên cứu mới cho thấy mặt trái: trong 34.545 dự án Lovable dùng Supabase được quét, 24.664 dự án trả về dữ liệu cho bất kỳ ai gọi tới, không cần đăng nhập.
Nguyên nhân không nằm ở một lỗ hổng bí ẩn, mà ở một cấu hình rất cơ bản của Supabase: Row Level Security (RLS), tức luật quy định ai được đọc, ghi dòng dữ liệu nào. Bài này giải thích vụ việc, vì sao app vibe code dễ mắc, và hướng dẫn từng bước để bạn tự kiểm tra, bật RLS và viết policy đúng cho app Lovable, Bolt hay bất kỳ app nào dùng Supabase.
Câu trả lời ngắn: App Lovable thường dùng Supabase làm cơ sở dữ liệu, và trình duyệt gọi thẳng Supabase bằng một khoá công khai. Nếu bảng chưa bật RLS hoặc policy quá rộng, ai cầm khoá đó cũng đọc được dữ liệu. Cách sửa: bật RLS cho mọi bảng trong schema public, viết policy theo auth.uid() cho từng thao tác, giữ secret key ở máy chủ và tự kiểm tra bằng tài khoản thử.
Tóm tắt nhanh
- Crissy Field quét 159.041 dự án Lovable; 24.664 trong 34.545 dự án dùng Supabase trả dữ liệu khi không đăng nhập.
- Dữ liệu lộ gồm email, số hộ chiếu, đơn hàng, vé, tin nhắn, hợp đồng và hoá đơn.
- Nhóm nghiên cứu nói đây không phải lỗ hổng của nền tảng Lovable, mà do RLS thiếu hoặc cấu hình sai.
- Khoá publishable nằm trong trình duyệt là bình thường; chính RLS mới là lớp bảo vệ.
- Bật RLS, viết bốn policy cho select, insert, update, delete, và kiểm tra bằng hai tài khoản thử trước khi đưa dữ liệu thật vào.
Nội dung chính:
- Chuyện gì đã xảy ra
- Những dữ liệu nào bị lộ
- Vì sao app vibe code dễ lộ dữ liệu
- Hai loại khoá Supabase cần phân biệt
- RLS là gì và hoạt động thế nào
- Tự kiểm tra app của bạn trong 5 bước
- Bật RLS và viết policy đúng
- Những lỗi policy hay gặp
- Hiểu lầm phổ biến
- Checklist trước khi Publish
- Câu hỏi thường gặp
Chuyện gì đã xảy ra
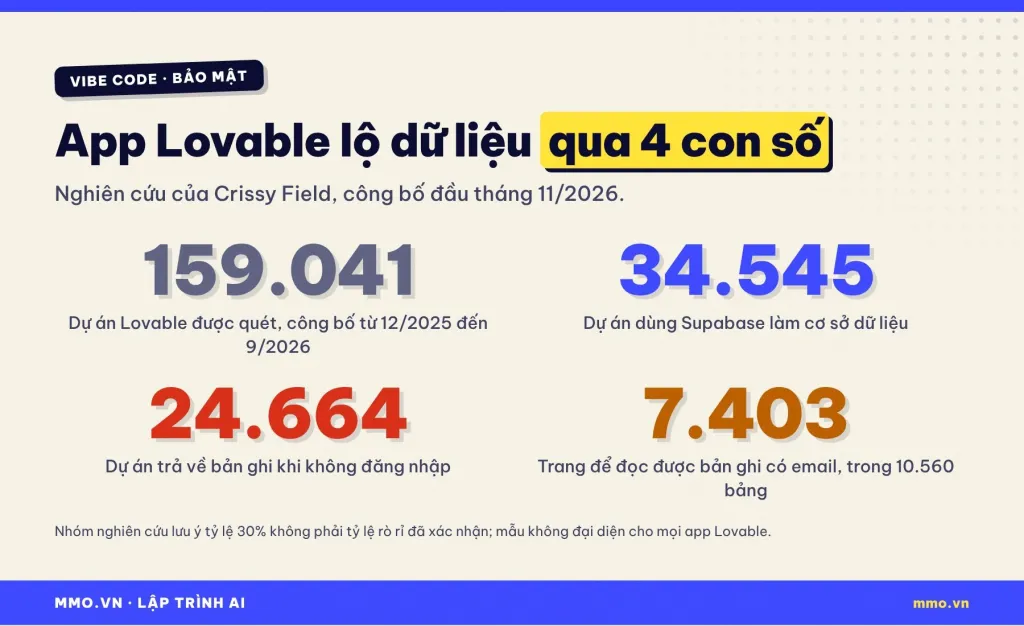
Crissy Field, một công ty bảo mật của Đức, lấy danh sách dự án Lovable từ kho lưu trữ web Common Crawl. Họ tìm được 159.041 dự án Lovable được công bố từ tháng 12/2025 đến tháng 9/2026. Trong đó có 34.545 dự án dùng Supabase, dịch vụ cơ sở dữ liệu mà Lovable gần như luôn dùng làm phần backend.
Nhóm nghiên cứu chỉ gửi các yêu cầu đọc, dùng đúng khoá công khai mà mỗi trang web tự gửi cho trình duyệt, không dùng tài khoản đăng nhập nào. Kết quả: 24.664 dự án trả về bản ghi mà không cần xác thực. Trên 7.403 trang, tức khoảng 30% số trang trả dữ liệu, họ đọc được bản ghi có địa chỉ email, nằm rải rác trong 10.560 bảng.
Nhóm nghiên cứu cũng lưu ý con số 30% không phải tỷ lệ rò rỉ đã xác nhận: một số email có thể là liên hệ công khai hoặc dữ liệu thử, và mẫu quét không đại diện cho toàn bộ app Lovable. Các chức năng cơ sở dữ liệu riêng của Lovable, có từ cuối năm 2025, không nằm trong phạm vi khảo sát. Chưa rõ dữ liệu đã bị ai lạm dụng hay chưa.
Lovable gọi đây là “vấn đề cấu hình đã biết, chung của cả ngành” khi dùng Supabase. Nhóm nghiên cứu cũng khẳng định đây không phải vụ xâm nhập vào hạ tầng của Lovable. Theo số liệu Lovable công bố, nền tảng này đã có hơn 50 triệu dự án và khoảng 1,2 triệu dự án mới mỗi tuần, nên một lỗi cấu hình lặp lại có thể ảnh hưởng rất rộng.
Những dữ liệu nào bị lộ
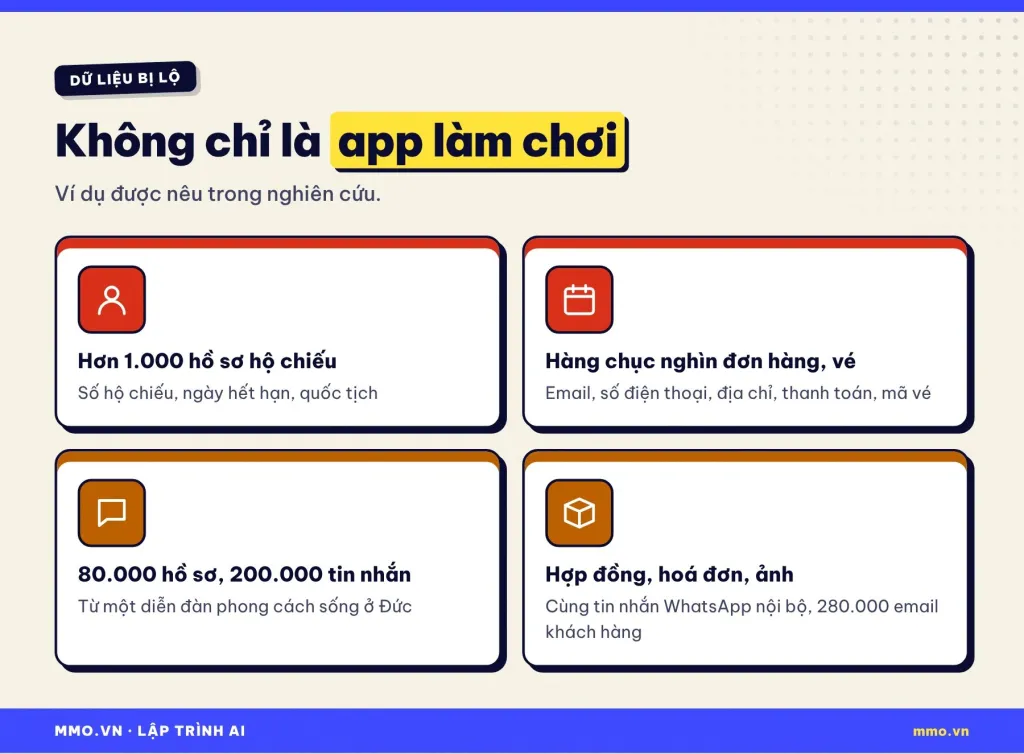
Danh sách dữ liệu bị lộ cho thấy đây không chỉ là app làm chơi. Theo các bài đưa tin:
- Một nhà cung cấp dịch vụ để lộ hơn 1.000 bản ghi giấy tờ tuỳ thân, gồm số hộ chiếu, ngày hết hạn và quốc tịch.
- Các đơn vị tổ chức sự kiện và nhà hàng để lộ hàng chục nghìn đơn hàng, vé, kèm email, số điện thoại, địa chỉ, thông tin thanh toán và mã vé.
- Một diễn đàn phong cách sống ở Đức lộ hơn 80.000 hồ sơ người dùng (tên, email, ngày sinh, giới tính) và hơn 200.000 tin nhắn trò chuyện.
- Một công ty quản lý bất động sản để lộ các bản tóm tắt do AI tạo từ email nội bộ về người thuê nhà, chủ nhà và đối tác.
- Ngoài ra còn hàng chục nghìn hợp đồng và hoá đơn, album ảnh cá nhân, tin nhắn WhatsApp nội bộ, và ở một nhà cung cấp là 280.000 email khách hàng.
Một tổ chức khác, UpGuard, từng rà khoảng 300.000 tên miền có dấu hiệu dùng Supabase và tìm thấy 16.326 cơ sở dữ liệu có bảng đọc được từ bên ngoài, hơn một nửa trong số đó có dấu hiệu chứa dữ liệu cá nhân. Nghĩa là vấn đề không chỉ của Lovable.
Vì sao app vibe code dễ lộ dữ liệu
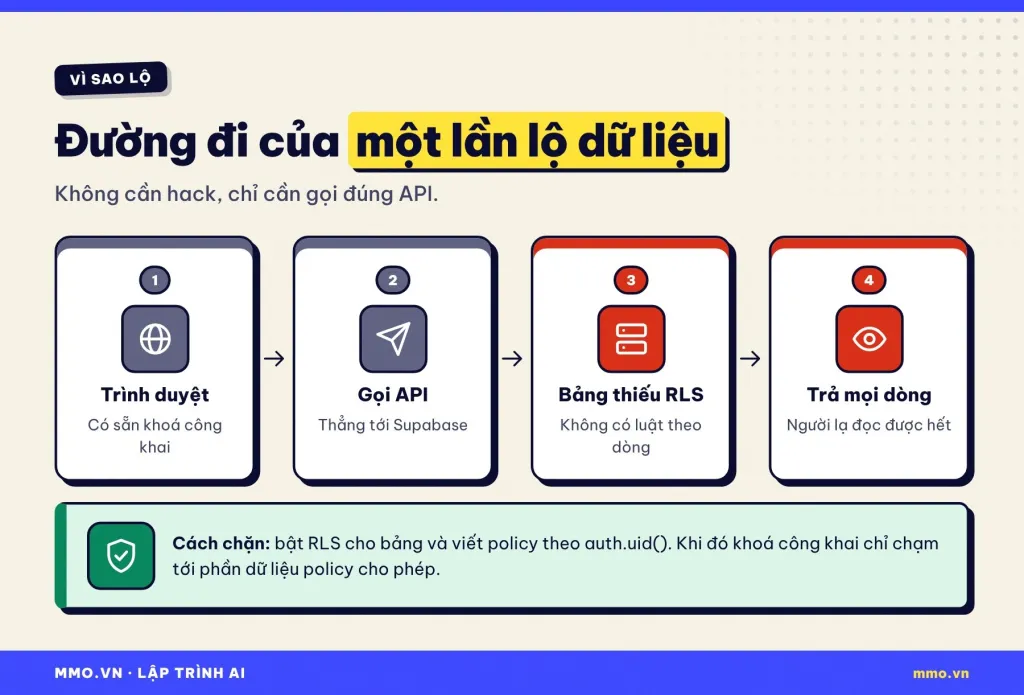
Để hiểu vì sao, hãy xem một app Lovable lấy dữ liệu thế nào. Trang web chạy trong trình duyệt của người dùng, gọi thẳng tới API của Supabase bằng một khoá công khai. Supabase nhận yêu cầu, chạy truy vấn trên Postgres rồi trả kết quả. Không có máy chủ trung gian nào của bạn đứng giữa để kiểm tra “người này có được xem dòng này không”.
Việc kiểm tra đó được giao cho chính Postgres, qua Row Level Security. Tài liệu Supabase nói rõ: bảng trong schema được mở ra API mà chưa bật RLS thì bất kỳ vai trò nào có quyền đều đọc và ghi được. Trên các dự án hiện có, bảng mới tạo trong public mặc định đã được cấp mọi quyền cho các vai trò anon, authenticated và service_role. Bật RLS mới là lúc dữ liệu được khoá lại.
Nhóm nghiên cứu cho rằng vấn đề gắn với việc người không chuyên kỹ thuật dựng app rất nhanh và bỏ qua bước rà soát bảo mật. Họ cũng chỉ ra một điểm đáng lo: các app Lovable kết nối cơ sở dữ liệu theo khuôn mẫu giống nhau, nên một cách tấn công dùng được trên app này có thể dùng lại trên app khác mà không tốn nhiều công.
Nếu bạn từng theo dõi sự cố Grok Build tuần trước, bạn sẽ thấy cùng một bài học: công cụ giúp làm app nhanh, nhưng phần quyền truy cập vẫn cần người kiểm tra. Xem lại bài phân tích sự cố Grok Build và 6 việc cần làm trước khi Publish.
Hai loại khoá Supabase cần phân biệt
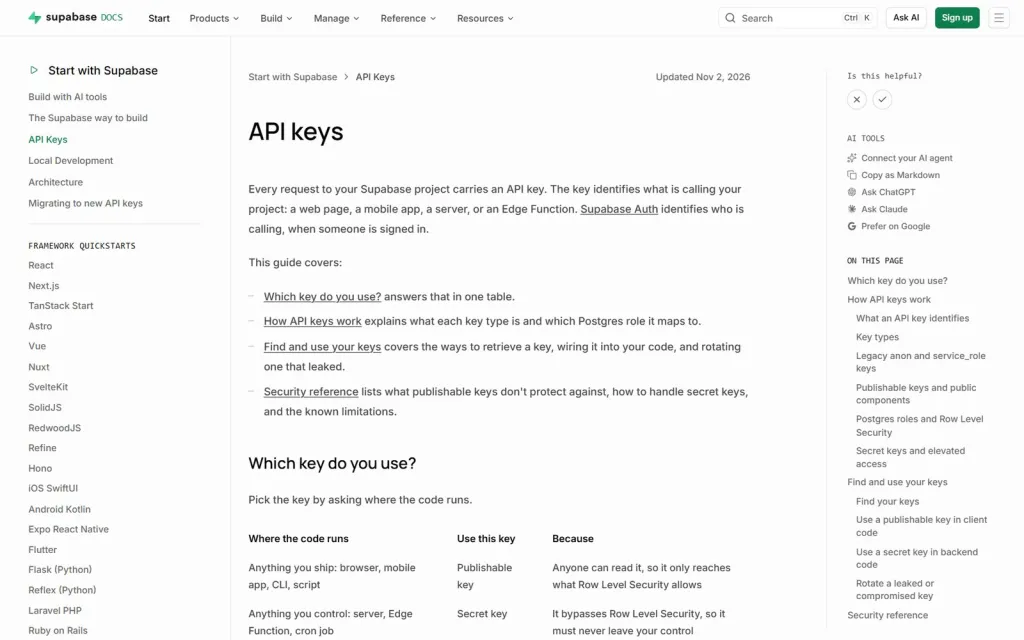
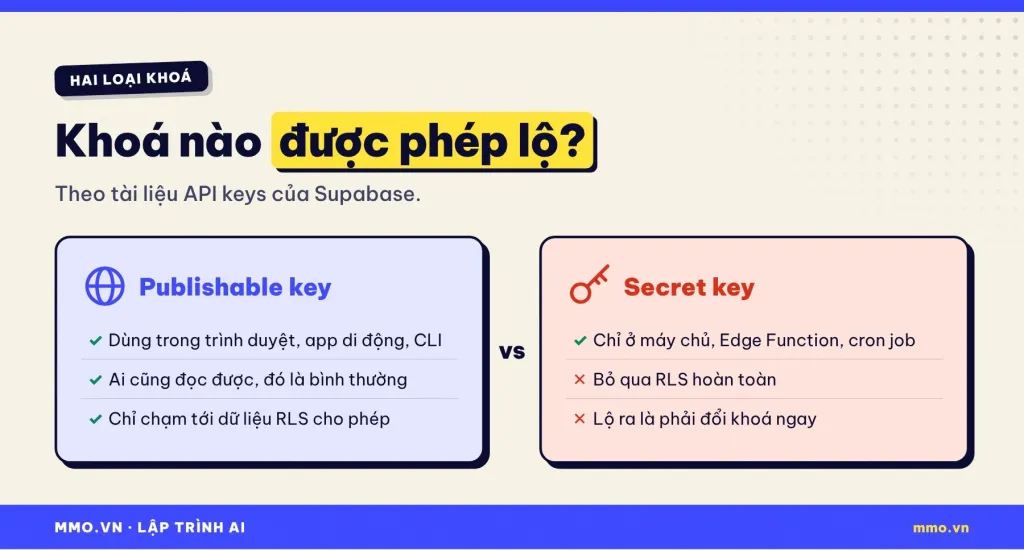
Người mới hay hoảng khi thấy khoá Supabase nằm ngay trong mã JavaScript của trang web. Thực ra, điều đó là bình thường với một loại khoá, và rất nguy hiểm với loại còn lại. Trang tài liệu API keys của Supabase chia rõ:
| Loại khoá | Dùng ở đâu | Vì sao |
|---|---|---|
| Publishable key | Mọi thứ bạn phát hành: trình duyệt, app di động, CLI, script | Ai cũng đọc được, nên nó chỉ chạm tới phần dữ liệu mà RLS cho phép |
| Secret key | Nơi bạn kiểm soát: máy chủ, Edge Function, cron job | Bỏ qua RLS, nên tuyệt đối không được rời khỏi tầm kiểm soát của bạn |
Tài liệu RLS giải thích thêm: vai trò service_role có thuộc tính bypassrls, nên secret key làm được việc quản trị mà không bị RLS chặn, với điều kiện yêu cầu không mang token của người dùng. Khoá service_role dạng JWT là cách cũ; Supabase khuyên dùng secret key mới khi có thể. Quy tắc đơn giản: thấy secret key hoặc khoá service_role trong mã chạy ở trình duyệt là phải đổi khoá và sửa ngay.
RLS là gì và hoạt động thế nào
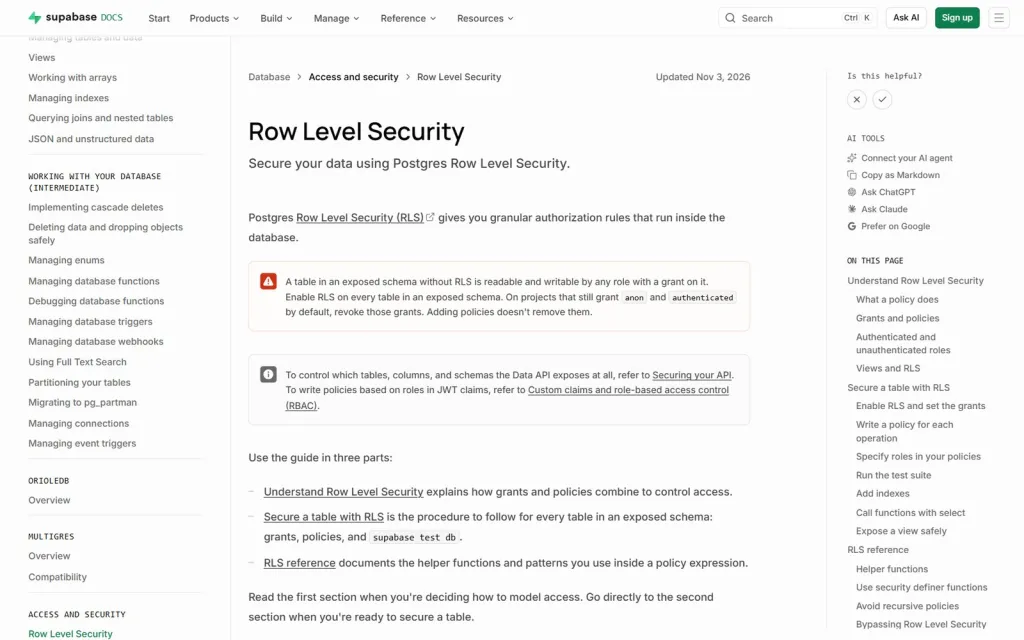
Row Level Security là tính năng của Postgres cho phép bạn đặt luật ở cấp từng dòng. Khi bật RLS, mọi truy vấn qua API phải qua các policy bạn viết. Theo tài liệu Supabase, sau khi bật RLS, không dữ liệu nào truy cập được qua API bằng publishable key cho tới khi bạn tạo policy.
Có hai lớp cần hiểu. Lớp thứ nhất là grant: vai trò có được phép thao tác trên bảng hay không. Không có grant, yêu cầu thất bại với mã lỗi 42501 trước cả khi policy chạy. Lớp thứ hai là policy: trong số các dòng, vai trò được thấy hoặc sửa dòng nào. Hướng dẫn của Wavect nhấn mạnh phải kiểm tra cả hai lớp.
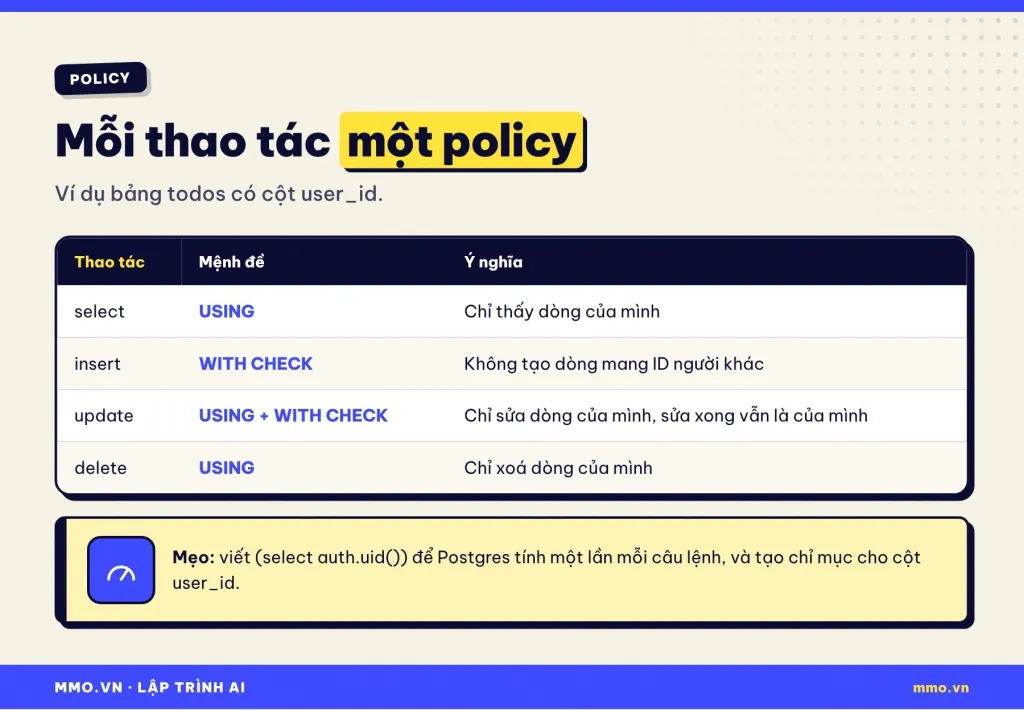
Mỗi policy dùng một hoặc hai mệnh đề:
USINGlọc các dòng đang có: dùng cho select, update, delete.WITH CHECKkiểm tra dòng mới hoặc dòng sau khi sửa: dùng cho insert, update.
Hàm auth.uid() trả về ID của người đang đăng nhập, và trả về null nếu yêu cầu không có người đăng nhập. Phần lớn policy cho app cá nhân chỉ là so sánh auth.uid() với cột chủ sở hữu như user_id.
Tự kiểm tra app của bạn trong 5 bước
Chỉ kiểm tra app do chính bạn làm hoặc được giao quản lý. Gửi yêu cầu vào app của người khác khi chưa được phép là vi phạm pháp luật ở nhiều nước, kể cả khi chỉ để đọc.
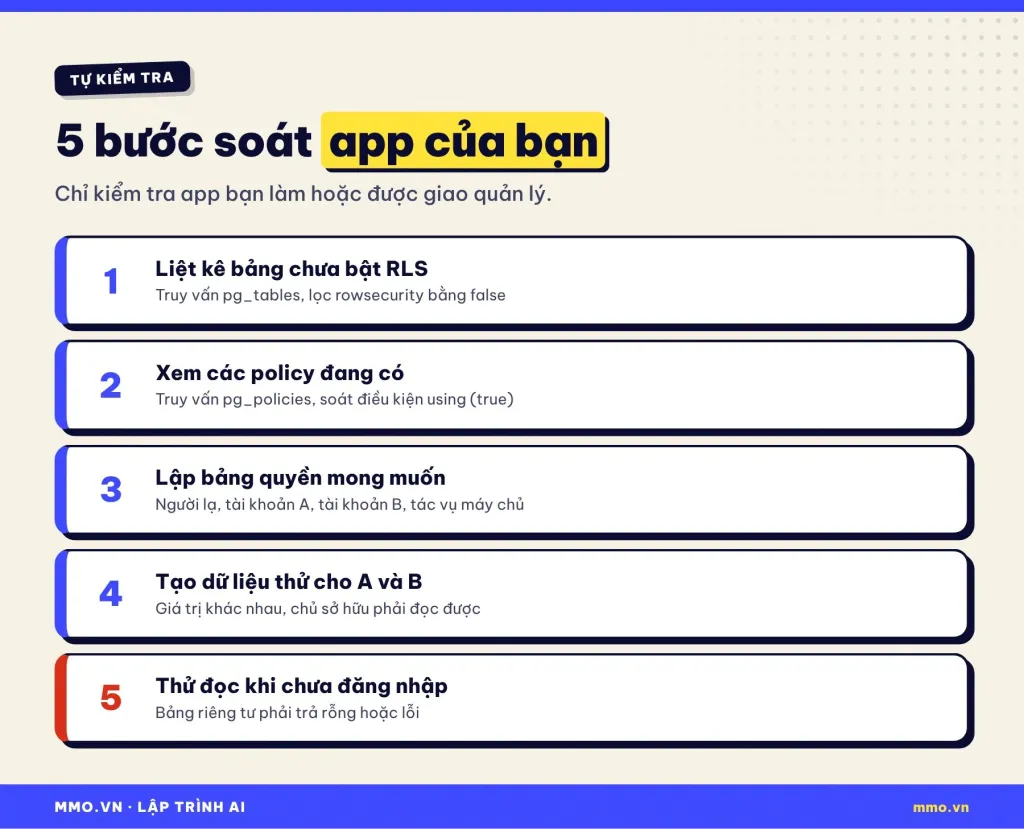
1. Liệt kê bảng chưa bật RLS
Mở SQL Editor trong dashboard Supabase của dự án và chạy:
select schemaname, tablename, rowsecurity
from pg_tables
where schemaname = 'public'
  and rowsecurity = false;
Truy vấn đọc bảng hệ thống pg_tables và liệt kê các bảng trong schema public có cột rowsecurity bằng false, tức chưa bật RLS. Kết quả rỗng là tốt; bảng nào hiện ra đều đang mở cho API.
2. Xem các policy đang có
select tablename, policyname, cmd, roles, qual, with_check
from pg_policies
where schemaname = 'public'
order by tablename;
Truy vấn này liệt kê mọi policy: áp cho thao tác nào (cmd), vai trò nào (roles), điều kiện USING (qual) và WITH CHECK. Chú ý các policy có điều kiện chỉ là true, nhất là khi áp cho vai trò anon.
3. Lập bảng quyền mong muốn
Theo hướng dẫn của Wavect, trước khi sửa hãy viết ra: người chưa đăng nhập, người dùng A, người dùng B và tác vụ máy chủ được đọc gì, sửa gì, và phải bị từ chối ở đâu. Không có bảng này, bạn không biết sửa thế nào là đúng.
4. Tạo dữ liệu thử cho hai tài khoản
Tạo hai tài khoản thử A và B, mỗi người vài bản ghi với giá trị khác nhau. Kiểm tra chủ sở hữu đọc được bản ghi của mình trước, để một bảng rỗng không làm bạn tưởng mọi thứ đã an toàn.
5. Thử đọc khi chưa đăng nhập
Dùng URL dự án và publishable key của chính bạn (có trong mã app), gọi thử API REST của Supabase:
curl "https://YOUR-PROJECT.supabase.co/rest/v1/orders?select=*&limit=5"
  -H "apikey: YOUR_PUBLISHABLE_KEY"
Thay YOUR-PROJECT, orders và YOUR_PUBLISHABLE_KEY bằng giá trị của bạn. Lệnh này đóng vai một người lạ chưa đăng nhập. Với bảng chứa dữ liệu riêng tư, kết quả đúng phải là danh sách rỗng hoặc lỗi; nếu thấy dữ liệu thật, bảng đang bị lộ. Sau đó đăng nhập bằng tài khoản A trong một hồ sơ trình duyệt, B trong hồ sơ khác, và thử xem A có thấy hoặc sửa được dữ liệu của B không.
Bật RLS và viết policy đúng
Ví dụ dưới đây theo mẫu trong tài liệu Supabase, với bảng public.todos có cột user_id lưu ID người tạo. Thay tên bảng và cột cho khớp app của bạn.
1. Bật RLS và cấp quyền tối thiểu
alter table public.todos enable row level security;
revoke all on table public.todos from anon, authenticated;
grant select, insert, update, delete on table public.todos to authenticated;
Dòng đầu bật RLS. Dòng hai thu hồi mọi quyền mặc định của người chưa đăng nhập (anon) và người đã đăng nhập (authenticated). Dòng ba chỉ cấp lại bốn thao tác cho người đã đăng nhập. Người lạ không còn grant nào trên bảng này.
2. Viết một policy cho mỗi thao tác
create policy "Users can view their own todos"
on public.todos for select
to authenticated
using ( (select auth.uid()) = user_id );

create policy "Users can create their own todos"
on public.todos for insert
to authenticated
with check ( (select auth.uid()) = user_id );

create policy "Users can update their own todos"
on public.todos for update
to authenticated
using ( (select auth.uid()) = user_id )
with check ( (select auth.uid()) = user_id );

create policy "Users can delete their own todos"
on public.todos for delete
to authenticated
using ( (select auth.uid()) = user_id );
Mỗi policy chỉ áp cho vai trò authenticated. Policy select và delete dùng USING để chỉ cho chạm vào dòng của chính mình. Policy insert dùng WITH CHECK để không ai tạo dòng mang user_id của người khác. Policy update dùng cả hai: chỉ sửa dòng của mình, và sau khi sửa dòng vẫn phải thuộc về mình. Viết (select auth.uid()) thay vì auth.uid() giúp Postgres tính một lần cho cả câu lệnh thay vì từng dòng, nhanh hơn với bảng lớn.
3. Thêm chỉ mục cho cột lọc
create index todos_user_id_idx on public.todos using btree (user_id);Policy lọc theo user_id ở mọi truy vấn, nên chỉ mục trên cột này giữ app nhanh khi dữ liệu tăng.
4. Chỉ mở dữ liệu công khai khi thật sự cần
Nếu app có dữ liệu cho khách xem mà không cần đăng nhập, như danh sách sản phẩm, hãy cấp quyền đọc cho anon nhưng giới hạn bằng điều kiện:
grant select on table public.todos to anon;

create policy "Anon can read public todos"
on public.todos for select
to anon
using ( is_public = true );
Người lạ chỉ đọc được các dòng có cột is_public bằng true. Tài liệu Supabase cảnh báo: viết to anon using ( true ) nghĩa là mọi khách đều đọc được mọi dòng, chỉ dùng cho dữ liệu thật sự công khai.
5. Nhờ AI sửa, nhưng tự kiểm lại
Bạn có thể nhờ chính Lovable hoặc Claude Code viết migration theo bảng quyền ở bước kiểm tra. Ví dụ câu lệnh:
Bật Row Level Security cho mọi bảng trong schema public.
Mỗi bảng có cột user_id: chỉ chủ sở hữu được select, insert, update, delete.
Dùng (select auth.uid()), một policy cho mỗi thao tác, không dùng using (true).
Liệt kê bảng nào cần đọc công khai để tôi xác nhận trước.
Sau khi AI sửa, chạy lại năm bước kiểm tra ở trên. Đừng tin vào câu “đã bật RLS” nếu chưa thử bằng tài khoản thật.
Những lỗi policy hay gặp
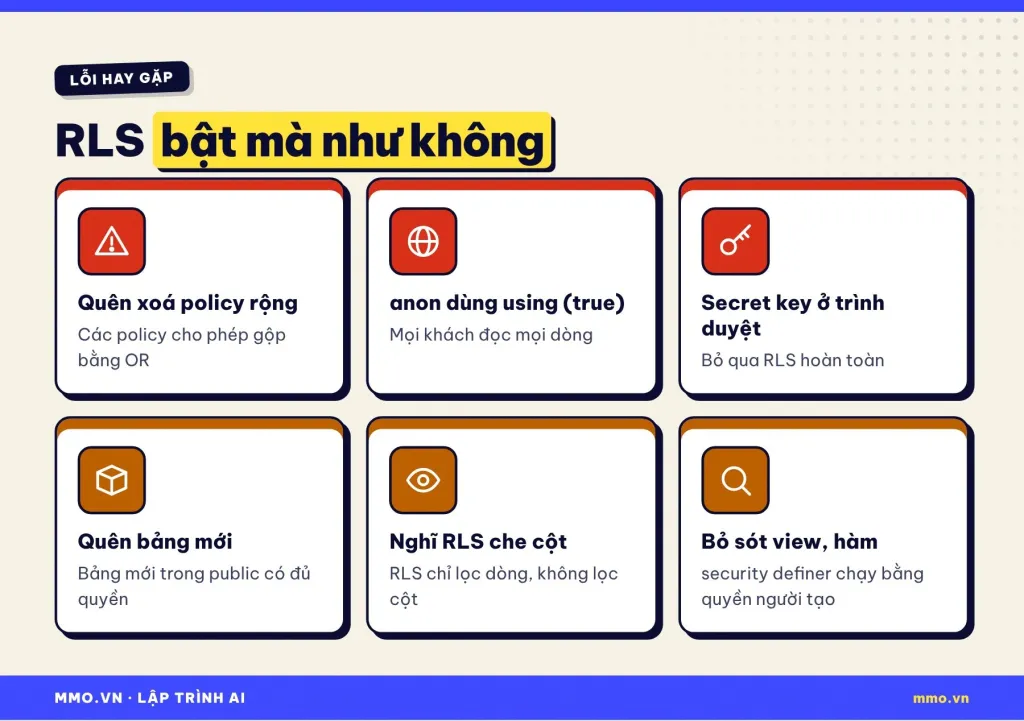
Hướng dẫn của Wavect đã dựng một cơ sở dữ liệu Postgres thử nghiệm, tái hiện tình huống dữ liệu bị đọc lộ và hai cách sửa chưa đủ. Kết hợp với tài liệu Supabase, đây là những lỗi bạn nên dò:
- Thêm policy hẹp nhưng quên xoá policy rộng. Các policy cho phép được gộp bằng phép OR, nên còn một policy kiểu
using (true)là mọi người vẫn đọc được. - Cho
anonđọc vớiusing (true)trên bảng chứa dữ liệu riêng tư. - Đặt secret key hoặc khoá
service_roletrong mã chạy ở trình duyệt, khiến RLS vô dụng. - Quên bảng mới. Bảng mới trong
publicmặc định có đủ quyền; mỗi lần AI tạo bảng, kiểm tra lại RLS. - Nghĩ RLS che cả cột. RLS không quyết định cột nào hiện ra trong một dòng được phép; cột nhạy cảm nên tách sang bảng riêng.
- Bỏ sót view, storage và hàm
security definer. Hàmsecurity definerchạy với quyền của người tạo hàm, có thể vượt qua policy của bạn.
Hiểu lầm phổ biến
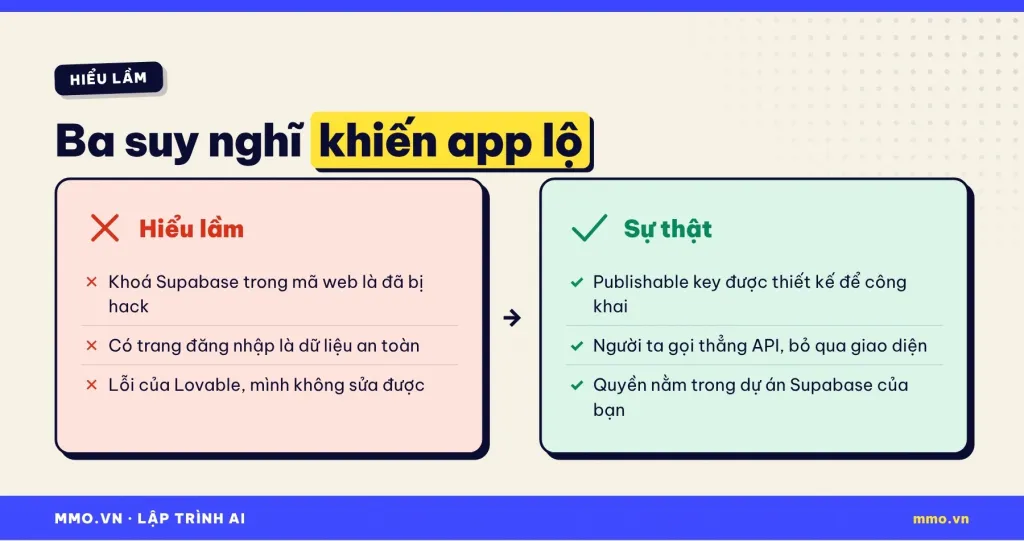
“Khoá Supabase hiện trong mã web là đã bị hack”
Publishable key được thiết kế để nằm trong trình duyệt. Điều quan trọng là RLS có chặn đúng hay không, và secret key có bị lộ hay không.
“App có trang đăng nhập là dữ liệu đã an toàn”
Trang đăng nhập chỉ chặn giao diện. Nếu bảng không có RLS, người ta gọi thẳng API mà không cần đi qua giao diện của bạn.
“Đây là lỗi của Lovable, mình không làm gì được”
Nhóm nghiên cứu khẳng định không phải nền tảng Lovable bị xâm nhập. Quyền truy cập dữ liệu nằm trong dự án Supabase của bạn, và bạn hoàn toàn sửa được.
Checklist trước khi Publish
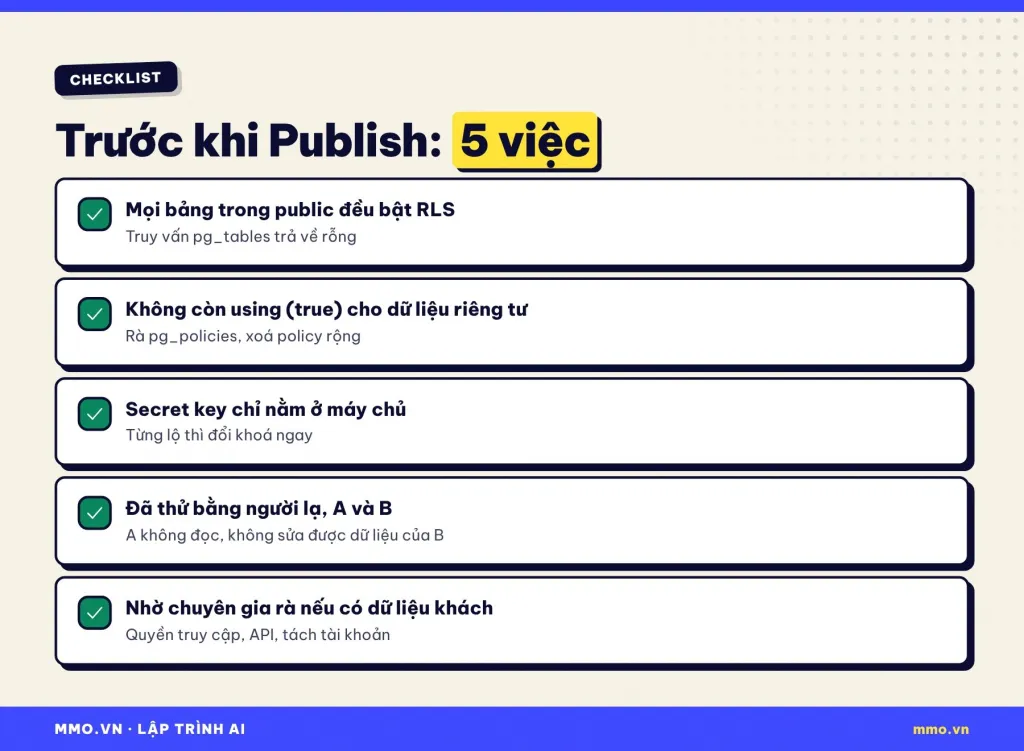
1. Mọi bảng trong public đều bật RLS
Truy vấn pg_tables ở trên phải trả về rỗng.
2. Không còn policy using (true) cho dữ liệu riêng tư
Rà bằng pg_policies, xoá policy rộng còn sót.
3. Secret key chỉ nằm ở máy chủ
Tìm trong mã nguồn phía trình duyệt; nếu từng lộ, đổi khoá ngay. Nếu dùng Claude Code hay Cursor, đọc thêm cách cấu hình trợ lý lập trình AI để không lộ API key.
4. Đã thử bằng người lạ, tài khoản A và tài khoản B
Người lạ không thấy dữ liệu riêng tư, A không đọc hay sửa được dữ liệu của B, và sau mỗi lần ghi bị từ chối, dữ liệu không đổi.
5. Nhờ người có chuyên môn rà lại nếu xử lý dữ liệu khách hàng
Nhóm nghiên cứu khuyên nên để chuyên gia xem quyền truy cập, giao diện API và việc tách tài khoản người dùng trước khi app xử lý dữ liệu khách hàng thật.
Câu hỏi thường gặp
App Lovable của tôi chỉ là bản thử, có cần bật RLS không?
Có, nếu app đã được công bố trên mạng. Nghiên cứu lấy danh sách app từ kho lưu trữ web công khai, nghĩa là app thử vẫn có thể bị tìm thấy. Thói quen bật RLS từ đầu dễ hơn sửa sau.
Bật RLS xong app báo lỗi không đọc được dữ liệu?
Đó là dấu hiệu RLS đang hoạt động nhưng thiếu policy. Theo tài liệu Supabase, bật RLS mà chưa có policy thì không dữ liệu nào đọc được qua publishable key. Thêm policy cho từng thao tác như ví dụ ở trên. Lỗi 42501 thường là thiếu grant.
Tôi có cần đổi publishable key không?
Thường không, vì nó vốn công khai. Cần đổi ngay nếu secret key hoặc khoá service_role từng nằm trong mã phía trình duyệt hay trong kho code công khai.
Bolt, v0 hay app tự viết bằng Claude Code có bị tương tự không?
Bất kỳ app nào để trình duyệt gọi thẳng Supabase đều phụ thuộc vào RLS. Khảo sát của UpGuard trên khoảng 300.000 tên miền dùng Supabase cho thấy vấn đề rộng hơn một nền tảng.
Làm sao biết dữ liệu của tôi đã bị ai đọc chưa?
Bài đưa tin cho biết chưa rõ dữ liệu có bị lạm dụng hay không. Bạn có thể xem nhật ký API trong dashboard Supabase, nhưng ưu tiên trước mắt là khoá bảng lại.
Kết luận
Vụ 24.664 app Lovable trả dữ liệu cho người lạ không đến từ kỹ thuật tấn công phức tạp, mà từ một bước cấu hình bị bỏ qua. Vibe code giúp bạn dựng app trong vài giờ, nhưng quyền truy cập dữ liệu vẫn là việc bạn phải tự kiểm. Bật RLS cho mọi bảng, viết policy theo auth.uid() cho từng thao tác, giữ secret key ở máy chủ, và thử bằng người lạ cùng hai tài khoản trước khi đưa dữ liệu khách hàng thật vào.
App của bạn đang dùng Supabase với Lovable, Bolt hay tự viết? Chạy thử truy vấn kiểm tra và chia sẻ kết quả ở phần bình luận, và theo dõi mmo.vn để nhận thêm hướng dẫn vibe code an toàn mỗi tuần.