Claude Code giả trên Cursor cài cửa hậu SSH: cách kiểm tra máy
Bản Claude Code 2.1.312, 2.1.313 trên chợ extension Cursor cài khoá SSH lạ. Ai bị ảnh hưởng, lệnh kiểm tra Windows, macOS và các bước xử lý.
Trong bài này
- 15 phút đọc
- 10 phần
- 5 mẫu sao chép được
- 1 bảng tra cứu
Cách bài viết này được thực hiện: bài dựa trên thông báo bảo mật ngày 29–30/10/2026 và bản cập nhật sự cố ngày 13/11/2026 của Cursor, phân tích mã độc được The Hacker News tổng hợp (từ Cursor, Microsoft, Socket, OpenSourceMalware và phát biểu của Anthropic), đọc ngày 17/11/2026. Lệnh kiểm tra trong bài lấy từ hướng dẫn chính thức của Cursor hoặc dựng lại từ danh sách dấu hiệu nhận biết mà Cursor công bố; bài không chứa khoá hay mật khẩu thật.
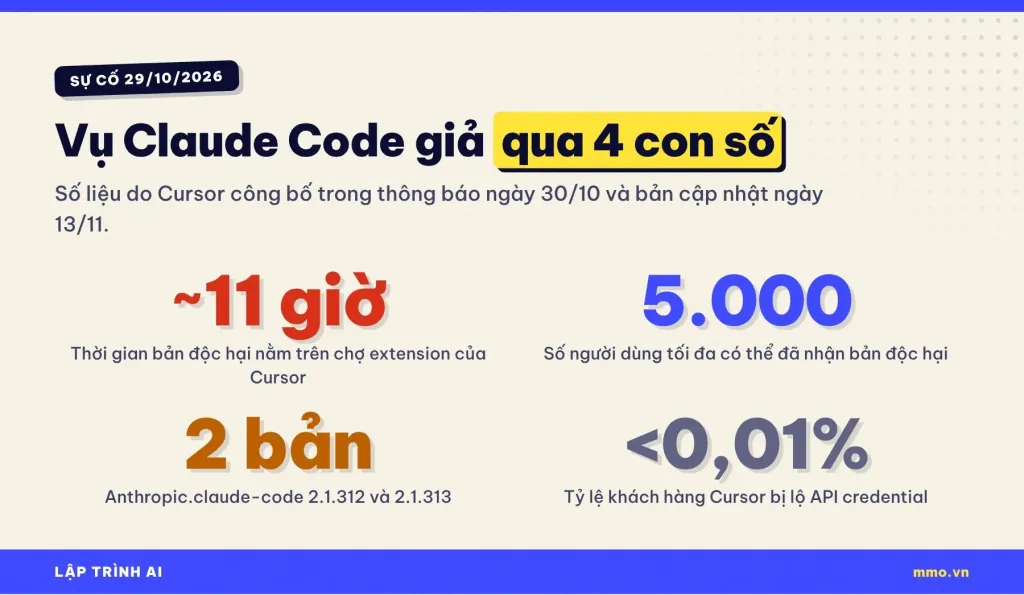
Bạn mở Cursor, thấy extension Claude Code tự cập nhật lên bản mới, và tiếp tục code như mọi ngày. Với một số người dùng Cursor ngày 29/10/2026, bản cập nhật đó không do Anthropic phát hành. Đó là một bản Claude Code bị cài mã độc, nằm trên chợ extension của Cursor khoảng 11 giờ, và việc đầu tiên nó làm là thêm một khoá SSH lạ vào máy bạn.
Ngày 13/11, Cursor công bố kết quả điều tra: mọi chuyện bắt đầu từ một khoá truy cập Cursor cấp cho đối tác Fireworks AI bị lộ. Từ đó, kẻ tấn công lấy được dữ liệu chứa credential, rồi dùng credential để đặt bản giả lên hệ thống phân phối extension. Bài này tóm tắt chuyện gì đã xảy ra, ai cần lo, và hướng dẫn từng bước để bạn tự kiểm tra máy trên Windows, macOS hay Linux.
Câu trả lời ngắn: Chỉ người dùng Cursor trên Windows hoặc macOS đã cài hay tự cập nhật extension Anthropic.claude-code lên bản 2.1.312 hoặc 2.1.313 từ chợ extension của Cursor trong ngày 29/10/2026 mới bị ảnh hưởng. Hãy tìm khoá SSH có nhãn svc-telemetry trong máy; có thì chạy script gỡ của Cursor, xoá cơ chế bám trụ và đổi toàn bộ khoá, mật khẩu từ một máy sạch.
Tóm tắt nhanh
- Bản Claude Code giả 2.1.312 và 2.1.313 nằm trên cache chợ extension của Cursor khoảng 11 giờ ngày 29/10; tối đa 5.000 người có thể đã nhận.
- Nguồn gốc: khoá Cursor cấp cho Fireworks AI bị lộ, dẫn tới dữ liệu trace của coding agent có credential chưa được che.
- Mã độc thêm khoá SSH
svc-telemetry, thử mở đường hầm SSH ngược và cài cơ chế bám trụ trên máy.- VS Code Marketplace, Open VSX, npm và ứng dụng Cursor không bị ảnh hưởng; Anthropic cho biết hệ thống của họ không bị xâm nhập.
- Gỡ extension thôi là chưa đủ: cần xoá khoá SSH, tác vụ lịch hoặc LaunchAgent, rồi đổi mọi khoá từ một máy sạch.
Nội dung chính:
- Chuyện gì đã xảy ra
- Chuỗi tấn công từ Fireworks tới Cursor
- Bản Claude Code giả làm gì trên máy
- Ai bị ảnh hưởng, ai không
- Hướng dẫn tự kiểm tra máy
- Máy dính bản giả thì xử lý thế nào
- Hiểu lầm phổ biến
- Bài học cho người vibe code
- Câu hỏi thường gặp
- Kết luận
Chuyện gì đã xảy ra
Claude Code là trợ lý lập trình AI của Anthropic. Ngoài bản chạy trong terminal, Anthropic phát hành một extension tên “Claude Code for VS Code” (mã định danh Anthropic.claude-code) để dùng trong VS Code và các trình soạn thảo cùng họ như Cursor. Cursor không lấy extension trực tiếp từ Microsoft mà phục vụ qua chợ extension riêng, có lớp cache ở giữa.
Ngày 29/10/2026, từ khoảng 2:27 sáng đến 1:35 chiều giờ Thái Bình Dương (tức khoảng 16:27 ngày 29/10 đến 3:35 sáng ngày 30/10 giờ Việt Nam), cache đó phục vụ hai bản Claude Code bị chỉnh sửa: 2.1.312 và 2.1.313, cho macOS (chip Apple) và Windows x64. Với người dùng, chúng trông như một bản cập nhật bình thường, vì dùng đúng mã định danh của Anthropic chứ không phải một extension giả tên.
Cursor công khai việc điều tra ngày 29/10, ra thông báo bảo mật kèm dấu hiệu nhận biết và script kiểm tra ngày 30/10. Ban đầu thông báo chỉ nêu bản 2.1.313, sau đó bổ sung cả 2.1.312. Nhóm nghiên cứu OpenSourceMalware là bên đầu tiên công bố bản extension bị cài mã độc; Socket và Microsoft cũng đăng phân tích riêng.
Phía Anthropic cho biết sự cố không liên quan tới việc hệ thống hay máy tính nhân viên của họ bị xâm nhập. Các kênh phát hành chính thức như VS Code Marketplace và Open VSX không bị ảnh hưởng; chỉ người dùng Cursor gặp bản giả.
Chuỗi tấn công từ Fireworks tới Cursor
Bản cập nhật ngày 13/11 của Cursor giải thích kẻ tấn công vào bằng cửa nào. Cursor từng cấp cho Fireworks AI, một nhà cung cấp hạ tầng chạy mô hình AI, một khoá truy cập để hai bên chia sẻ dữ liệu. Theo Cursor, Fireworks để lộ khoá này. Kẻ tấn công dùng nó chép dữ liệu từ một bucket lưu trữ chỉ đọc.
Trong bucket có một phần trace (nhật ký phiên làm việc) của coding agent, chủ yếu từ năm 2025, của người dùng không bật Privacy Mode. Một số trace chứa credential chưa được che. Từ những credential đó, kẻ tấn công vào được một số công cụ SaaS nội bộ, và dùng một credential đánh cắp được để đặt bản Claude Code giả lên cache của chợ extension.
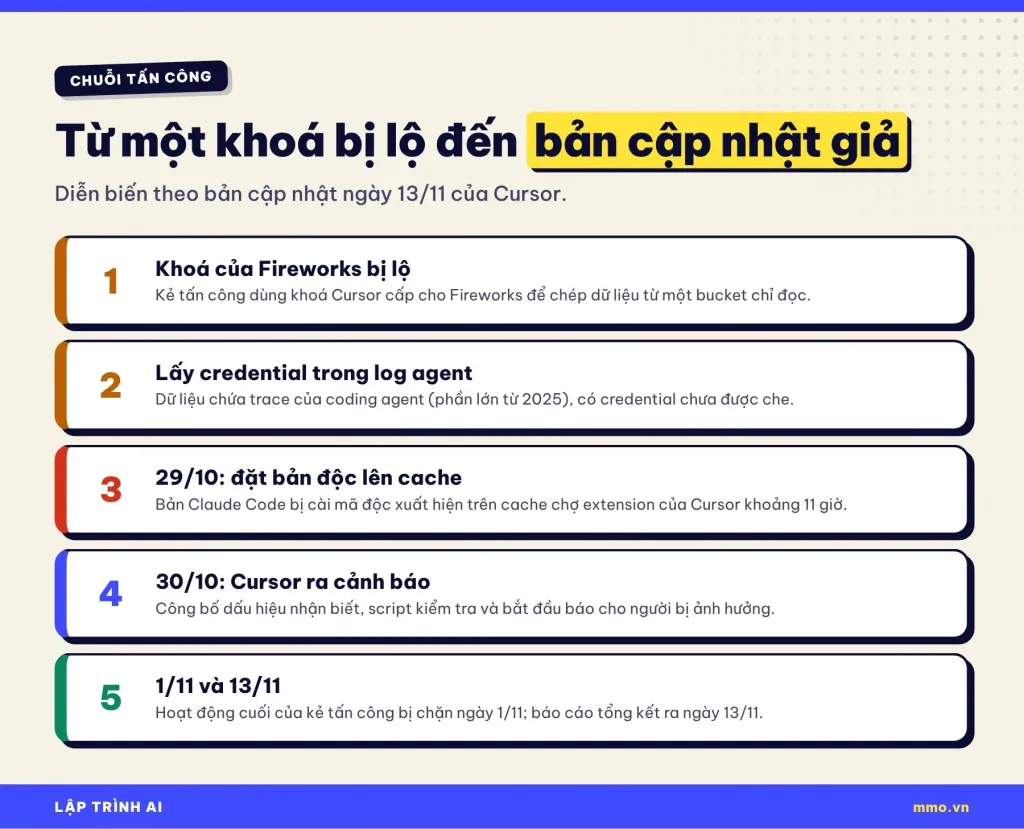
Ngoài bản extension giả, kẻ tấn công còn tiếp cận kho mã nguồn phi sản xuất đã lưu trữ, một phần dữ liệu hỗ trợ khách hàng, số liệu sử dụng sản phẩm, bản tóm tắt một số cuộc trò chuyện với agent, và một số credential người dùng từng gửi cho bộ phận hỗ trợ. Cursor cho biết dưới 0,01% khách hàng bị lộ API credential, và trace bị lộ thuộc về dưới 0,05% người dùng không bật Privacy Mode. Hoạt động cuối cùng của kẻ tấn công được ghi nhận và chặn ngày 1/11.
Sự cố ở Fireworks không chỉ ảnh hưởng tới Cursor. The Hacker News dẫn tin của TechCrunch cho biết Uber và Notion cũng bị liên quan; Uber xác nhận một nhà cung cấp dịch vụ báo credential nội bộ bị lộ từ ngày 9/10, nhưng không nêu tên nhà cung cấp trong hồ sơ.
Bản Claude Code giả làm gì trên máy
Mã độc nằm trong tệp extension.js của cả hai phiên bản. Nó kích hoạt sau khi trình soạn thảo khởi động và khi khung giao diện (webview) của extension mở ra. Theo các phân tích được tổng hợp, chuỗi hành động gồm năm bước.
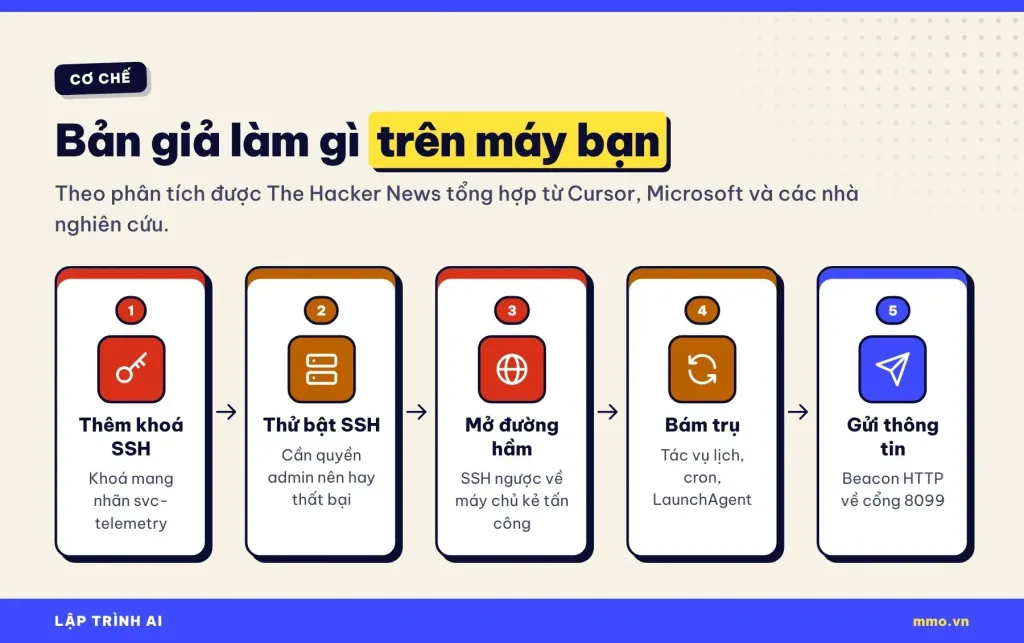
- Thêm khoá SSH lạ vào
~/.ssh/authorized_keys, mang nhãnsvc-telemetry. Ai giữ khoá bí mật tương ứng có thể đăng nhập vào máy qua SSH. - Thử bật dịch vụ SSH trên máy. Việc này cần quyền quản trị nên thường thất bại trên Windows và macOS, nhưng khoá vẫn được ghi.
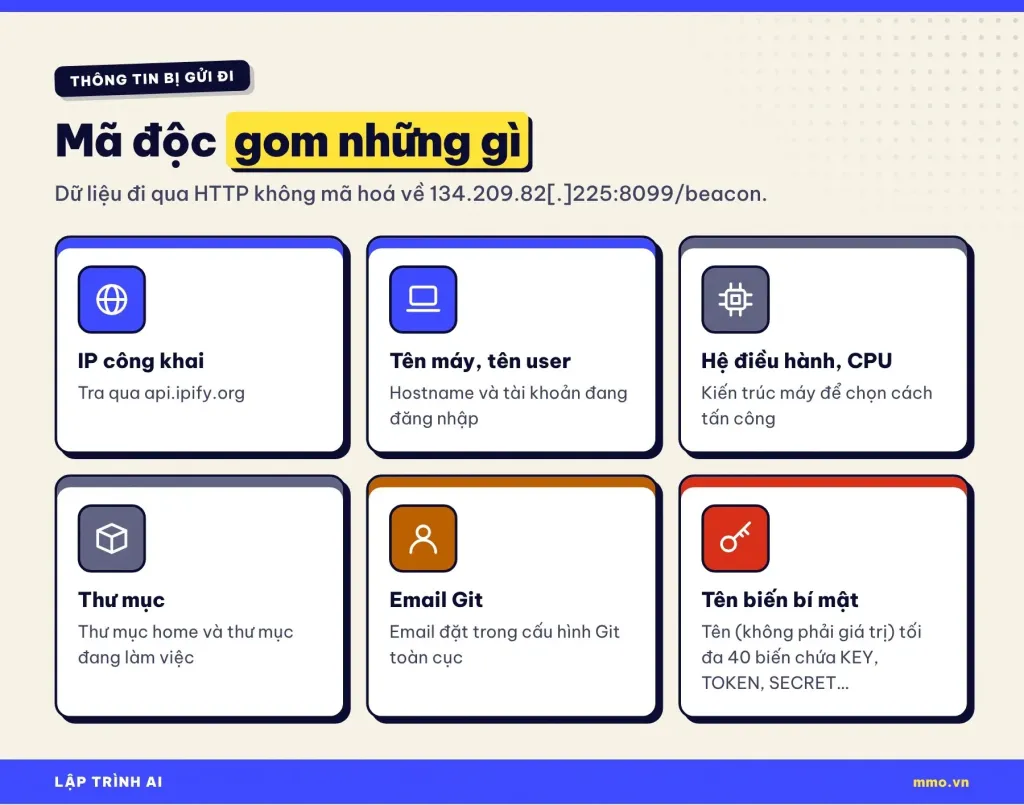
- Mở đường hầm SSH ngược tới địa chỉ 134.209.82[.]225, để kẻ tấn công vào máy mà không cần mở cổng trên router.
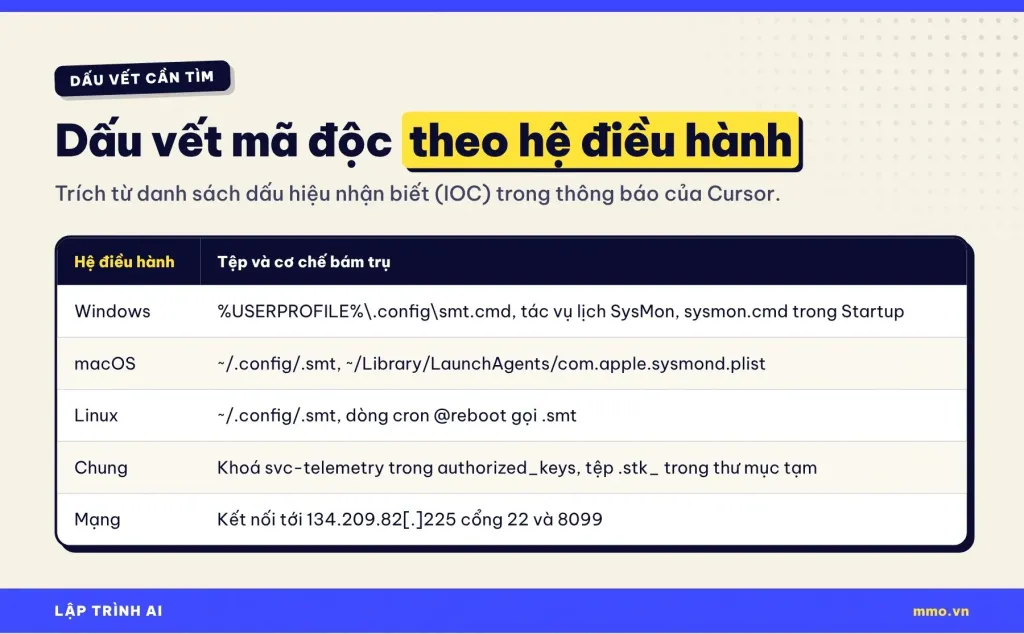
- Cài cơ chế bám trụ: tác vụ lịch tên
SysMontrên Windows, dòng cron trên Linux, LaunchAgent giả têncom.apple.sysmondtrên macOS. - Gửi thông tin máy qua HTTP không mã hoá về cổng 8099 của cùng địa chỉ.
Thông tin bị gửi đi không gồm mã nguồn hay giá trị khoá, nhưng đủ để kẻ tấn công chọn mục tiêu: IP công khai, tên máy và tài khoản, hệ điều hành, thư mục làm việc, email Git, và tên của tối đa 40 biến môi trường có chứa chữ KEY, TOKEN, SECRET, PASS, AWS hay GCP.
Không có dấu hiệu mã độc tải thêm phần mềm khác. Máy chủ của kẻ tấn công đã bị gỡ xuống nhờ Cursor phối hợp với nhà cung cấp cloud. Tuy vậy, Microsoft lưu ý rằng khoá SSH và cơ chế bám trụ vẫn có thể đã được ghi ngay cả khi đường hầm không kết nối được, nên máy vẫn cần được dọn.
Ai bị ảnh hưởng, ai không
Điều kiện để bị ảnh hưởng khá hẹp. Bạn chỉ cần lo nếu thoả cả ba: dùng Cursor trên Windows hoặc macOS, có extension Claude Code, và extension được cài hay tự cập nhật từ chợ của Cursor trong khung giờ ngày 29/10. Cursor đã gửi email cho người dùng và quản trị viên nhóm bị ảnh hưởng; nếu không nhận được email, theo Cursor, dữ liệu của bạn không nằm trong phần trace bị lộ.
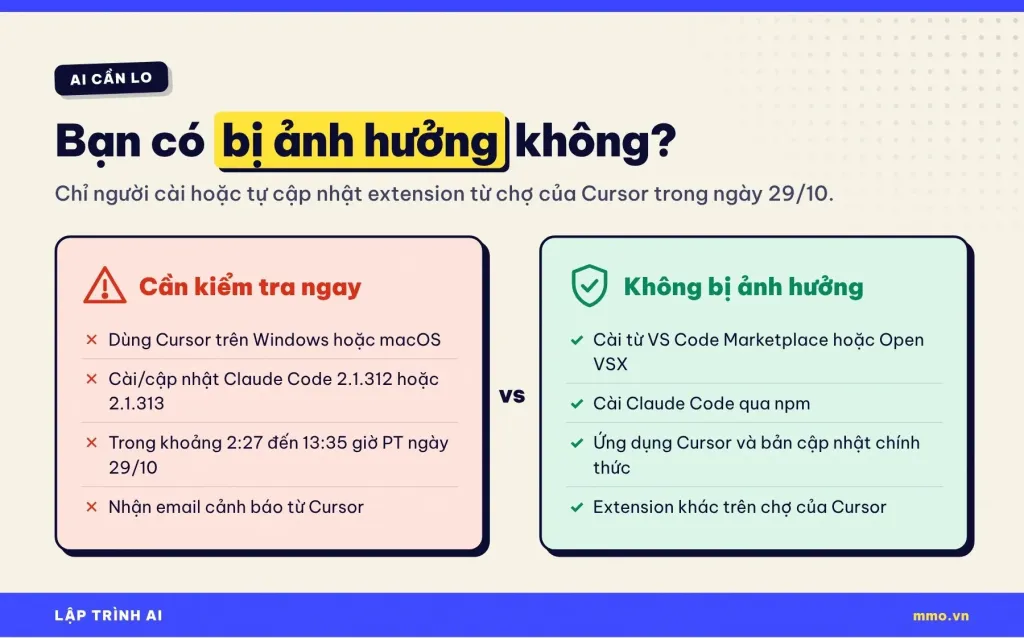
Những thứ không bị ảnh hưởng, theo Cursor và Anthropic: extension Claude Code tải từ VS Code Marketplace của Microsoft hay Open VSX; Claude Code cài qua npm; ứng dụng Cursor và các bản cập nhật chính thức (được phát hành từ hệ thống riêng, khoá ký không bị lộ); các extension và plugin khác trên chợ của Cursor; prompt và mã của người bật Privacy Mode; kho mã của khách hàng.
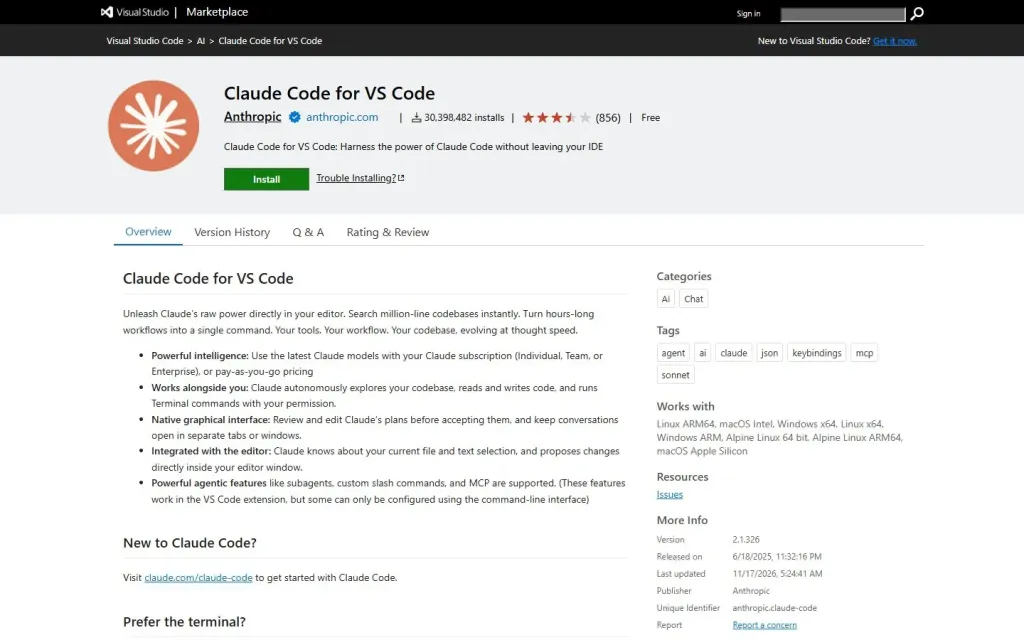
Bản sạch đầu tiên sau sự cố là 2.1.314 trên Open VSX và VS Code Marketplace. Khi chúng tôi kiểm tra ngày 17/11/2026, bản mới nhất đã là 2.1.326. Nếu máy bạn đang ở bản 2.1.314 trở lên và trước đó chưa từng ở 2.1.312 hay 2.1.313, bạn không thuộc nhóm bị ảnh hưởng.
Hướng dẫn tự kiểm tra máy
Dấu hiệu rõ nhất là khoá SSH có nhãn svc-telemetry. Cursor đưa ra lệnh kiểm tra một dòng cho từng hệ điều hành. Lệnh chỉ đọc tệp, không thay đổi gì trên máy.
1. Kiểm tra trên macOS (hoặc Linux)
Mở Terminal và chạy:
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted"Giải thích: grep -q tìm chuỗi svc-telemetry trong tệp authorized_keys mà không in kết quả, -s bỏ qua lỗi nếu tệp không tồn tại. Tìm thấy thì lệnh sau && in “svc-telemetry key found”, không thấy thì lệnh sau || in “No key found”.
2. Kiểm tra trên Windows (PowerShell)
$files = "$HOME\.ssh\authorized_keys", "C:\ProgramData\ssh\administrators_authorized_keys" | Where-Object { Test-Path $_ }
if ($files -and (Select-String svc-telemetry $files)) { "svc-telemetry key found" } else { "No key found; machine not impacted" }
Dòng đầu tạo danh sách hai tệp khoá SSH có thể bị sửa (của người dùng và của nhóm quản trị), chỉ giữ tệp nào thật sự tồn tại. Dòng hai dùng Select-String tìm chuỗi svc-telemetry trong các tệp đó và in kết luận.
3. Soát thêm cơ chế bám trụ
Ba lệnh dưới đây do chúng tôi dựng từ danh sách dấu hiệu nhận biết của Cursor, giúp bạn kiểm tra kỹ hơn. Chúng chỉ liệt kê, không xoá:
# Windows (PowerShell): tác vụ lịch SysMon và tệp script
schtasks /query /tn SysMon
Test-Path "$env:USERPROFILE\.config\smt.cmd"

# macOS: LaunchAgent giả tên hệ thống
ls -la ~/Library/LaunchAgents/com.apple.sysmond.plist ~/.config/.smt

# Linux: dòng cron chạy khi khởi động
crontab -l | grep smt
Trên Windows, schtasks /query báo lỗi “cannot find” nghĩa là không có tác vụ SysMon, và Test-Path trả về False nghĩa là không có tệp. Trên macOS, ls báo “No such file or directory” là tốt. Trên Linux, lệnh không in gì là không có dòng cron đáng ngờ.
4. Xem phiên bản extension đang cài
Trong Cursor, mở khung Extensions, tìm “Claude Code for VS Code” và xem số phiên bản. Nếu đã cài lệnh cursor vào PATH, bạn có thể dùng dòng lệnh:
cursor --list-extensions --show-versions | grep -i claude-codeTrên Windows, thay grep -i bằng findstr /i. Kết quả dạng anthropic.claude-code@2.1.326. Lưu ý: số phiên bản hiện tại chỉ cho biết bạn đang dùng bản nào, không chứng minh máy chưa từng chạy bản giả, nên vẫn cần làm bước 1 hoặc 2.
Máy dính bản giả thì xử lý thế nào
Nếu lệnh kiểm tra in “svc-telemetry key found”, máy đã bị ảnh hưởng. Cursor cung cấp hai script tự động: remediate-macos.sh và remediate-windows.ps1, tải từ trang thông báo bảo mật của Cursor. Script gỡ extension, cơ chế bám trụ, tiến trình đường hầm và khoá SSH lạ, rồi trả mã lỗi khác 0 nếu còn sót thứ gì.
# macOS: chạy bằng chính tài khoản bị ảnh hưởng, KHÔNG dùng sudo/root
bash remediate-macos.sh

# Windows: mở PowerShell bằng "Run as Administrator", cd tới thư mục chứa script
powershell -ExecutionPolicy Bypass -File .\remediate-windows.ps1
Tham số -ExecutionPolicy Bypass chỉ cho phép chạy script này trong phiên PowerShell hiện tại, không đổi chính sách của cả máy. Trước khi chạy bất kỳ script nào tải từ mạng, hãy mở ra đọc qua và chắc chắn bạn tải từ đúng trang cursor.com.
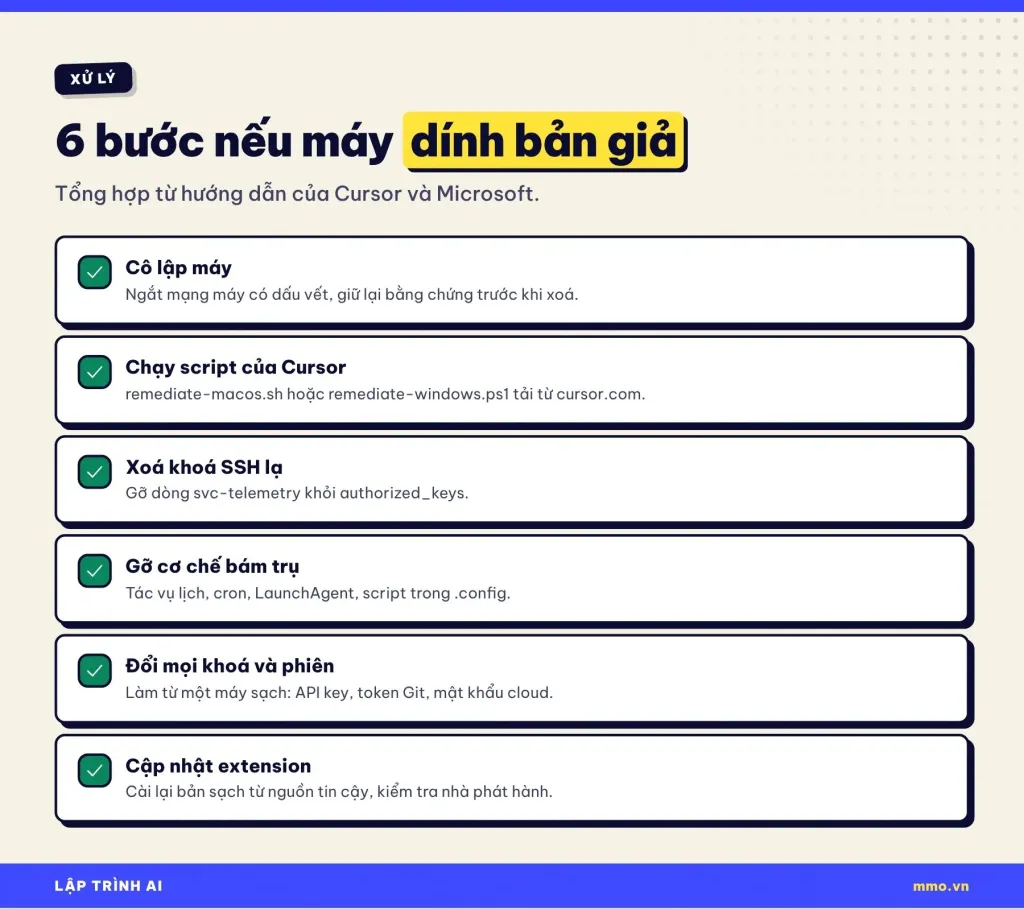
Sau khi chạy script, làm tiếp các bước thủ công theo hướng dẫn của Cursor và Microsoft:
- Cô lập máy nếu thấy dấu hiệu payload đã chạy, và lưu lại bằng chứng (nhật ký, danh sách tệp) trước khi xoá nếu công ty bạn có đội bảo mật.
- Đổi toàn bộ credential và phiên đăng nhập mà máy đó truy cập được, làm từ một máy sạch: API key của OpenAI, Anthropic, cloud; token GitHub, GitLab, npm; mật khẩu cơ sở dữ liệu. Ưu tiên khoá nằm trong các biến môi trường có tên chứa KEY, TOKEN, SECRET vì tên của chúng đã bị gửi đi.
- Xem lại nhật ký mạng hoặc phần mềm bảo mật để tìm kết nối tới 134.209.82[.]225.
- Cân nhắc cài lại máy nếu đó là máy làm việc chứa nhiều dữ liệu quan trọng.
- Cài lại extension bản mới từ nguồn tin cậy và kiểm tra nhà phát hành là Anthropic.
Quản trị viên nhóm nhận được email từ Cursor cần đổi đúng những khoá được liệt kê trong email. Câu hỏi thêm có thể gửi tới security@cursor.com.
Hiểu lầm phổ biến
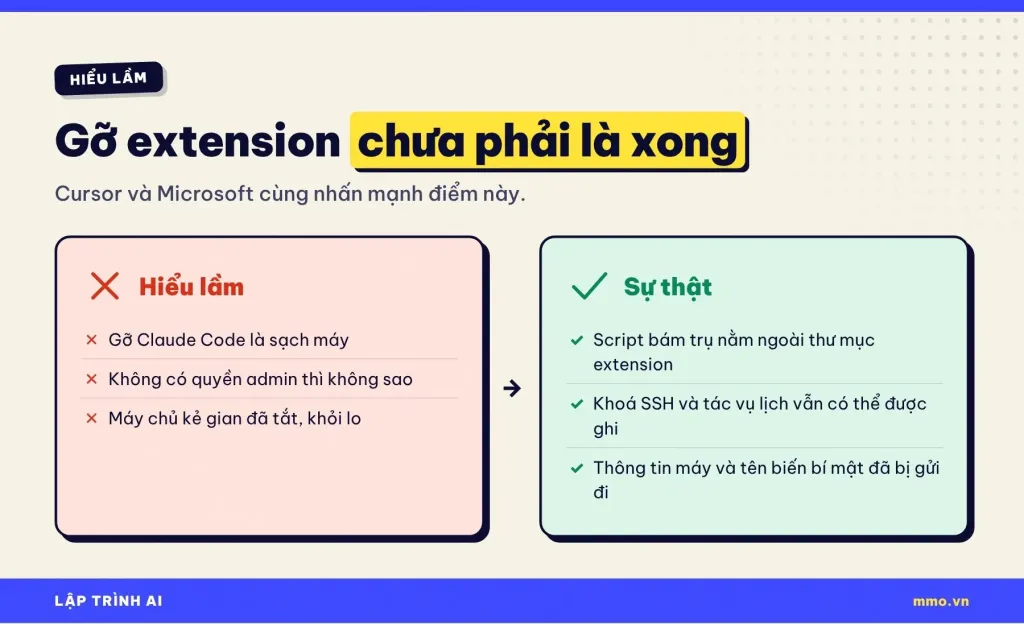
Ba hiểu lầm dễ khiến bạn dừng lại quá sớm:
- “Gỡ Claude Code là sạch máy.” Sai. Mã độc ghi script bám trụ (
.smt,smt.cmd,sysmon.cmd) và tác vụ lịch nằm ngoài thư mục extension. Cursor viết rõ: chỉ gỡ extension có thể chưa đủ. - “Máy tôi không có quyền admin nên không sao.” Thiếu quyền admin chỉ khiến bước bật dịch vụ SSH thất bại. Khoá SSH lạ và cơ chế bám trụ ở mức người dùng vẫn được ghi.
- “Máy chủ kẻ tấn công đã bị tắt nên khỏi lo.” Đường hầm không còn hoạt động, nhưng thông tin máy và tên các biến bí mật đã bị gửi đi từ trước. Khoá thì vẫn phải đổi.
Bài học cho người vibe code
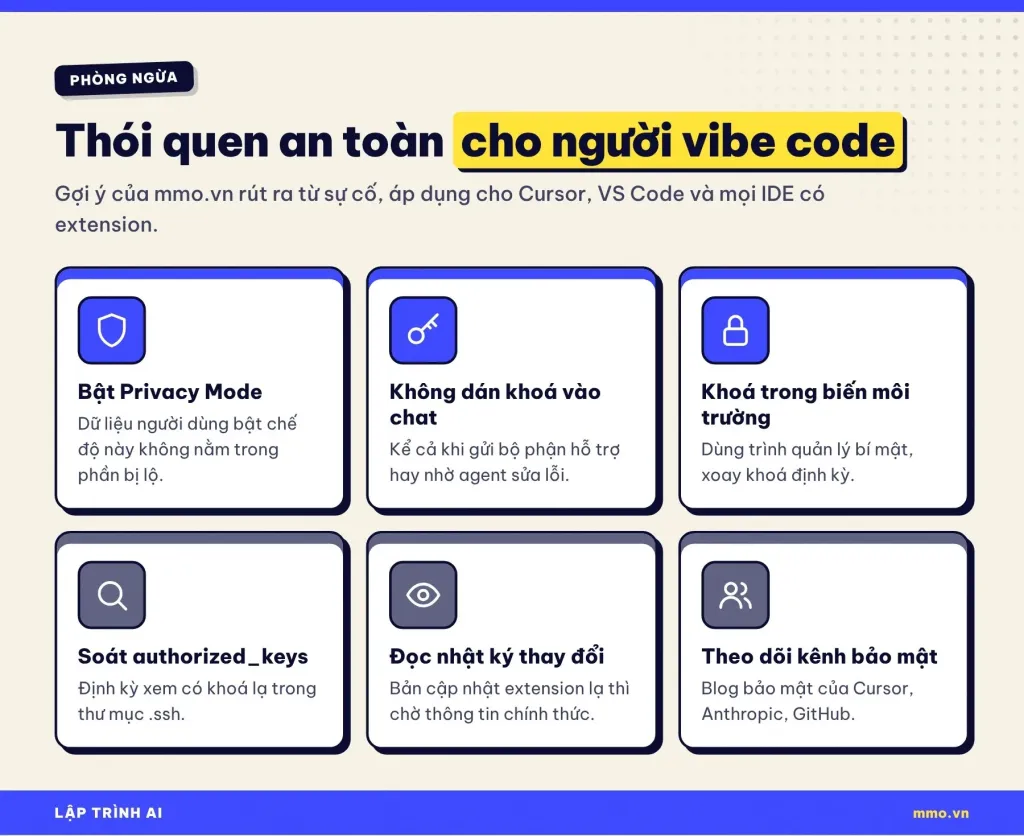
Người mới vibe code thường cài extension, cấp quyền cho agent và dán khoá vào khung chat khá thoải mái, vì mục tiêu là app chạy được. Sự cố này cho thấy hai điểm yếu nằm ngoài tầm kiểm soát của bạn: dữ liệu bạn gửi cho công cụ AI có thể đi qua nhiều đối tác, và một bản cập nhật trông hợp lệ vẫn có thể bị tráo ở khâu phân phối.
| Điểm yếu trong sự cố | Thói quen nên có |
|---|---|
| Trace của agent chứa credential chưa che | Không dán khoá, mật khẩu vào chat với agent hay bộ phận hỗ trợ; bật Privacy Mode nếu công cụ có |
| Bản cập nhật bị tráo trên cache | Theo dõi trang bảo mật của công cụ; với máy quan trọng, cân nhắc tắt tự cập nhật extension |
| Tên biến môi trường bị gom | Dùng trình quản lý bí mật, cấp khoá quyền hẹp, xoay khoá định kỳ |
| Khoá SSH lạ được thêm âm thầm | Định kỳ xem ~/.ssh/authorized_keys trên máy dev |
Nếu bạn muốn đi sâu hơn về cách giữ khoá an toàn khi làm việc với coding agent, xem thêm hướng dẫn cấu hình Claude Code, Cursor, Copilot để không lộ API key và cách bảo vệ MCP server và API key Claude. Với dự án dùng GitHub Actions, bài khoá GitHub Actions bằng lockfile giải thích cách chặn kiểu tấn công chuỗi cung ứng tương tự ở khâu CI.
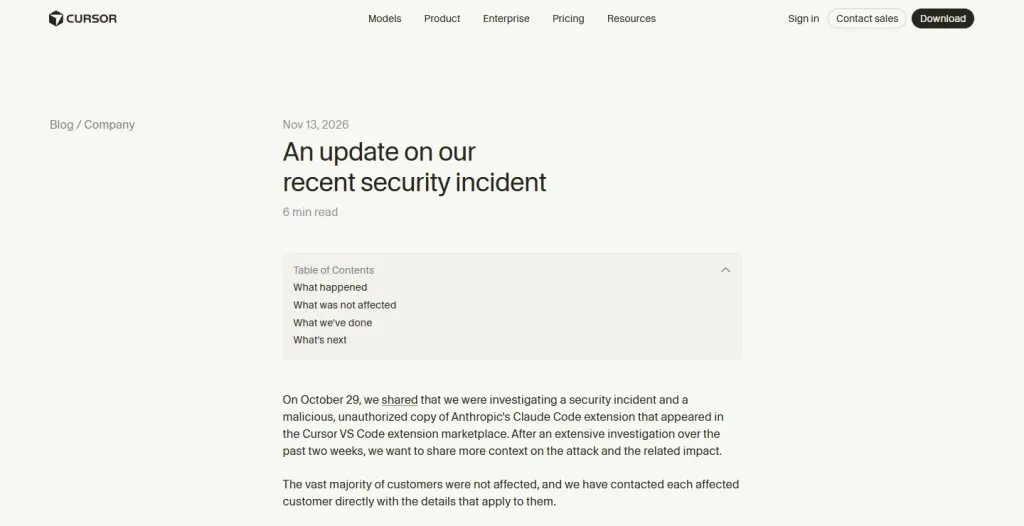
Về phía mình, Cursor cho biết đã chuyển toàn bộ lưu lượng suy luận khỏi Fireworks, cắt quyền truy cập dữ liệu dùng chung, đổi mọi credential tìm thấy, dựng lại chợ extension, bổ sung quét bí mật trong kho mã và triển khai lại toàn bộ hạ tầng sản xuất với sự hỗ trợ của chuyên gia điều tra bên ngoài.
Câu hỏi thường gặp
Tôi dùng VS Code chứ không dùng Cursor thì có sao không?
Không. Bản giả chỉ xuất hiện trên chợ extension của Cursor. VS Code Marketplace và Open VSX không phân phối bản độc hại.
Tôi dùng Claude Code trong terminal, cài qua npm thì sao?
Không bị ảnh hưởng. Gói Claude Code trên npm không được ghi nhận phát tán bản độc hại.
Không nhận được email của Cursor nghĩa là an toàn?
Theo Cursor, không nhận email nghĩa là dữ liệu của bạn không nằm trong phần trace bị lộ. Tuy vậy, chạy lệnh kiểm tra khoá svc-telemetry chỉ mất vài giây, nên vẫn nên làm nếu bạn dùng Cursor và Claude Code.
Tôi dùng Linux thì có bị không?
Thông báo của Cursor chỉ liệt kê gói cho macOS (chip Apple) và Windows x64. Danh sách dấu hiệu vẫn có mục cho Linux vì mã độc có nhánh xử lý cho Linux; chạy lệnh kiểm tra để chắc chắn.
Có cần đổi API key Anthropic không?
Nếu máy bị ảnh hưởng, có: đổi mọi khoá mà máy đó dùng. Nếu máy sạch nhưng bạn từng dán khoá vào phiên chat của agent trên Cursor mà không bật Privacy Mode, đổi khoá cũng là lựa chọn an toàn.
Kết luận
Vụ Claude Code giả trên Cursor bắt đầu từ một khoá lộ ở đối tác, đi qua nhật ký agent chứa credential, và kết thúc bằng một bản cập nhật trông hoàn toàn hợp lệ. Số người bị ảnh hưởng không nhiều, nhưng cách tấn công là lời nhắc cho mọi người dùng công cụ AI: dữ liệu bạn gửi đi và extension bạn cài đều là một phần bề mặt tấn công.
Nếu bạn dùng Cursor cùng Claude Code, hãy chạy lệnh kiểm tra khoá svc-telemetry ngay hôm nay. Kết quả của bạn thế nào? Chia sẻ ở phần bình luận, và theo dõi mmo.vn để cập nhật tin bảo mật cho người lập trình với AI mỗi tuần.
Nguồn tham khảo: Cursor (thông báo bảo mật 29/10/2026 và bản cập nhật 13/11/2026), The Hacker News, Microsoft, Socket, OpenSourceMalware, TechCrunch.