Copilot quét secret trước khi merge: cách bật từng bước
Copilot security review nay chạy GitHub secret scanning, bắt khoá API và mật khẩu trong code trước khi merge. Hướng dẫn bật trong Copilot CLI, ứng dụng, code review.
Trong bài này
- 14 phút đọc
- 11 phần
- 5 mẫu sao chép được
- 1 bảng tra cứu
Mục lục
- Có gì mới trong Copilot security review
- Vì sao cần quét secret trước khi merge
- Hai lớp phát hiện hoạt động thế nào
- Bật quét secret trong Copilot CLI
- Bật trong ứng dụng GitHub Copilot
- Bật cho Copilot code review trên pull request
- Copilot SDK cho agent tự viết
- Phát hiện secret bị lộ: làm gì trước
- Chi phí, giới hạn và hiểu lầm
- Câu hỏi thường gặp
- Kết luận
Cách bài viết này được thực hiện: bài dựa trên changelog của GitHub ngày 17/11/2026 “Secret scanning on demand for developers and agents”, changelog ngày 10/6/2026 về lệnh /security-review trong Copilot CLI, tài liệu GitHub Docs về phiên agent trong ứng dụng GitHub Copilot, Copilot code review và danh sách mẫu secret được hỗ trợ, cùng số liệu nghiên cứu của Apiiro do The Hacker News đưa ngày 07/11/2026, đọc ngày 19/11/2026. Các ví dụ mật khẩu trong bài đều là giá trị giả.
Vibe code nhanh nhất là khi bạn để AI viết, chạy và commit thay mình. Nhưng cũng vì nhanh mà rất dễ có một dòng PGPASSWORD=... hay một khoá API lọt vào commit mà không ai để ý. Đầu tháng 11/2026, nghiên cứu của Apiiro cho thấy hàng nghìn secret bị lộ trên GitHub chỉ qua file cấu hình của agent lập trình, và nhiều mật khẩu gõ thẳng trong lệnh đã qua mặt cả các công cụ quét phổ biến.
Ngày 17/11/2026, GitHub đáp lại đúng chỗ đau đó: chuyên gia security review của Copilot giờ chạy cả GitHub secret scanning, ngay trên phần thay đổi bạn hoặc agent vừa viết, trước khi merge. Tính năng có mặt ở Copilot CLI, ứng dụng GitHub Copilot, Copilot SDK và Copilot code review, ở dạng xem trước công khai.
Bài này giải thích tính năng hoạt động thế nào, hướng dẫn bật từng bước ở từng nơi, và những việc phải làm ngay nếu bạn phát hiện mình đã lỡ đẩy khoá lên kho mã.
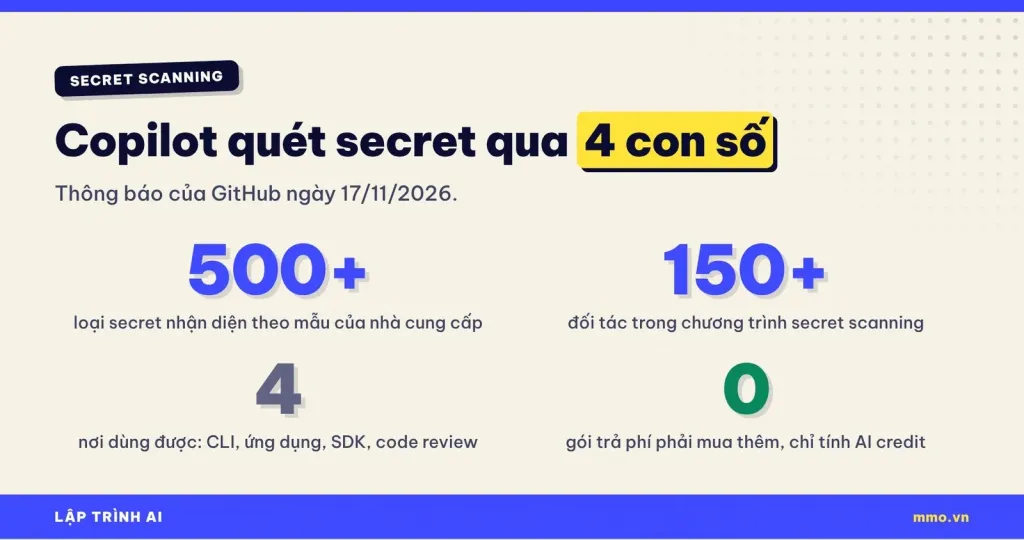
Câu trả lời ngắn: GitHub cho Copilot quét secret theo yêu cầu bằng hai lớp: hơn 500 mẫu secret của nhà cung cấp và một model tinh chỉnh bắt mật khẩu không có định dạng. Trong Copilot CLI, gõ /settings aiSecretDetection on rồi chạy /security-review; trong ứng dụng Copilot, bật AI secret detection ở Settings, Experimental. Tính năng chỉ quét phần thay đổi, mặc định tắt.
Tóm tắt nhanh
- Ra mắt ngày 17/11/2026, dạng xem trước công khai, mặc định tắt, phải tự bật.
- Hai lớp phát hiện: hơn 500 loại secret theo mẫu (xây cùng hơn 150 đối tác) và model tinh chỉnh đọc ngữ cảnh code.
- Dùng được trong Copilot CLI, ứng dụng GitHub Copilot, Copilot SDK và Copilot code review trên pull request.
- Không cần mua gói mới; lượt quét tính vào AI credit theo SKU Secret Protection AI Credit.
- Chỉ quét phần thay đổi, không quét lịch sử kho mã; vẫn cần secret scanning của kho và thói quen đổi khoá khi lộ.
Nội dung chính:
- Có gì mới trong Copilot security review
- Vì sao cần quét secret trước khi merge
- Hai lớp phát hiện hoạt động thế nào
- Bật quét secret trong Copilot CLI
- Bật trong ứng dụng GitHub Copilot
- Bật cho Copilot code review trên pull request
- Copilot SDK cho agent tự viết
- Phát hiện secret bị lộ: làm gì trước
- Chi phí, giới hạn và hiểu lầm
- Câu hỏi thường gặp
Có gì mới trong Copilot security review
Copilot vốn có một “chuyên gia” tên là security review, dùng LLM để soát lỗ hổng trong phần code bạn đang sửa. Lệnh /security-review ra mắt trong Copilot CLI từ ngày 10/6/2026, sau đó có mặt trong ứng dụng GitHub Copilot. Điểm mới ngày 17/11/2026 là security review chạy thêm GitHub secret scanning song song với phần review bằng LLM.
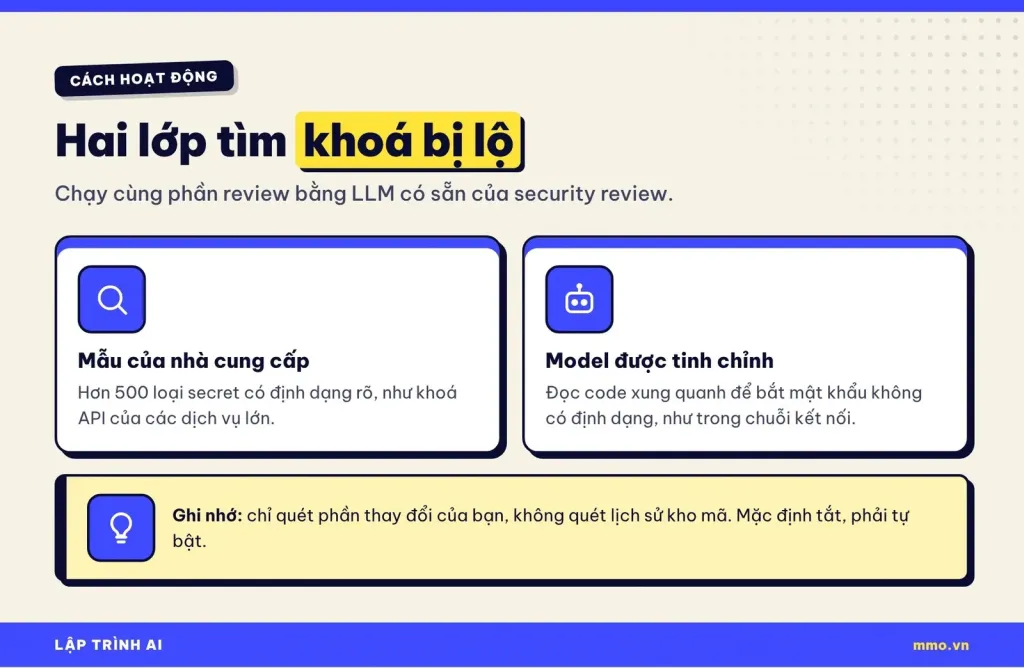
Mục tiêu GitHub nêu rõ: bắt secret trong thay đổi code trước khi chúng được merge. Tính năng chỉ kiểm tra phần thay đổi của bạn, không lục lại lịch sử kho mã. Nó là tuỳ chọn, mặc định tắt; khi chưa bật, security review chỉ dùng cách phát hiện bằng LLM như trước.
Điều đáng chú ý là GitHub nhắm thẳng tới agent. Trong Copilot CLI và ứng dụng, bạn có thể bảo agent tự giao việc cho chuyên gia security-review sau khi viết xong; trong Copilot SDK, bạn có thể buộc agent của mình xin security review trước khi trả kết quả. Nói cách khác, AI viết code, rồi chính AI tự kiểm tra xem có lỡ nhét khoá vào không.
Vì sao cần quét secret trước khi merge
Ngày 07/11/2026, The Hacker News đưa tin nghiên cứu của công ty bảo mật Apiiro về tuỳ chọn “Yes, and don’t ask again” của Claude Code. Khi bạn chọn tuỳ chọn này, lệnh vừa duyệt có thể được lưu nguyên văn, kể cả mật khẩu hay khoá API trong lệnh, vào file .claude/settings.local.json của dự án. mmo.vn đã phân tích chi tiết vụ này trong bài lộ API key, mật khẩu qua AI coding agent.
Con số đáng chú ý nhất cho chủ đề hôm nay nằm ở phần công cụ quét. Apiiro chạy gitleaks và TruffleHog trên mọi bản sao file tìm được. Trong 1.122 file có chứa secret, gitleaks chỉ báo 564 file, TruffleHog báo 643 file, và 215 file không công cụ nào phát hiện. Phần lớn ca bị bỏ sót là mật khẩu gõ thẳng trong lệnh, ví dụ sau PGPASSWORD=, sshpass -p hay mysql -p, vốn trông như chữ bình thường với các công cụ quét theo mẫu.
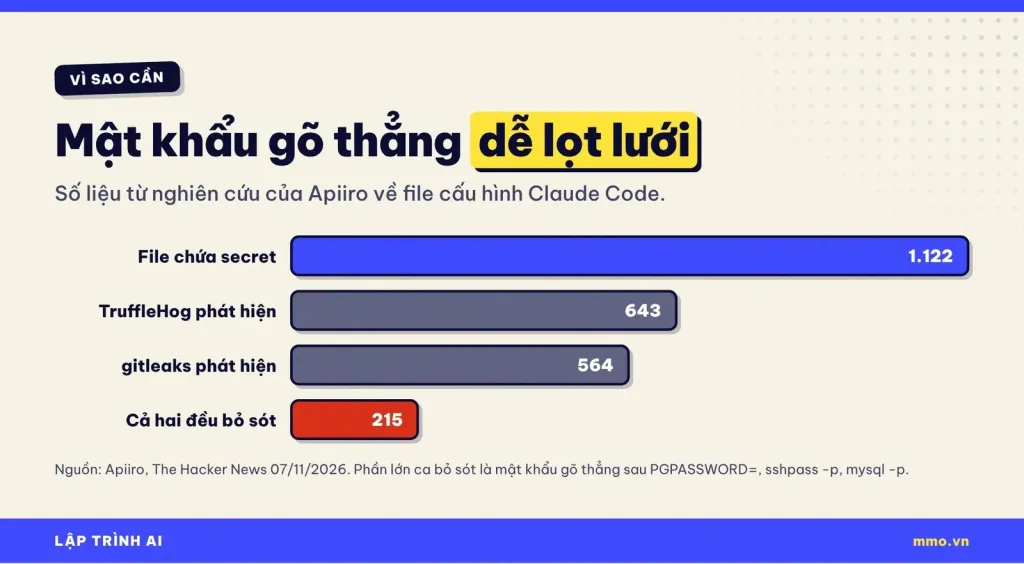
Đó chính là lý do lớp thứ hai của GitHub, model được tinh chỉnh đọc ngữ cảnh, đáng để bật. Một secret không có định dạng đặc trưng (như mật khẩu cơ sở dữ liệu tự đặt) chỉ có thể nhận ra khi hiểu nó nằm ở đâu và được dùng làm gì.
Hai lớp phát hiện hoạt động thế nào
Theo changelog, phần secret scanning mới trong security review gồm hai lớp:
- Mẫu của nhà cung cấp (provider patterns): nhận diện hơn 500 loại secret trong danh mục của GitHub, được xây cùng hơn 150 đối tác qua chương trình secret scanning partner. Đây là các khoá có định dạng rõ, dễ bắt chính xác.
- Model phát hiện được tinh chỉnh: đọc code xung quanh để tìm secret có khả năng cao, kể cả mật khẩu và thông tin đăng nhập trong chuỗi kết nối, ngay cả khi chúng không có định dạng nhận diện được.
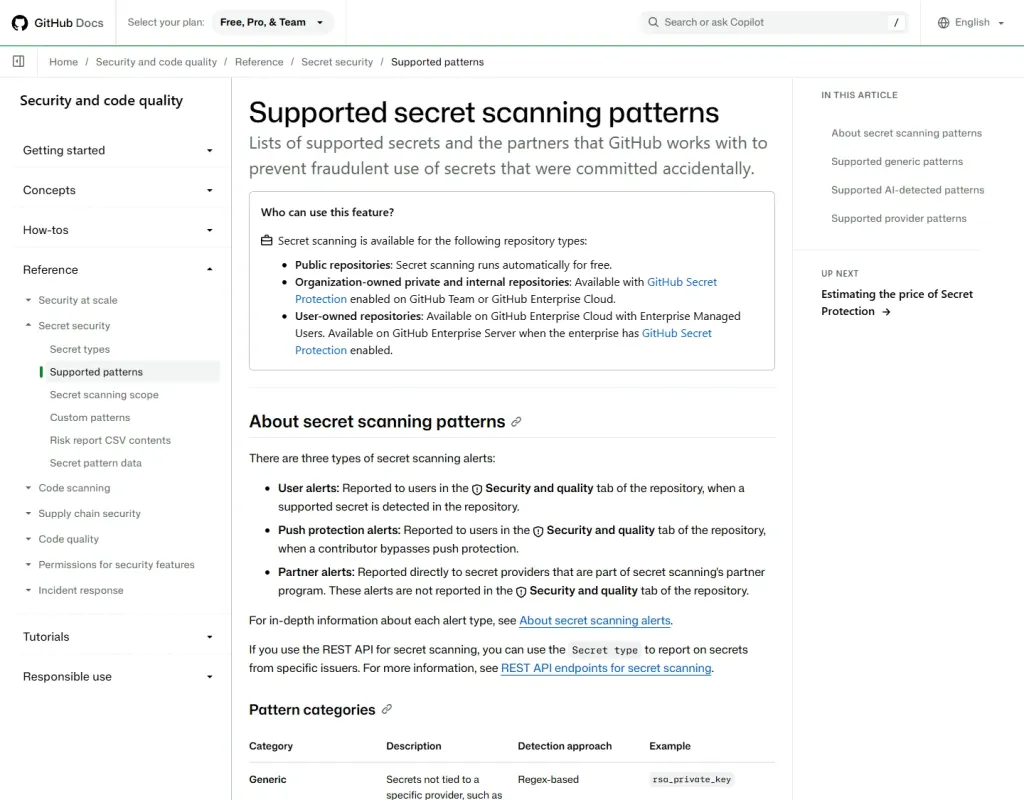
Bạn có thể xem danh sách các loại secret có mẫu được hỗ trợ trên GitHub Docs, gồm cả thông tin về loại nào có cảnh báo cho người dùng, loại nào có bảo vệ khi push và loại nào được gửi cho đối tác.
Để thấy khác biệt, hãy xem ví dụ dưới. Dòng đầu là kiểu lệnh agent hay sinh ra khi bạn đưa mật khẩu vào yêu cầu; nó không có định dạng khoá đặc trưng nên công cụ quét theo mẫu dễ bỏ qua. (Mật khẩu và máy chủ đều là giá trị giả.)
# KHÔNG NÊN: mật khẩu gõ thẳng, sẽ nằm lại trong lịch sử lệnh, file cấu hình, commit
PGPASSWORD=MatKhauGia_123 psql -h db.example.com -U app -d shop

# NÊN: đọc chuỗi kết nối từ biến môi trường do trình quản lý secret cấp
psql "$DB_URL"
Giải thích: dòng # là chú thích. Ở cách thứ hai, lệnh chỉ chứa tên biến $DB_URL; giá trị thật nằm ngoài mã nguồn, nên dù lệnh được lưu lại hay commit thì cũng không lộ mật khẩu. Đây cũng là khuyến nghị của Apiiro.
Bật quét secret trong Copilot CLI
Copilot CLI là nơi người vibe code dùng nhiều nhất. Làm theo bốn bước sau, tốt nhất trước mỗi lần commit hoặc mở pull request.
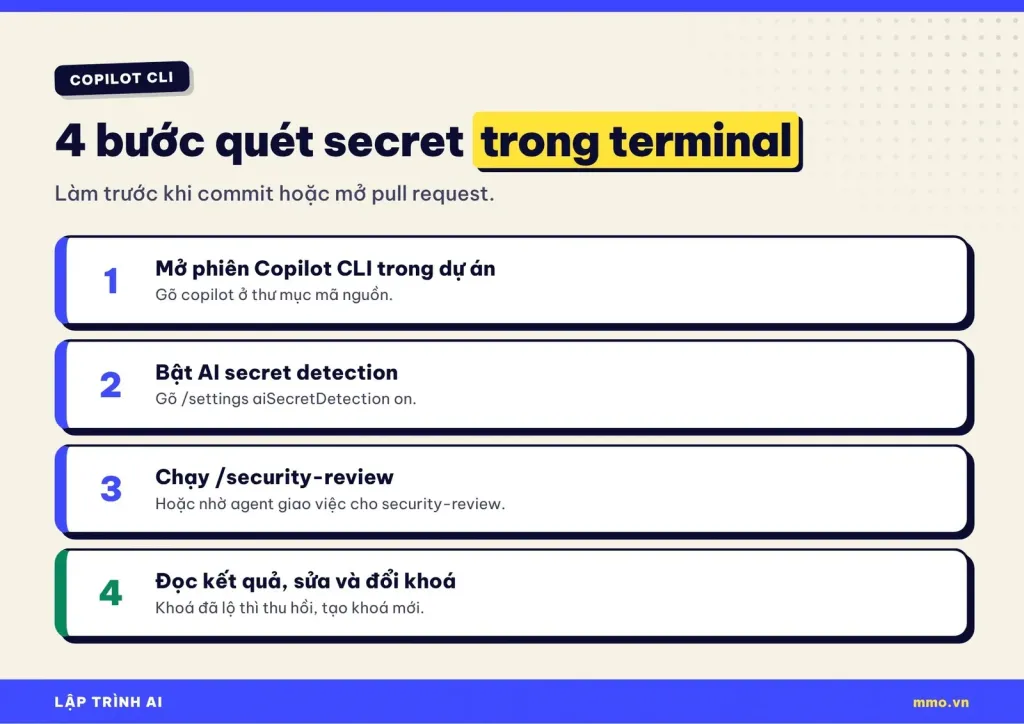
1. Mở phiên Copilot CLI trong thư mục dự án
cd duong-dan-toi-du-an
copilot
Giải thích: cd chuyển vào thư mục mã nguồn, copilot mở phiên tương tác của Copilot CLI tại đó. Security review sẽ xem các thay đổi trong thư mục này.
2. Bật AI secret detection
Trong phiên tương tác, gõ:
/settings aiSecretDetection onGiải thích: lệnh /settings đổi cấu hình của Copilot CLI; aiSecretDetection on bật phần secret scanning cho security review. Chỉ cần bật một lần.
3. Chạy security review
/security-reviewGiải thích: lệnh quét các thay đổi hiện tại, trả về những phát hiện có độ tin cậy cao kèm mức nghiêm trọng, độ tin cậy và gợi ý sửa. Nếu agent vừa viết code cho bạn, bạn cũng có thể yêu cầu nó giao việc cho chuyên gia security-review qua công cụ task, ví dụ: “Viết xong thì chạy security review cho các thay đổi và báo lại secret nếu có”.
4. Đọc kết quả, sửa và đổi khoá
Nếu review báo secret, đừng chỉ xoá dòng đó. Khoá đã từng nằm trong file trên máy có thể đã được đồng bộ, sao lưu hay commit ở đâu đó. Xem mục phát hiện secret bị lộ bên dưới.
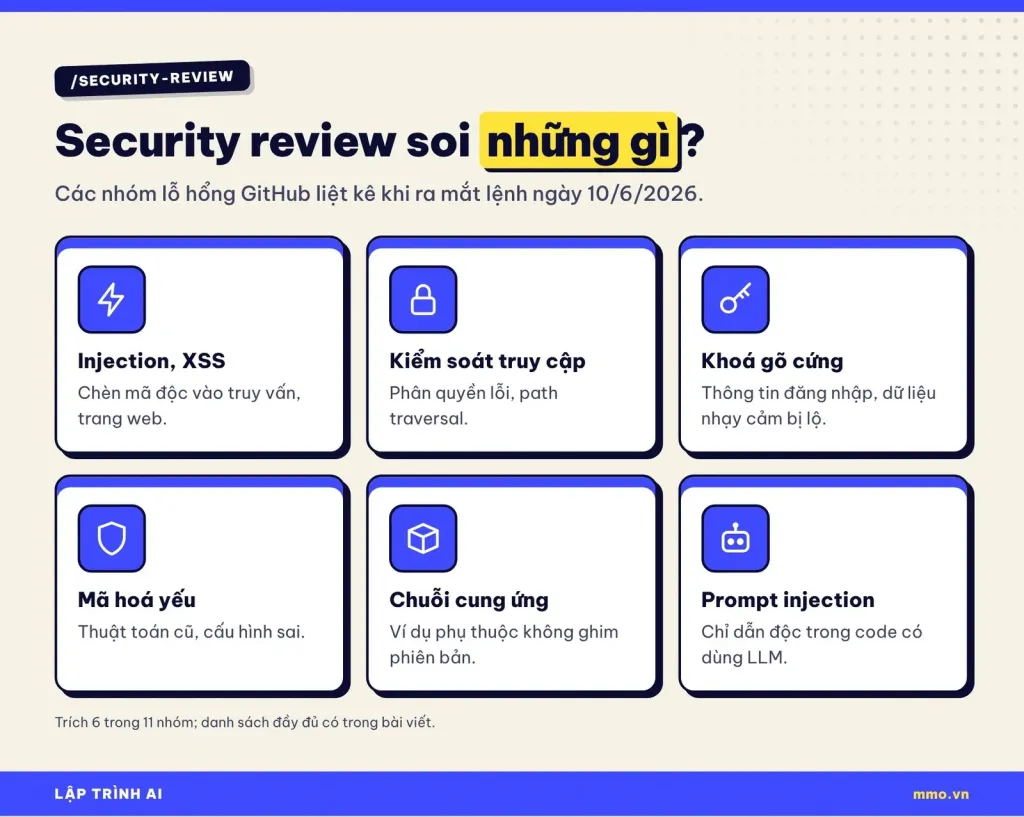
Ngoài secret, /security-review còn soát nhiều nhóm lỗ hổng khác. Khi ra mắt ngày 10/6/2026, GitHub liệt kê 11 nhóm: injection và XSS; lỗi kiểm soát truy cập và path traversal; SSRF; giải tuần tự hoá không an toàn và prototype pollution; mã hoá yếu; thông tin đăng nhập gõ cứng và lộ dữ liệu nhạy cảm; lỗi xác thực và CORS; cấu hình bảo mật sai; rủi ro chuỗi cung ứng như phụ thuộc không ghim phiên bản; và prompt injection chéo (XPIA) trong code có dùng LLM.
Bật trong ứng dụng GitHub Copilot
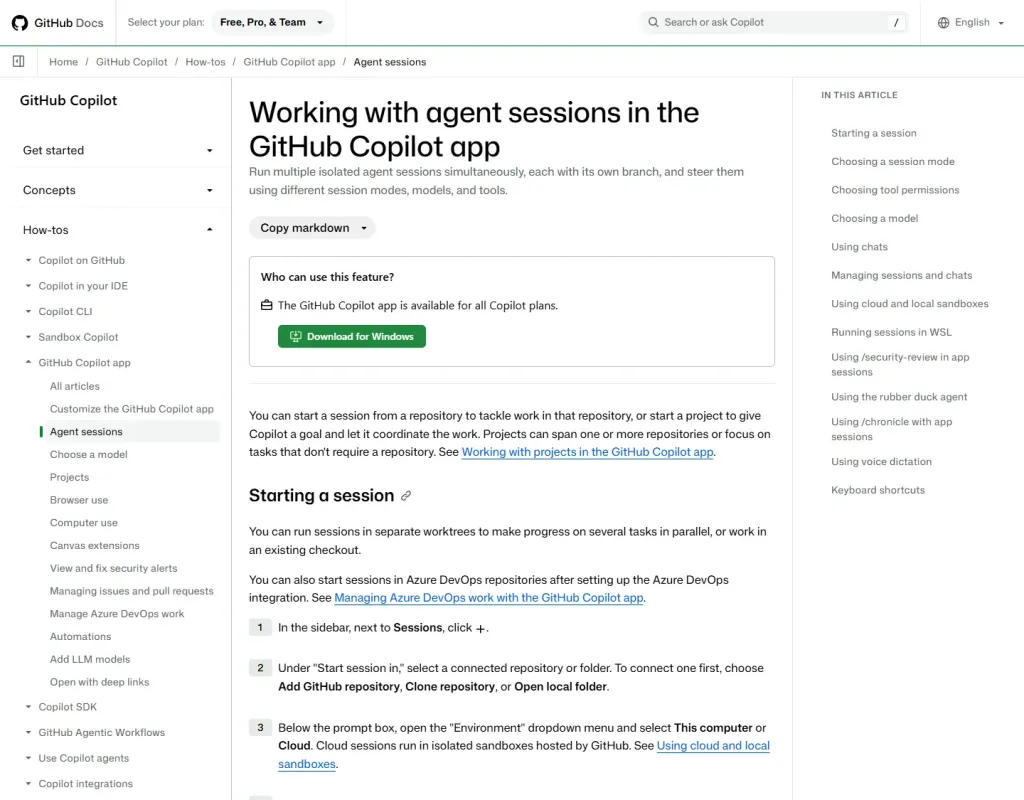
Ứng dụng GitHub Copilot (bản desktop) cho phép chạy nhiều phiên agent cùng lúc. Để bật quét secret:
- Mở ứng dụng, vào Settings, mục Experimental.
- Bật AI secret detection.
- Trong một phiên đang có thay đổi code, gõ
/security-reviewvào ô nhập và nhấn Enter, hoặc để agent tự giao việc qua công cụtask. - Xem các phát hiện, áp dụng gợi ý sửa ngay trong phiên rồi kiểm tra lại.
Tài liệu GitHub Docs mô tả /security-review trong ứng dụng là bước kiểm tra nhẹ trên thay đổi cục bộ trước khi mở pull request, bổ sung chứ không thay thế code scanning, Dependabot và secret scanning của kho.
Bật cho Copilot code review trên pull request
Lớp cuối cùng nằm ở pull request: kể cả khi ai đó bỏ qua bước kiểm tra lúc viết code, Copilot code review vẫn có thể gắn cờ secret trên các dòng được thêm vào.
- Vào kho mã trên GitHub, mở Settings, chọn Copilot, rồi Code review.
- Trong phần Security, bật Secret scanning.
- Trên pull request, yêu cầu review từ Copilot ở mục Reviewers, hoặc thiết lập review tự động.
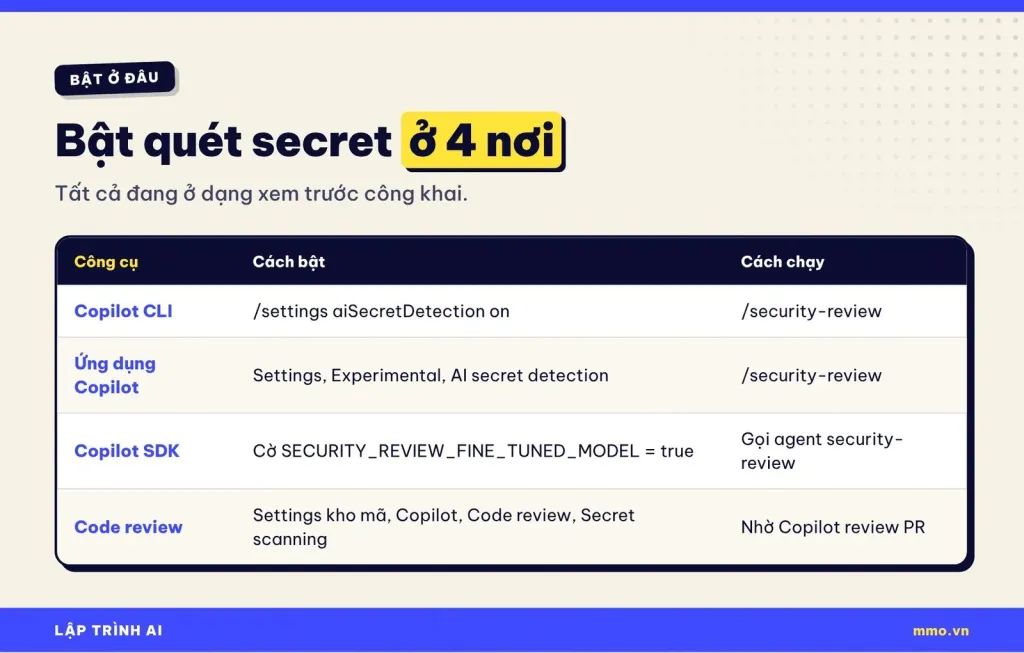
| Công cụ | Cách bật | Cách chạy quét |
|---|---|---|
| Copilot CLI | Gõ /settings aiSecretDetection on trong phiên tương tác | Chạy /security-review hoặc giao việc cho agent security-review |
| Ứng dụng GitHub Copilot | Settings, Experimental, bật AI secret detection | Chạy /security-review hoặc giao việc qua task |
| Copilot SDK | Đặt cờ SECURITY_REVIEW_FINE_TUNED_MODEL là true khi tạo phiên | Gọi agent security-review từ phiên |
| Copilot code review | Settings kho mã, Copilot, Code review, bật Secret scanning | Yêu cầu Copilot review pull request |
Copilot SDK cho agent tự viết
Nếu bạn tự xây agent bằng Copilot SDK, GitHub cho phép cài sẵn bước kiểm tra để agent luôn xin security review trước khi trả thay đổi. Theo changelog, bạn đặt cờ tính năng SECURITY_REVIEW_FINE_TUNED_MODEL thành true khi tạo phiên, rồi để agent của phiên giao việc, hoặc gọi session.rpc.tasks.startAgent với agentType là "security-review".
Changelog chỉ nêu tên cờ và hàm, không đưa đoạn mã đầy đủ, nên mmo.vn không viết ví dụ hoàn chỉnh để tránh sai cú pháp. Hãy đối chiếu với tài liệu Copilot SDK của phiên bản bạn đang dùng trước khi tích hợp.
Phát hiện secret bị lộ: làm gì trước
Công cụ quét chỉ giúp bạn biết. Phần quan trọng là xử lý đúng thứ tự. Các khuyến nghị dưới đây tổng hợp từ nghiên cứu của Apiiro:
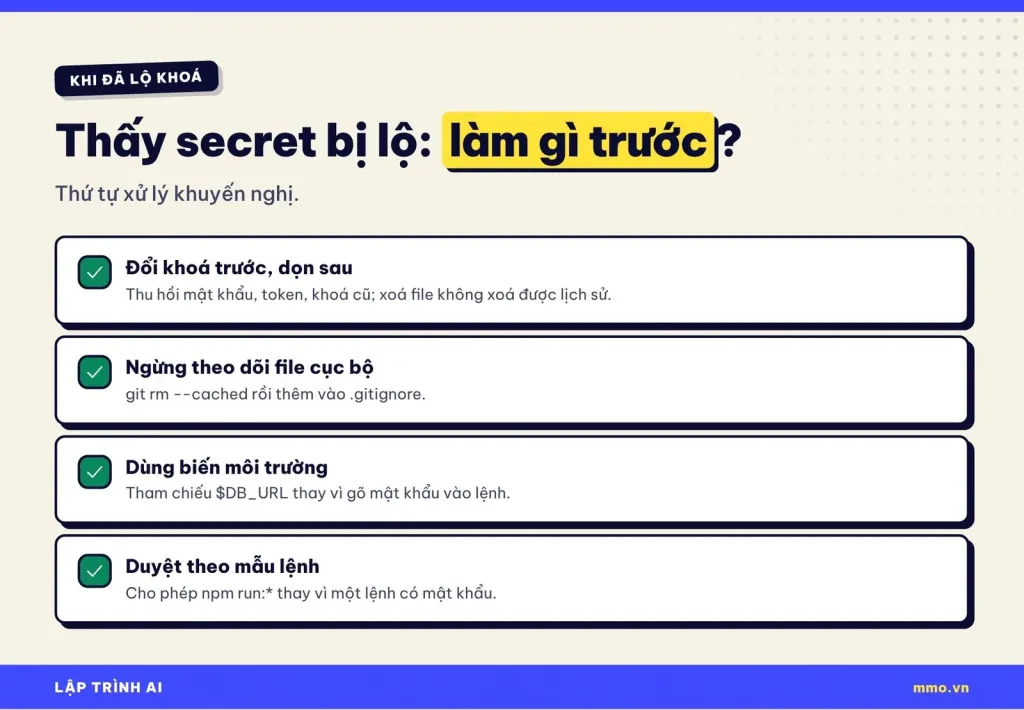
1. Đổi khoá trước, dọn sau
Thu hồi và tạo lại mọi mật khẩu, token, khoá mà file từng chứa. Xoá file hay sửa commit không xoá được lịch sử git, các bản fork hay bản sao đã tải về.
2. Ngừng theo dõi file cấu hình cục bộ
git rm --cached .claude/settings.local.json
echo ".claude/settings.local.json" >> .gitignore
git commit -m "Ngung theo doi file cau hinh cuc bo cua Claude Code"
Giải thích: git rm --cached bỏ file khỏi kho mã nhưng vẫn giữ trên máy; dòng echo ... >> .gitignore thêm đường dẫn vào cuối .gitignore để git bỏ qua về sau; git commit ghi lại thay đổi. Làm tương tự với .env nếu dự án có.
3. Dùng biến môi trường thay vì gõ khoá vào lệnh
Như ví dụ ở trên, hãy để agent tham chiếu $DB_URL hay $API_KEY từ trình quản lý secret, đừng dán giá trị thật vào khung chat.
4. Duyệt theo mẫu lệnh, không duyệt lệnh có mật khẩu
Khi agent hỏi quyền, hãy cho phép theo mẫu như Bash(npm run:*) thay vì “luôn cho phép” một lệnh cụ thể đang chứa mật khẩu. Xem thêm cách thiết lập quyền trong bài ultrathink, Fable 5.2 và quyền mới trong Claude Code.
Chi phí, giới hạn và hiểu lầm
Về chi phí, GitHub nói không cần gói bổ sung: nếu bạn dùng được Copilot security review hoặc Copilot code review thì dùng được secret scanning. Các lượt quét tiêu AI credit theo SKU Secret Protection AI Credit. Changelog không nêu số credit cho mỗi lượt quét, nên bạn nên theo dõi mức dùng trong vài ngày đầu.
Về giới hạn, cần nhớ ba điều. Tính năng đang ở dạng xem trước công khai nên cách hoạt động có thể thay đổi. Nó chỉ quét phần thay đổi, không quét lịch sử. Và nó là lớp kiểm tra nhanh trước khi commit, không thay cho secret scanning của kho, push protection hay code scanning.
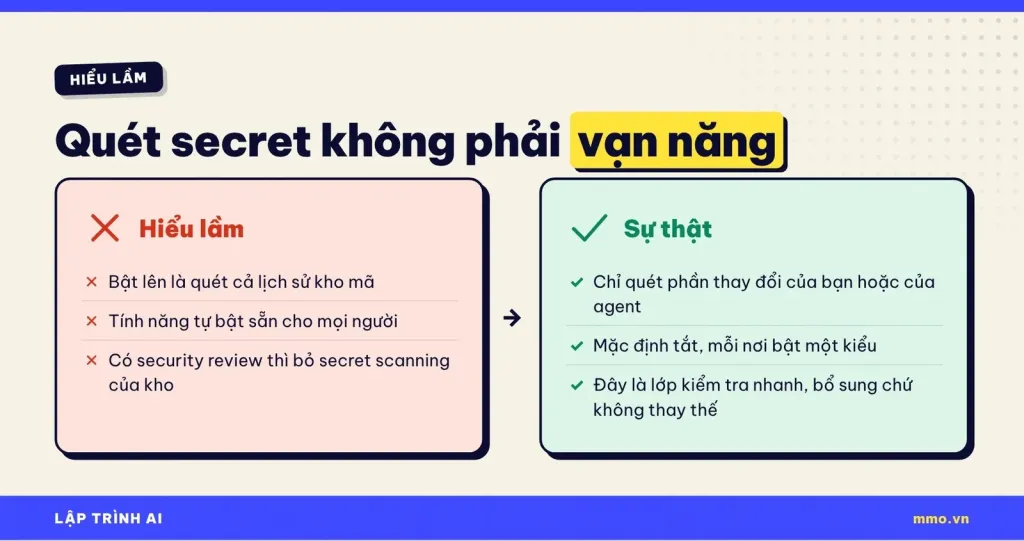
Hiểu lầm 1: bật lên là quét được cả kho mã cũ
Không. Tính năng chỉ xem thay đổi của bạn hoặc của agent. Muốn rà lịch sử, hãy dùng secret scanning của kho hoặc công cụ quét lịch sử riêng.
Hiểu lầm 2: tính năng đã bật sẵn
Không. Mặc định tắt, và mỗi nơi bật một kiểu: lệnh /settings trong CLI, mục Experimental trong ứng dụng, cờ trong SDK, cài đặt kho cho code review.
Hiểu lầm 3: có security review thì không cần gì thêm
Security review là bước kiểm tra nhẹ, theo yêu cầu. Các lớp như push protection và secret scanning của kho vẫn cần thiết, và thói quen không đưa khoá thật cho AI vẫn là lớp bảo vệ rẻ nhất.
Câu hỏi thường gặp
Tài khoản Copilot miễn phí có dùng được không?
Changelog không nêu riêng theo gói, chỉ nói ai dùng được Copilot security review hoặc Copilot code review thì dùng được secret scanning, và tính phí bằng AI credit. Tài liệu ứng dụng GitHub Copilot ghi ứng dụng có cho mọi gói Copilot; bạn nên kiểm tra mục AI credit trong tài khoản trước khi dùng nhiều.
Tính năng có quét được mật khẩu tự đặt không?
Đó chính là việc của model được tinh chỉnh: đọc ngữ cảnh để bắt mật khẩu, thông tin đăng nhập trong chuỗi kết nối kể cả khi không có định dạng nhận diện được. Tuy vậy không công cụ nào bắt được tất cả, nên đừng dựa hoàn toàn vào nó.
Tôi dùng Claude Code hoặc Cursor thì có dùng được không?
Tính năng nằm trong Copilot CLI, ứng dụng Copilot, Copilot SDK và Copilot code review. Nếu kho mã của bạn ở GitHub, bạn vẫn có thể bật Copilot code review để soát pull request do bất kỳ agent nào tạo ra.
Khác gì push protection của GitHub?
Push protection chặn secret khi bạn đẩy lên GitHub. Tính năng mới chạy sớm hơn, ngay trên máy khi bạn hoặc agent vừa viết code, và có thêm model đọc ngữ cảnh. Hai lớp bổ sung cho nhau.
Kết luận
Khi AI viết và commit code ngày càng nhiều, việc một khoá API lọt vào kho mã không còn là chuyện hiếm. Bản cập nhật ngày 17/11/2026 đưa secret scanning vào đúng vòng lặp của agent: viết xong, tự quét, sửa, rồi mới mở pull request. Với người mới vibe code, hãy bật aiSecretDetection trong Copilot CLI, tập thói quen chạy /security-review trước mỗi commit, bật Secret scanning cho Copilot code review ở các kho quan trọng, và nhớ quy tắc vàng: lộ khoá thì đổi khoá trước, dọn sau.
Bạn đã từng lỡ đẩy khoá API lên GitHub chưa, và bạn xử lý thế nào? Chia sẻ ở phần bình luận, và theo dõi mmo.vn để nhận thêm hướng dẫn lập trình an toàn với AI. Nếu bạn muốn thêm một lớp bảo vệ cho máy khi để agent tự chạy lệnh, đọc tiếp bài external sandbox cho Claude Code, Codex.
Nguồn tham khảo: GitHub Changelog (17/11/2026 và 10/6/2026), GitHub Docs (phiên agent trong ứng dụng GitHub Copilot, Copilot code review, Supported secret scanning patterns), The Hacker News (07/11/2026) về nghiên cứu của Apiiro.