External sandbox: nhốt Claude Code, Codex vào hộp cát an toàn
External sandbox chạy lệnh của Claude Code, Codex, Pi trong máy Linux cô lập, chặn mạng và giấu khoá API. Hướng dẫn chạy thử v86, nối Claude Code, Codex từng bước.
Trong bài này
- 16 phút đọc
- 11 phần
- 10 mẫu sao chép được
- 1 bảng tra cứu
Mục lục
- Vì sao agent lập trình cần hộp cát
- External sandbox là gì
- Ba bản mẫu và nên chọn bản nào
- Claude Code, Codex, Pi được nhốt tới đâu
- Hướng dẫn chạy thử với v86 và Pi
- Nối Claude Code với sandbox
- Nối Codex với sandbox
- Kiểm soát mạng và giấu khoá API bằng proxy
- Giới hạn và hiểu lầm phổ biến
- Câu hỏi thường gặp
- Kết luận
Cách bài viết này được thực hiện: bài dựa trên bài công bố “External sandboxes for coding agents” trên blog Prime Radiant ngày 16/11/2026, ghi chú của Simon Willison ngày 17/11/2026 và các kho mã nguồn mở external-sandbox, external-sandbox-v86 trên GitHub, đọc ngày 19/11/2026. Các lệnh trong bài lấy từ tài liệu gốc; phần giải thích và lời khuyên cho người dùng Windows là gợi ý của mmo.vn.
Khi vibe code, bạn thường để Claude Code, Codex hay một agent khác tự chạy lệnh: cài thư viện, chạy test, sửa file. Mỗi lần agent hỏi “cho phép chạy lệnh này không?” bạn lại phải đọc và bấm đồng ý. Bấm nhiều thì mỏi, mỏi thì bấm bừa. Đó là lúc một lệnh xoá nhầm thư mục, hay một đoạn chỉ dẫn độc giấu trong trang web, có thể gây hại thật trên máy bạn.
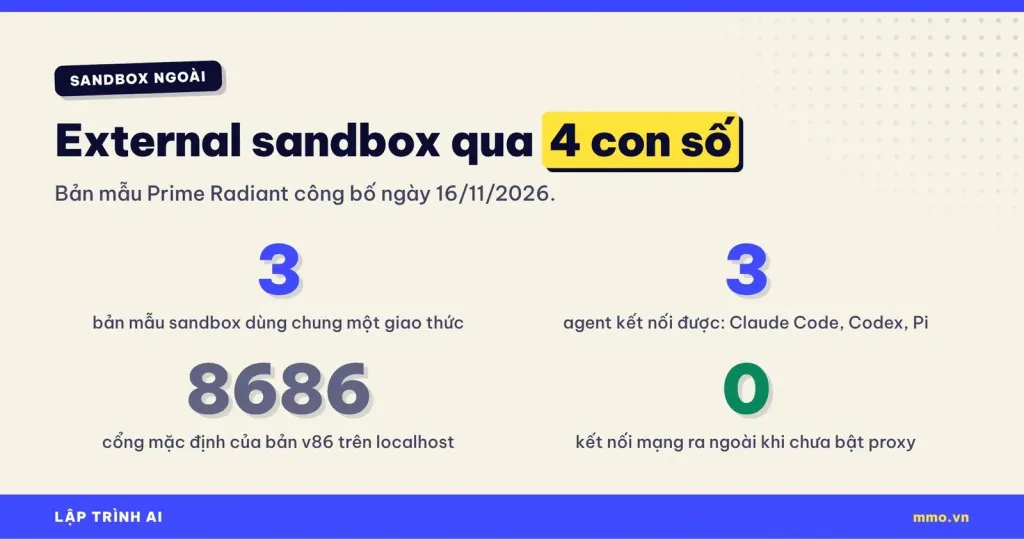
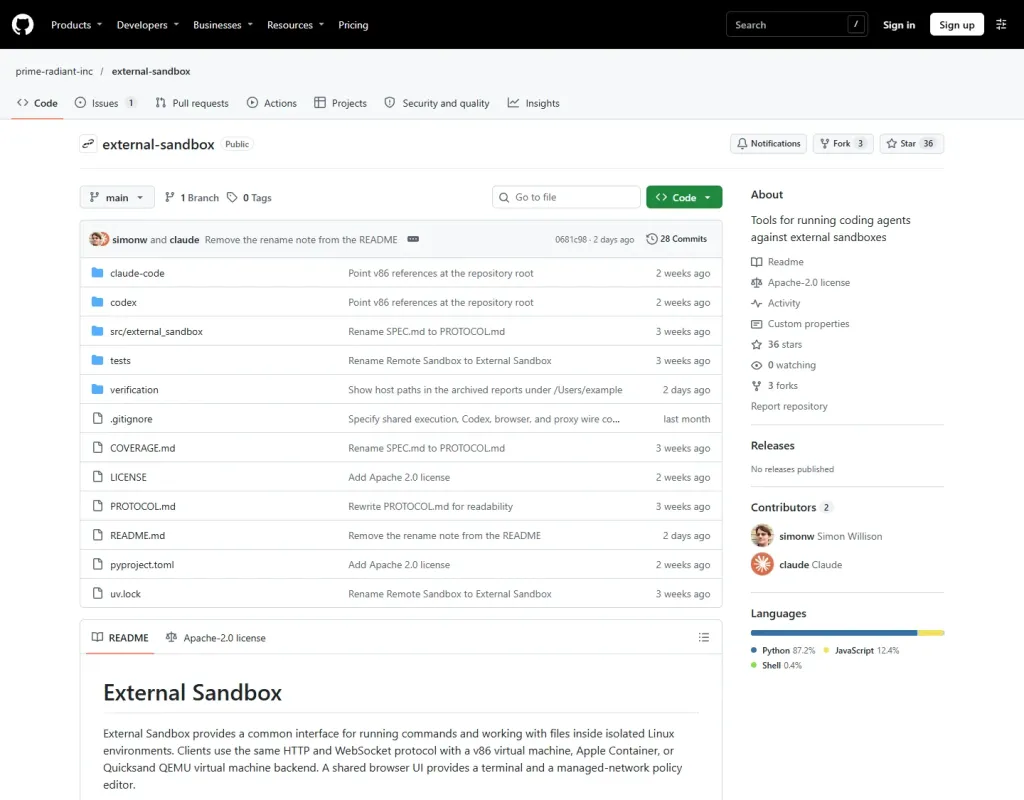
Ngày 16/11/2026, nhóm Prime Radiant công bố một hướng làm khác: external sandbox (tạm dịch: hộp cát bên ngoài). Agent vẫn chạy trên máy bạn như bình thường, nhưng mọi lệnh nó muốn thực thi được gửi sang một máy Linux nhỏ, cô lập, chỉ nhìn thấy những thư mục bạn cho phép và không ra được Internet nếu bạn chưa mở. Nhóm phát hành ba bản mẫu mã nguồn mở, kết nối được với Claude Code, Codex và Pi.
Bài này giải thích external sandbox là gì, khác gì chế độ tự duyệt có sẵn trong agent, rồi hướng dẫn từng bước chạy thử, nối với Claude Code và Codex, cấu hình proxy để agent gọi API mà không bao giờ thấy khoá thật.
Câu trả lời ngắn: external sandbox là mô hình chạy agent lập trình bên ngoài hộp cát, còn lệnh của agent thì chạy trong một máy Linux cô lập. Bạn bật một sandbox server (ví dụ npx --yes external-sandbox-v86), rồi cấu hình Claude Code, Codex hoặc Pi gửi lệnh tới địa chỉ 127.0.0.1:8686. Mạng mặc định bị chặn, khoá API được proxy thay vào ở phút cuối.
Tóm tắt nhanh
- Prime Radiant công bố external sandbox ngày 16/11/2026, kèm ba bản mẫu mã nguồn mở dùng chung một giao thức.
- Bản dễ thử nhất là
external-sandbox-v86: chỉ cần Node.js 22.19 trở lên, chạy Alpine Linux trong WebAssembly.- Hai bản còn lại dùng Apple Containers và QEMU (qua Quicksand của Microsoft), cần máy Mac chip Apple.
- Codex và Pi gửi gần như toàn bộ thao tác vào sandbox; Claude Code chỉ gửi lệnh Bash, còn công cụ Read và Edit vẫn chạy trên máy thật.
- Mặc định không có mạng; proxy cho phép từng máy chủ, từng phương thức và tự thay khoá API thật vào yêu cầu.
- Đây là bản thử nghiệm, chưa được kiểm định cho dữ liệu nhạy cảm.
Nội dung chính:
- Vì sao agent lập trình cần hộp cát
- External sandbox là gì
- Ba bản mẫu và nên chọn bản nào
- Claude Code, Codex, Pi được nhốt tới đâu
- Hướng dẫn chạy thử với v86 và Pi
- Nối Claude Code với sandbox
- Nối Codex với sandbox
- Kiểm soát mạng và giấu khoá API bằng proxy
- Giới hạn và hiểu lầm phổ biến
- Câu hỏi thường gặp
Vì sao agent lập trình cần hộp cát
Agent lập trình mạnh ở chỗ nó tự làm: đọc mã, chạy lệnh, sửa file, chạy lại test cho tới khi xanh. Nhưng cũng chính vì vậy, bất cứ thứ gì agent đọc hoặc sửa được trên máy đều có thể bị làm hỏng hoặc bị lộ. Lỗi có thể đến từ chính model (hiểu sai yêu cầu, xoá nhầm), hoặc từ bên ngoài, khi agent đọc một trang web, một file README hay một issue có chứa chỉ dẫn độc (prompt injection).
Cách phòng thủ quen thuộc là duyệt tay từng lệnh. Bài công bố của Prime Radiant chỉ ra điểm yếu: duyệt tay chậm và gây “mệt mỏi phê duyệt”, người dùng dần bấm đồng ý mà không đọc. Các công cụ lớn đã thêm chế độ để AI tự duyệt, như auto mode của Claude Code hay auto-review của Codex, nhưng những chế độ này vẫn dựa vào việc một model phán đoán đúng từng hành động.
Nhóm tác giả muốn một lớp bảo vệ không phụ thuộc vào phán đoán của model. Điều này càng quan trọng khi bạn thử các model rẻ hoặc model chạy trên máy (local model): chúng dễ mắc lỗi hơn và dễ bị dẫn dắt bởi chỉ dẫn độc hơn. Nếu lệnh chỉ chạy được trong một hộp cát không có mạng và chỉ thấy đúng thư mục dự án, thì dù model có làm bậy, thiệt hại cũng bị khoanh lại.
Với người mới vibe code ở Việt Nam, bài học này rất thực tế. mmo.vn từng viết về vụ lộ API key, mật khẩu qua AI coding agent và cách bảo vệ MCP server và API key Claude. Sandbox là lớp tiếp theo: kể cả khi bạn lỡ cho agent quá nhiều quyền, nó vẫn không chạm được vào phần còn lại của máy.
External sandbox là gì
Có hai cách dựng hộp cát cho agent. Cách thứ nhất là đặt cả agent vào trong sandbox, như dịch vụ Sprites của Fly. Cách thứ hai là để agent ở ngoài, chỉ gửi lệnh vào một sandbox riêng. Prime Radiant chọn cách thứ hai và gọi là external sandbox.
Lý do được nêu rõ: khi agent ở ngoài, nó không thể tự sửa chính mình hay môi trường trực tiếp của mình, và ranh giới giữa “agent” với “nơi lệnh chạy” được xác định rõ, dễ kiểm tra hơn. Agent và sandbox vẫn có thể chạy trên cùng một máy, ví dụ cùng chiếc MacBook của bạn.
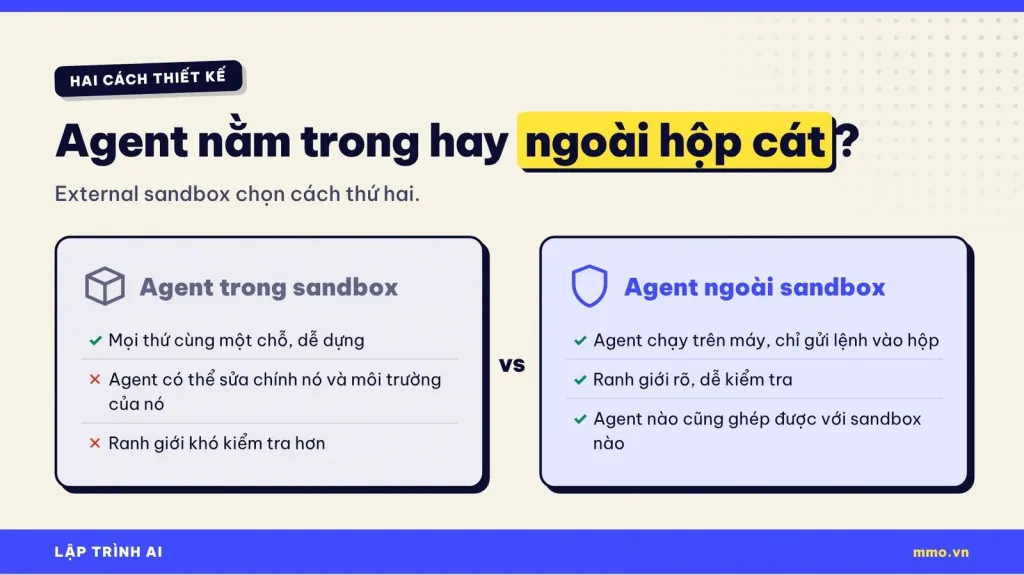
Theo bài công bố, một external sandbox có các đặc điểm sau:
- Agent chạy trên máy chủ (máy của bạn), chỉ gửi yêu cầu thực thi sang sandbox.
- Sandbox chỉ thấy các thư mục được gắn vào (mount), ở chế độ chỉ đọc hoặc đọc ghi tuỳ bạn cấu hình.
- Không có mạng, trừ những máy chủ được cho phép qua proxy.
- Khoá API có thể nằm ngoài cả sandbox lẫn tầm nhìn của agent nhờ cơ chế thay khoá.
- Có giao diện web gồm cửa sổ dòng lệnh trên trình duyệt, trang chỉnh chính sách mạng và nhật ký yêu cầu.
- Agent nào tương thích cũng dùng được với sandbox nào tương thích, vì tất cả nói chung một giao thức.
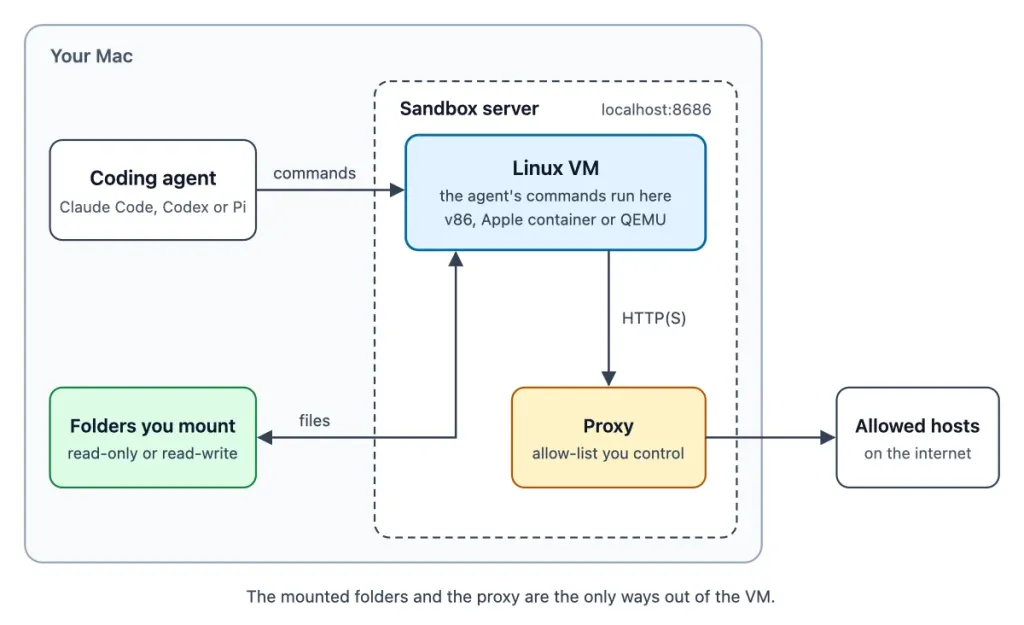
Hiểu đơn giản: agent giống người chỉ huy ngồi ngoài phòng thí nghiệm, còn sandbox là căn phòng kín có găng tay thao tác. Người chỉ huy ra lệnh, mọi thao tác diễn ra trong phòng; thứ duy nhất đi ra ngoài là những gì bạn mở cửa cho phép.
Ba bản mẫu và nên chọn bản nào
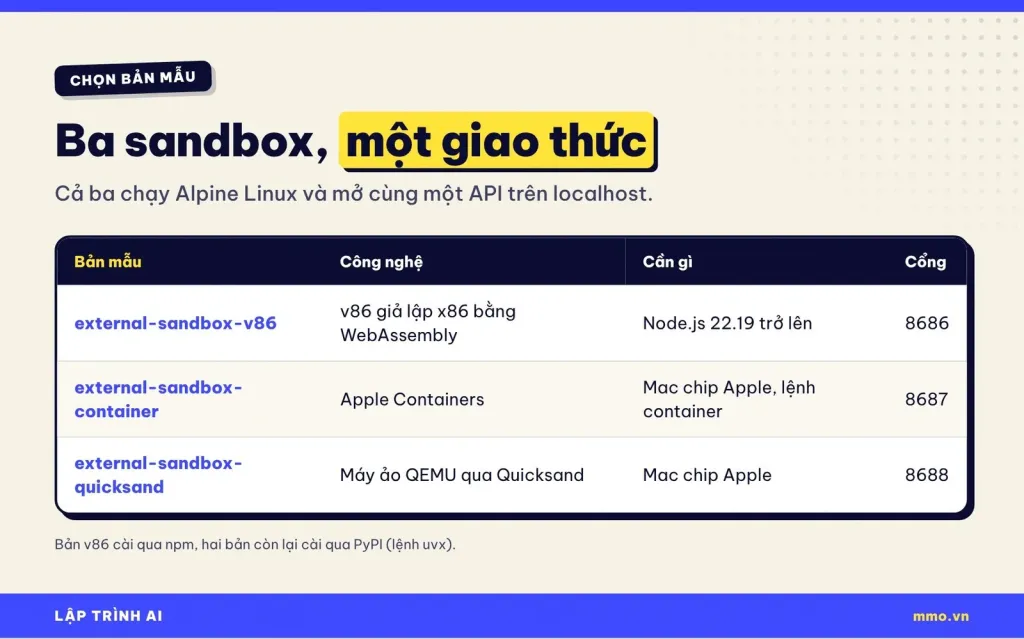
Prime Radiant phát hành ba sandbox server, cùng mở một API web trên localhost và cùng chạy Alpine Linux bên trong, chỉ khác công nghệ cách ly. Cả ba có thể chạy song song vì dùng ba cổng khác nhau. Nhóm cũng công bố bản đặc tả giao thức (PROTOCOL.md) và công cụ kiểm tra tương thích để ai cũng có thể viết sandbox mới.
| Bản mẫu | Công nghệ cách ly | Yêu cầu | Cổng mặc định |
|---|---|---|---|
external-sandbox-v86 | v86, trình giả lập x86 bằng WebAssembly, chạy trong Node.js | Node.js 22.19 trở lên, cài qua npm | 8686 |
external-sandbox-container | Apple Containers, bọc bằng Python | Mac chip Apple có lệnh container, cài qua PyPI | 8687 |
external-sandbox-quicksand | Máy ảo QEMU qua thư viện Quicksand của Microsoft | Mac chip Apple, cài qua PyPI, không cần cài thêm | 8688 |
Gợi ý chọn của mmo.vn: nếu bạn mới bắt đầu, hãy thử v86 trước vì chỉ cần Node.js, không cần cài máy ảo hay ứng dụng riêng. Nếu bạn dùng Mac chip Apple và cần tốc độ tốt hơn cho việc nặng (cài thư viện, build), hãy thử bản Apple Containers hoặc Quicksand. Lưu ý lần chạy đầu của Quicksand chậm hơn vì phải tải và lưu sẵn ảnh Alpine.
Claude Code, Codex, Pi được nhốt tới đâu
Đây là phần người dùng hay bỏ qua nhưng quan trọng nhất. Mỗi agent kết nối với sandbox theo cách riêng, nên phạm vi được bảo vệ cũng khác nhau.
- Claude Code: chỉ lệnh của công cụ Bash được gửi vào sandbox. Công cụ Read và Edit có sẵn của Claude Code vẫn chạy trên máy thật, nên các quy tắc gắn thư mục không giới hạn được chúng.
- Codex: các thao tác tiến trình và hệ thống file đều đi vào sandbox, kể cả lệnh sửa file
apply_patchcó sẵn. - Pi: toàn bộ công cụ
bash,read,write,edit,grep,find,lsđều chạy trong sandbox.grepvàfindcần ripgrep trong máy khách, các ảnh mặc định đã có sẵn.
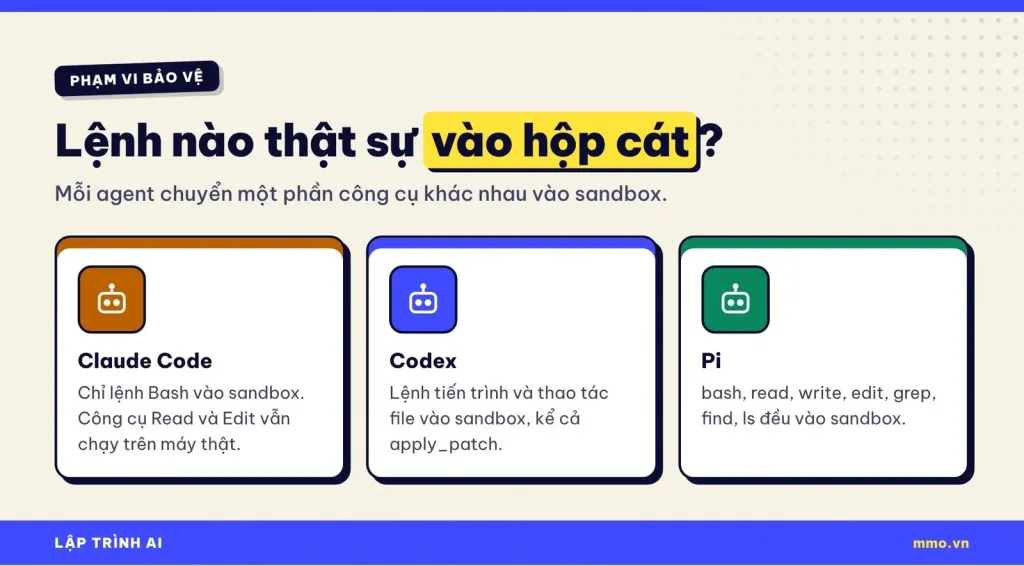
Nghĩa là nếu bạn dùng Claude Code, sandbox bảo vệ bạn khỏi các lệnh shell nguy hiểm như xoá hàng loạt, tải và chạy script lạ, gọi mạng lung tung, nhưng chưa ngăn được việc Claude Code đọc hoặc sửa một file nằm ngoài thư mục dự án bằng công cụ Read, Edit. Hãy kết hợp với quy tắc quyền (permissions) của Claude Code; bạn có thể xem lại cách thiết lập trong bài ultrathink, Fable 5.2 và thiết lập quyền mới trong Claude Code.
Hướng dẫn chạy thử với v86 và Pi
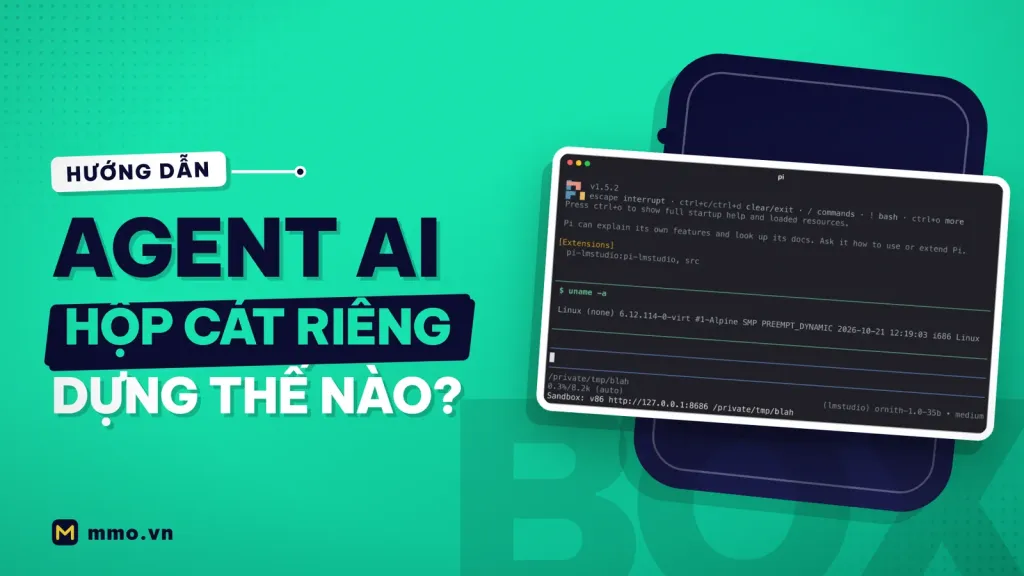
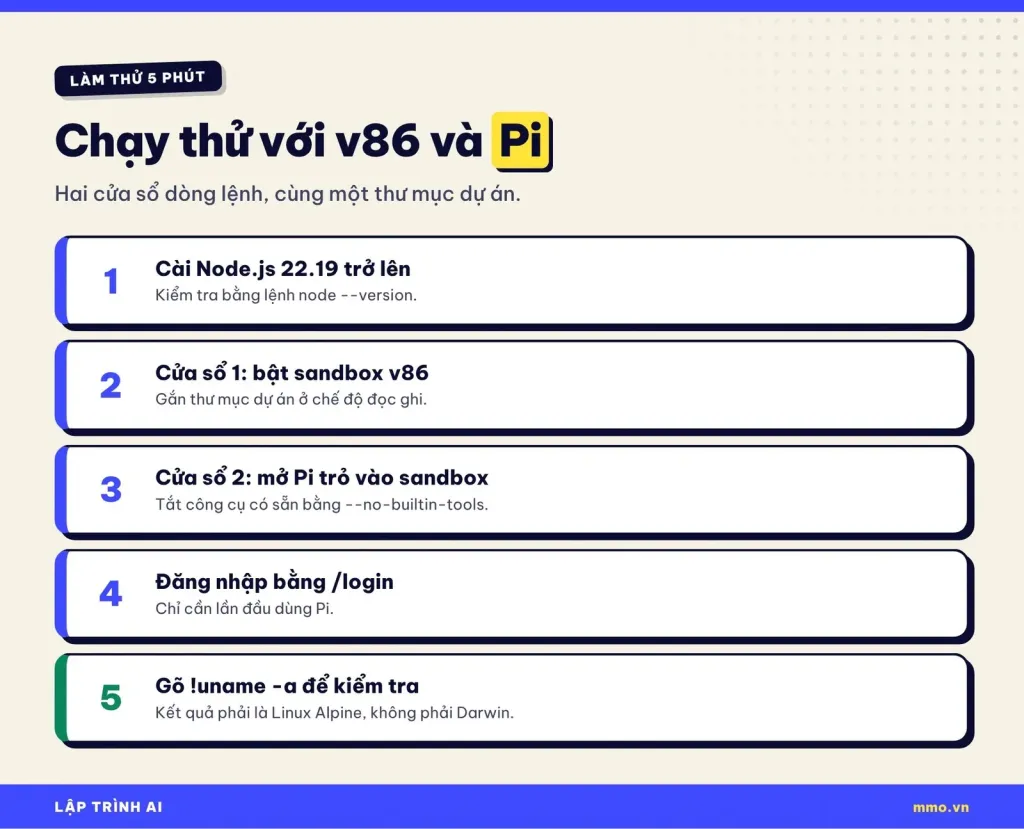
Cách nhanh nhất để thấy external sandbox hoạt động là ghép bản v86 với Pi, một agent lập trình mã nguồn mở. Bạn cần hai cửa sổ dòng lệnh mở ở cùng thư mục dự án.
1. Kiểm tra Node.js
node --versionGiải thích: lệnh in ra phiên bản Node.js. Bản v86 yêu cầu Node.js 22.19 trở lên; nếu thấp hơn, hãy cài bản mới từ trang chủ Node.js rồi mở lại cửa sổ dòng lệnh.
2. Bật sandbox server (cửa sổ thứ nhất)
npx --yes external-sandbox-v86 \
  --preserve-paths --mount-rw "project=$PWD"
Giải thích: npx --yes tải và chạy gói external-sandbox-v86 mà không hỏi lại. --mount-rw "project=$PWD" gắn thư mục hiện tại vào sandbox ở chế độ đọc ghi, tại đường dẫn /mnt/project. --preserve-paths gắn thêm thư mục đó ở đúng đường dẫn như trên máy, để agent dùng chung một đường dẫn. Muốn gắn thư mục chỉ đọc, dùng --mount-ro ten=/duong/dan. Dấu \ cuối dòng chỉ là để xuống dòng cho dễ đọc.
3. Mở Pi và trỏ vào sandbox (cửa sổ thứ hai)
npx --yes @earendil-works/pi-coding-agent \
  -e npm:external-sandbox-pi --no-builtin-tools \
  --sandbox-url http://127.0.0.1:8686
Giải thích: -e npm:external-sandbox-pi nạp tiện ích mở rộng nối Pi với sandbox, chỉ cho lần chạy này. --no-builtin-tools tắt công cụ có sẵn của Pi, để nếu tiện ích nạp lỗi thì cũng không có lệnh nào chạy trên máy thật. --sandbox-url là địa chỉ sandbox vừa bật. Pi cần phiên bản 1.5 trở lên.
4. Đăng nhập và kiểm tra
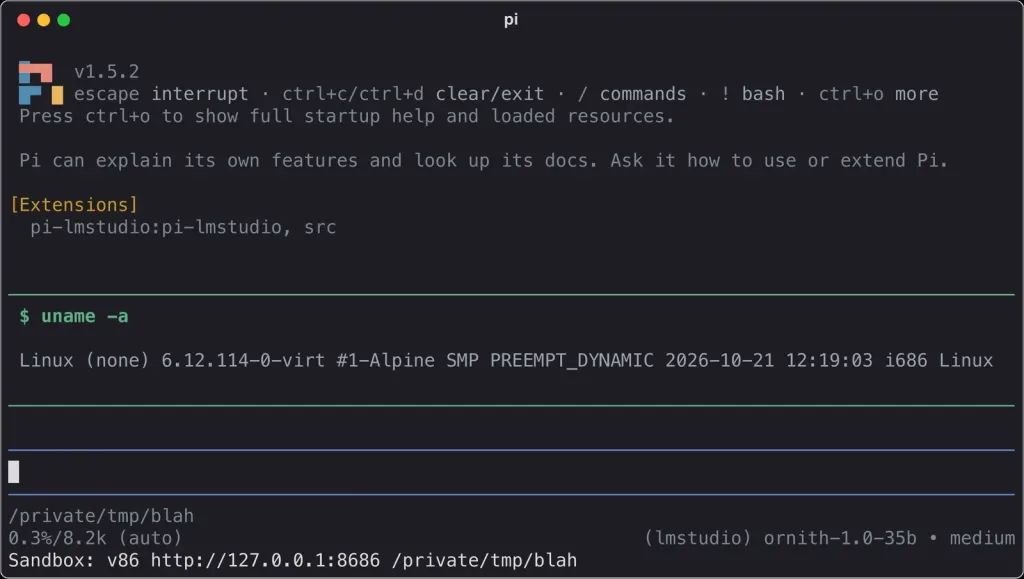
Nếu chưa dùng Pi bao giờ, gõ /login để đăng nhập nhà cung cấp model. Sau đó gõ:
!uname -aGiải thích: tiền tố ! chạy lệnh trong sandbox và đưa kết quả vào hội thoại (!! thì chạy nhưng ẩn kết quả khỏi model). Kết quả đúng phải báo Linux (Alpine), không phải Darwin của macOS. Thanh trạng thái của Pi cũng hiện dòng Sandbox: ... khi đã kết nối.
Muốn dùng lâu dài thay vì nạp tạm mỗi lần, cài hẳn tiện ích và đặt biến môi trường:
pi install npm:external-sandbox-pi
export EXTERNAL_SANDBOX_API_URL=http://127.0.0.1:8686
Gỡ ra bằng pi remove npm:external-sandbox-pi.
Nối Claude Code với sandbox
Claude Code không có tiện ích mở rộng riêng cho sandbox, nên Prime Radiant dùng biến môi trường CLAUDE_CODE_SHELL_PREFIX: mỗi lệnh Bash của Claude Code sẽ đi qua một script tiền tố, script này chuyển lệnh sang sandbox. Chạy các lệnh sau trong thư mục đã bật sandbox server:
git clone https://github.com/prime-radiant-inc/external-sandbox.git
PREFIX_DIR="$(cd external-sandbox/claude-code && pwd)"

mkdir -p .external-sandbox-claude-tmp
CLAUDE_CODE_SHELL=/bin/bash \
CLAUDE_CODE_TMPDIR="$PWD/.external-sandbox-claude-tmp" \
CLAUDE_CODE_SHELL_PREFIX="$PREFIX_DIR/claude-shell-prefix.sh" \
EXTERNAL_SANDBOX_API_URL=http://127.0.0.1:8686 \
claude
Giải thích từng phần:
git clonetải kho mã chứa scriptclaude-shell-prefix.sh;PREFIX_DIRlưu đường dẫn tuyệt đối tới thư mục script.mkdir -p .external-sandbox-claude-tmptạo thư mục tạm bên trong thư mục được gắn đọc ghi, vì Claude Code cần chỗ ghi sổ sách mà sandbox cũng phải thấy.- Bốn biến môi trường đặt ngay trước lệnh
claudechỉ có hiệu lực cho phiên này: dùng bash, dùng thư mục tạm vừa tạo, chạy mọi lệnh qua script tiền tố, và gửi tới sandbox ở cổng 8686.
Nếu dùng bản Apple Containers hay Quicksand, đổi cổng thành 8687 hoặc 8688. Nhớ lại phần trên: chỉ lệnh Bash vào sandbox, còn Read và Edit vẫn chạy trên máy.
Mẹo: thêm .external-sandbox-claude-tmp/ vào file .gitignore của dự án để thư mục tạm không lọt vào commit.
Nối Codex với sandbox
Với Codex, bạn tạo một thư mục cấu hình riêng (CODEX_HOME) có file environments.toml trỏ tới đầu nối WebSocket /codex của sandbox:
mkdir -p ~/.codex-external-sandbox
cat > ~/.codex-external-sandbox/environments.toml <<'EOF'
default = "external-sandbox"
include_local = false

[[environments]]
id = "external-sandbox"
url = "ws://127.0.0.1:8686/codex"
connect_timeout_sec = 5
initialize_timeout_sec = 10
EOF
Giải thích: default chọn môi trường mặc định là sandbox; include_local = false tắt môi trường chạy trực tiếp trên máy; khối [[environments]] khai báo địa chỉ WebSocket và thời gian chờ kết nối. Dùng thư mục cấu hình riêng giúp Codex bình thường của bạn không bị ảnh hưởng.
Đăng nhập một lần rồi khởi động Codex với thư mục cấu hình này:
CODEX_HOME=~/.codex-external-sandbox codex login
CODEX_HOME=~/.codex-external-sandbox codex --sandbox danger-full-access \
  -c features.shell_snapshot=false \
  -c features.unified_exec_tty=false \
  --cd "$PWD"
Giải thích: --sandbox danger-full-access nghe đáng sợ nhưng ở đây là để Codex không chồng thêm lớp sandbox riêng của nó lên trên external sandbox. Hai tuỳ chọn -c tắt tính năng chụp trạng thái shell và TTY hợp nhất, --cd đặt thư mục làm việc. Prime Radiant kiểm thử với Codex CLI 0.164.0; giao thức exec-server của Codex còn thử nghiệm nên phiên bản khác có thể cần kiểm tra lại. **Chỉ dùng danger-full-access khi chắc chắn Codex đang trỏ vào external sandbox**, đừng chép lệnh này cho Codex thường.
Kiểm soát mạng và giấu khoá API bằng proxy
Mặc định sandbox không có mạng ra ngoài. Agent cần cài gói từ PyPI hay gọi API GitHub thì bạn bật proxy với tuỳ chọn --proxy, hoặc nạp chính sách ban đầu bằng --proxy-config proxy.json. Chính sách quy định máy chủ nào, phương thức HTTP nào được phép. Ví dụ dưới đây cho phép đọc PyPI và gọi GET tới API GitHub:
{
  "allow": [
    { "origin": "https://pypi.org", "methods": ["GET", "HEAD"] },
    { "origin": "https://files.pythonhosted.org", "methods": ["GET"] },
    {
      "origin": "https://api.github.com",
      "methods": ["GET"],
      "credential": {
        "header": "authorization",
        "placeholder": "Bearer placeholder-github-token",
        "secretEnv": "GITHUB_TOKEN",
        "prefix": "Bearer "
      }
    }
  ],
  "guestEnv": { "GITHUB_TOKEN": "placeholder-github-token" }
}
Giải thích: danh sách allow liệt kê từng nguồn (origin) và phương thức được phép, mọi nơi khác bị chặn. Với API GitHub, khối credential nói rằng khi thấy tiêu đề authorization mang giá trị giả placeholder-github-token, proxy sẽ thay bằng khoá thật đọc từ biến môi trường GITHUB_TOKEN trên máy chủ. guestEnv đặt biến GITHUB_TOKEN trong sandbox là giá trị giả, nên code trong hộp chỉ biết khoá giả.
Khởi động sandbox với khoá thật lấy từ máy (ở đây dùng GitHub CLI để lấy token, không gõ khoá vào lệnh):
GITHUB_TOKEN="$(gh auth token)" npx --yes external-sandbox-v86 \
  --proxy-config proxy.json \
  --preserve-paths --mount-rw "project=$PWD"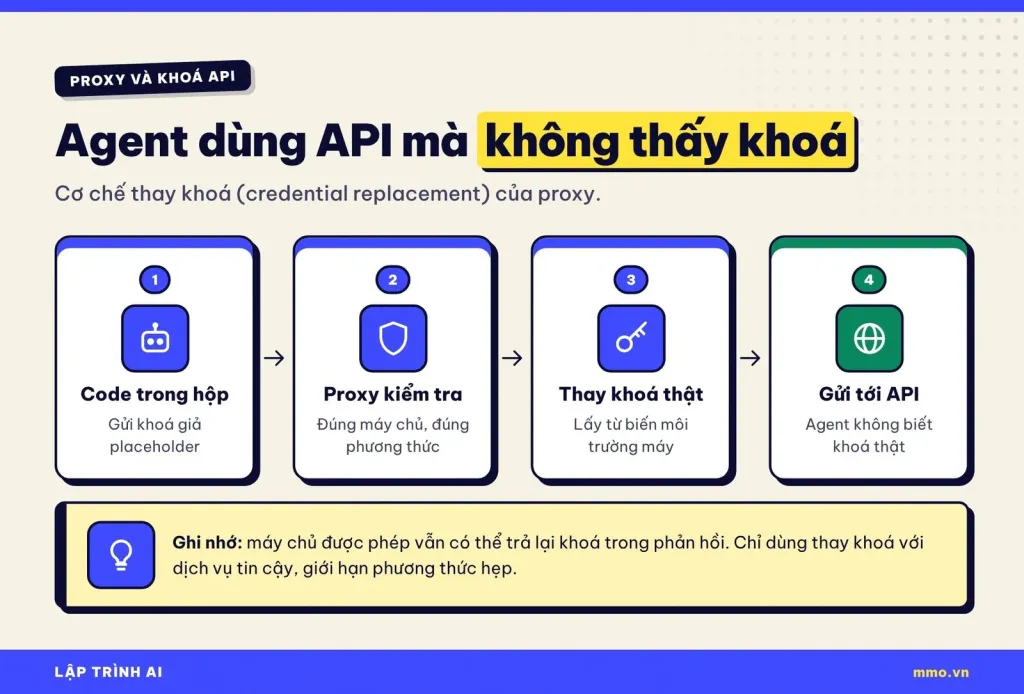
Sandbox nhận sẵn các biến HTTP_PROXY, HTTPS_PROXY và trỏ SSL_CERT_FILE, REQUESTS_CA_BUNDLE, NODE_EXTRA_CA_CERTS tới chứng chỉ của proxy để proxy đọc được lưu lượng HTTPS. Code nào cố kết nối thẳng, bỏ qua proxy, vẫn bị chặn.
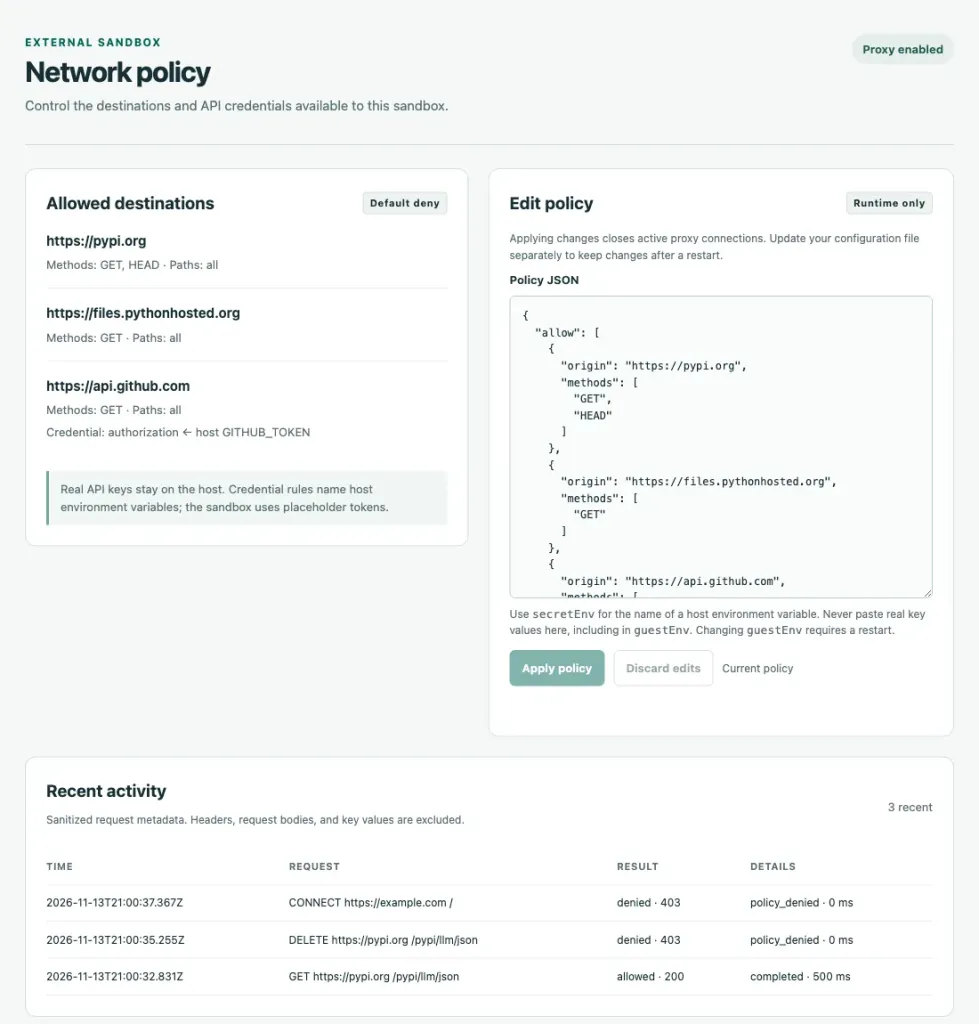
Trang /proxy trên giao diện web (chỉ có khi bật --proxy hoặc --proxy-config) cho phép sửa chính sách trong lúc làm việc và xem các yêu cầu vừa được cho qua hay bị chặn. Đây là cách tốt để học xem agent thật sự gọi đi đâu.
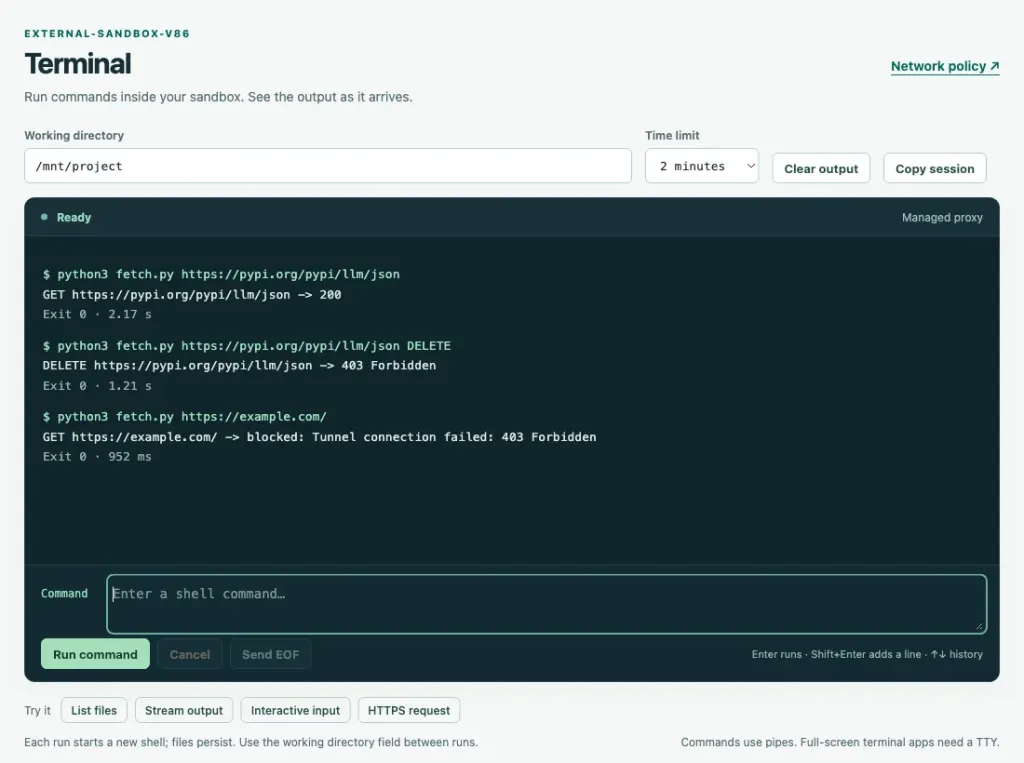
Lưu ý từ chính tác giả: một máy chủ được phép vẫn có thể “dội” khoá trở lại trong phản hồi. Vì vậy chỉ dùng quy tắc thay khoá với dịch vụ tin cậy và giữ phương thức, đường dẫn càng hẹp càng tốt. Bạn cũng đừng bao giờ gõ khoá thật thẳng vào lệnh hay file cấu hình nằm trong dự án.
Giới hạn và hiểu lầm phổ biến
Prime Radiant nói rõ đây là bản mẫu thử nghiệm, chưa được kiểm định cho khối lượng công việc nhạy cảm. Trước khi dùng cho dự án thật, bạn cần biết bốn giới hạn:
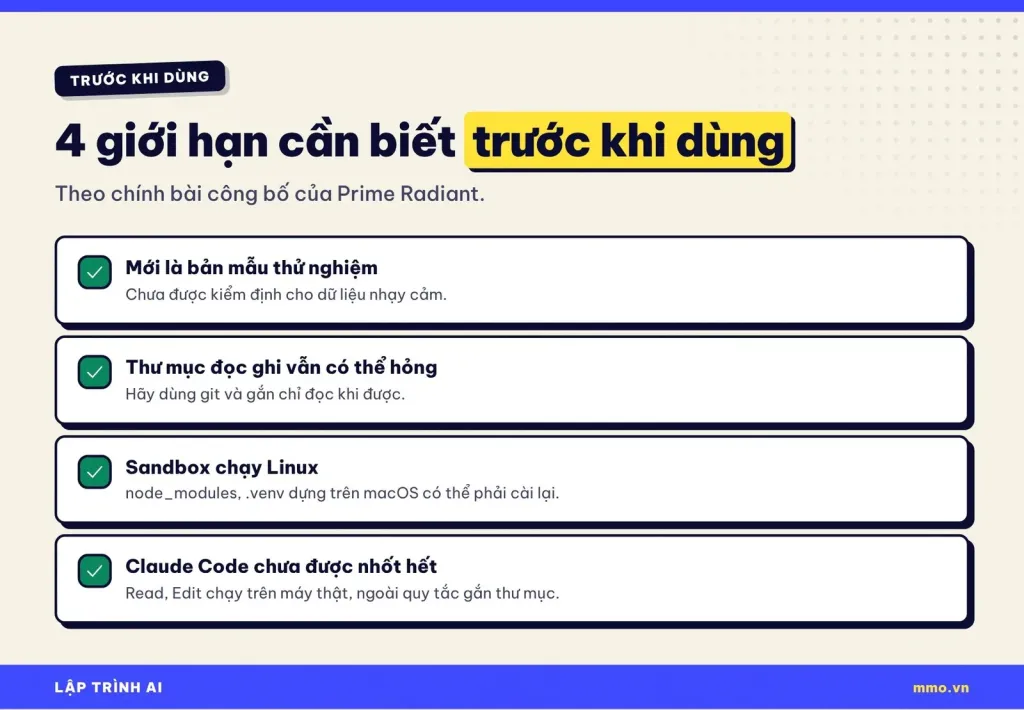
- Thư mục gắn đọc ghi vẫn có thể bị agent làm hỏng. Hãy dùng git, commit trước khi giao việc, và gắn chỉ đọc những thư mục không cần sửa.
- Sandbox chạy Linux nên thư viện đã cài trên macOS như
node_moduleshay.venvcó thể phải cài lại bên trong sandbox. - Với Claude Code, Read và Edit chạy trên máy thật, ngoài quy tắc gắn thư mục.
- Người dùng Windows: bài gốc thử trên Mac và các lệnh viết cho bash. Gợi ý của mmo.vn là chạy trong WSL (Windows Subsystem for Linux) nếu bạn muốn làm theo; tài liệu gốc không nói về Windows.
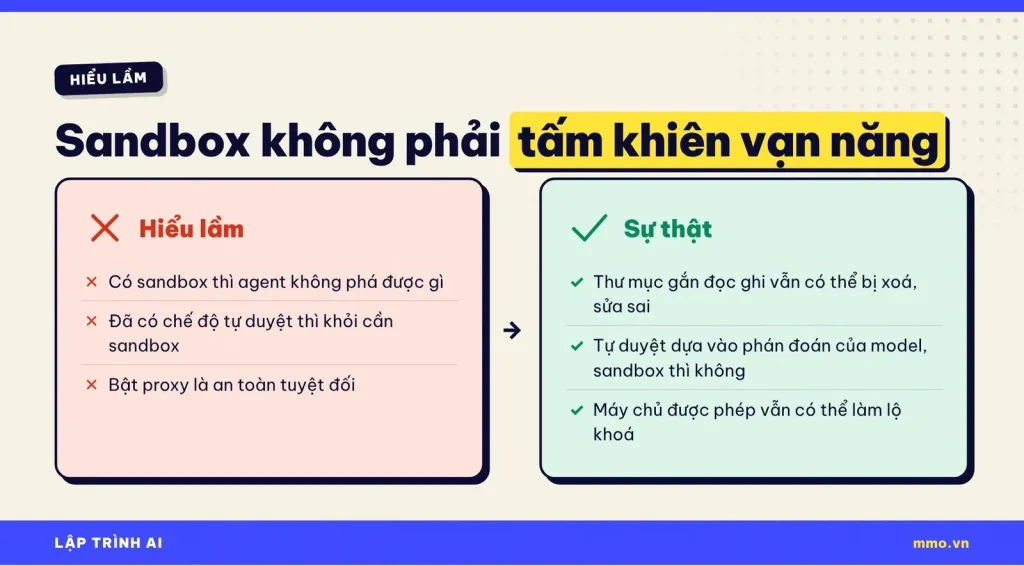
Hiểu lầm 1: có sandbox thì agent không phá được gì
Sandbox khoanh vùng thiệt hại chứ không xoá bỏ thiệt hại. Mọi thứ trong thư mục gắn đọc ghi vẫn có thể bị sửa sai hoặc xoá. Git là tấm lưới an toàn bắt buộc.
Hiểu lầm 2: đã có chế độ tự duyệt thì khỏi cần sandbox
Auto mode của Claude Code hay auto-review của Codex vẫn dựa vào phán đoán của model. Sandbox là giới hạn kỹ thuật, model có muốn cũng không vượt qua được. Hai lớp này bổ sung cho nhau.
Hiểu lầm 3: bật proxy là an toàn tuyệt đối
Proxy chỉ chặn những gì nằm ngoài danh sách. Máy chủ trong danh sách vẫn có thể bị lạm dụng, và khoá có thể bị trả về trong phản hồi nếu dịch vụ không tin cậy.
Câu hỏi thường gặp
External sandbox có miễn phí không?
Ba bản mẫu đều là mã nguồn mở trên GitHub; kho chính dùng giấy phép Apache 2.0. Bạn vẫn trả phí model như bình thường cho agent mình dùng.
Tôi chỉ có máy Windows, thử được không?
Bản v86 chỉ cần Node.js nên là lựa chọn khả thi nhất. Tuy nhiên tài liệu gốc viết cho macOS và bash; mmo.vn khuyên bạn thử trong WSL và tự kiểm tra với lệnh !uname -a trước khi giao việc thật.
Có cần tắt sandbox riêng của Codex không?
Có, trong cấu hình mẫu Codex chạy với --sandbox danger-full-access để không chồng hai lớp sandbox. Chỉ làm vậy khi Codex dùng thư mục cấu hình riêng trỏ vào external sandbox.
Sandbox có làm agent chạy chậm hơn không?
Có thể, nhất là bản v86 vì giả lập x86 bằng WebAssembly. Bài gốc không đưa số đo tốc độ; nếu cần nhanh hơn trên Mac chip Apple, hãy thử bản Apple Containers hoặc Quicksand.
Tôi tự viết sandbox riêng được không?
Được. Prime Radiant công bố đặc tả giao thức PROTOCOL.md và công cụ kiểm tra tương thích trong kho external-sandbox, để bất kỳ sandbox nào làm đúng giao thức đều dùng được với các agent đã hỗ trợ.
Kết luận
External sandbox giải quyết một nỗi lo rất thật của người vibe code: cho agent tự chạy lệnh thì nhanh, nhưng sợ nó phá máy hoặc làm lộ khoá. Bằng cách tách agent khỏi nơi lệnh thực thi, chặn mạng mặc định và thay khoá ở proxy, bạn có một lớp bảo vệ không phụ thuộc vào việc model có “ngoan” hay không. Cách bắt đầu hợp lý là thử bản v86 với Pi trên một dự án nhỏ đã commit git, xem trang /proxy để biết agent gọi đi đâu, rồi mới nối với Claude Code hoặc Codex cho công việc hằng ngày.
Bạn đang để agent tự chạy lệnh tới mức nào, và có định thử sandbox cho model chạy trên máy không? Chia sẻ ở phần bình luận, và theo dõi mmo.vn để nhận thêm hướng dẫn lập trình với AI mỗi tuần. Nếu bạn cần giả lập dịch vụ đám mây khi thử nghiệm, xem thêm bài AWS Emulator chạy AWS giả lập trên máy.
Nguồn tham khảo: Prime Radiant, “External sandboxes for coding agents” (16/11/2026); Simon Willison, ghi chú ngày 17/11/2026; kho GitHub prime-radiant-inc/external-sandbox và external-sandbox-v86.